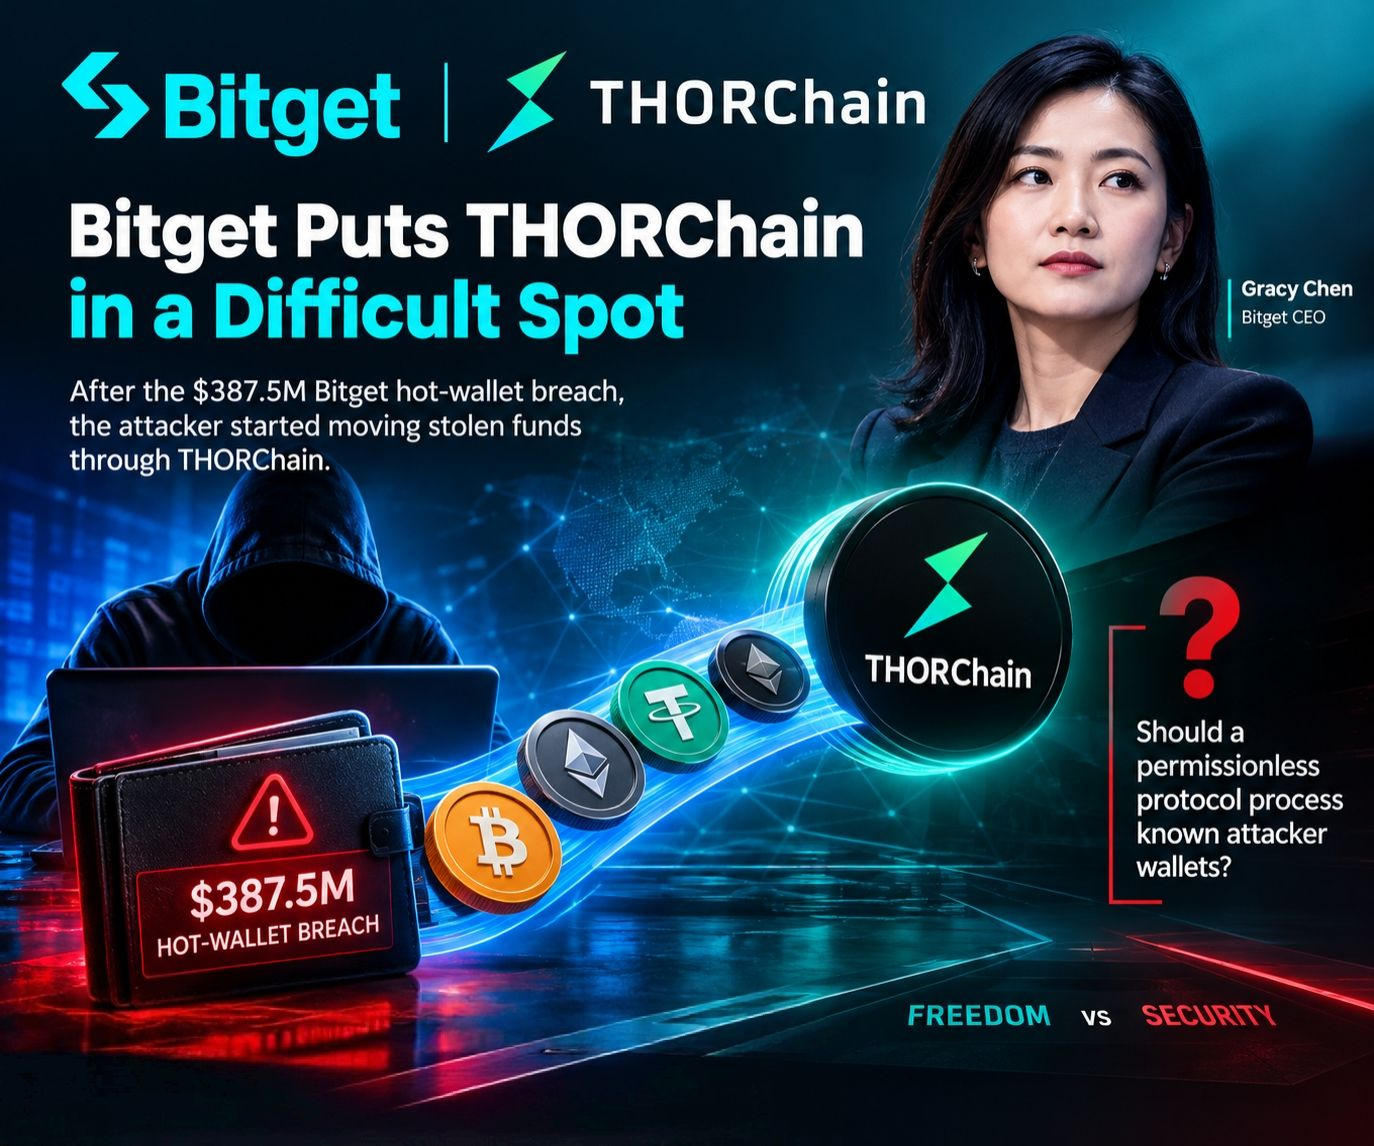
Der jüngste Sicherheitsvorfall bei Bitget hat eine neue Debatte über THORChain und permissionless Krypto-Protokolle ausgelöst.
Nach dem gemeldeten $387,5 Mio. Bitget-Hot-Wallet-Breaches soll der Angreifer damit begonnen haben, einen Teil der gestohlenen Vermögenswerte über THORChain zu bewegen.
Bitget-CEO Gracy Chen hat öffentlich dazu aufgerufen, dass THORChain die Verarbeitung von Transaktionen im Zusammenhang mit den identifizierten Angreifer-Wallets stoppt.
Das wirft eine wichtige Frage für dezentrale Protokolle auf:
Wenn eine Adresse öffentlich als mutmaßlicher Angreifer identifiziert wurde, sollte ein permissionless Protokoll dann weiterhin die Swaps dieser Adresse verarbeiten?
THORChain hatte zuvor eine ähnliche Diskussion, unter anderem nach dem $1,46 Mrd.-Bybit-Hack, als Berichten zufolge gestohlene Vermögenswerte über das Protokoll geroutet wurden.
Die Herausforderung besteht darin, dass permissionless Systeme in der Regel keinen traditionellen Mechanismus haben, um einzelne Konten einzufrieren oder zu blockieren.
Damit geht die Debatte über die Frage hinaus, ob ein Angreifer identifiziert werden kann.
Die größere Frage ist, was ein dezentrales Protokoll tun sollte, sobald diese Adressen bekannt sind.
#Bitget #GracyChen #CryptoSecurity #DeFi: