
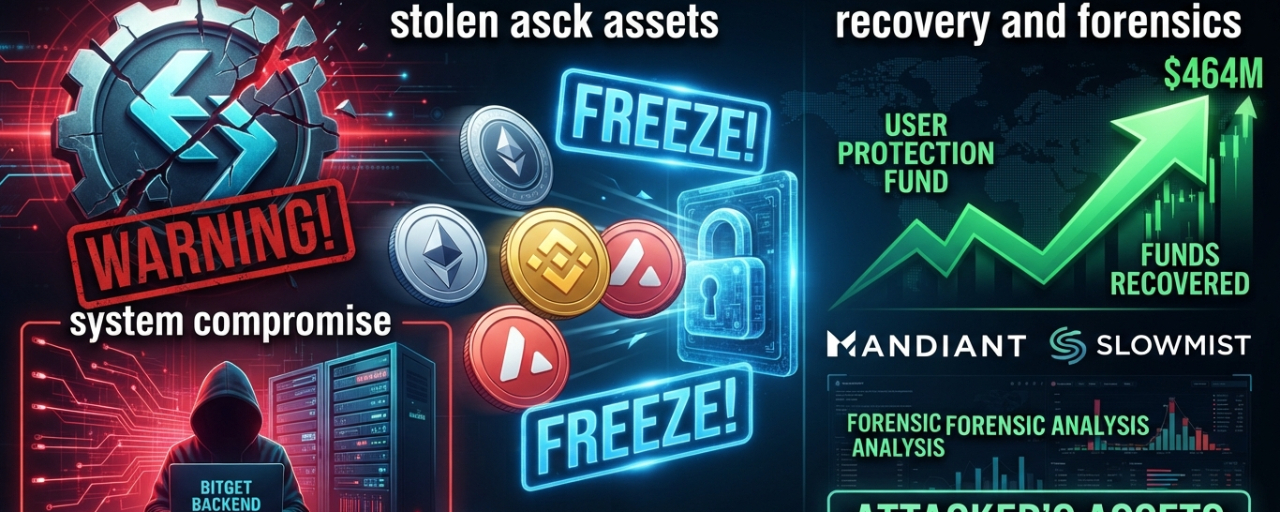
Der Cyberangriff auf die Bitget-Börse – mit anfänglichen Verlusten, die auf 351,6 Millionen USD geschätzt wurden, und späteren Anpassungen nach umfassenderen Prüfungen der Vermögenswerte über Netzwerke hinweg – hat die komplexen Dynamiken bei der Nachverfolgung, beim Einfrieren und bei Geldwäsche in der Kryptobranche hervorgehoben.
Die wichtigsten Punkte in Bezug auf das Ziel der Gelder, das Eingreifen der Aussteller und die forensischen Herausforderungen des Vorfalls werden unten analysiert:
1. Schnelle Verbreitung und Umwandlung von Geldern
Fan-out-Wäsche-Strategie: Nachdem sie Backend-Systeme kompromittiert und das autorisierte Genehmigungssystem die Überweisungen ausführen ließ, brachten die Angreifer die Vermögenswerte schnell in Sicherheit (einschließlich $ETH , $BNB , $AVAX
 BNB686.99+1.41%
 SOL84.73+1.51%
, und verschiedene Stablecoins) an zentrale Sammeladressen, bevor sie sie rasch in mehrere sekundäre Wallets fragmentieren.
Umwandlung in Ether (ETH): Ein großer Teil der gestohlenen Gelder (geschätzt auf über 183 Millionen USD in den frühen Phasen) wurde unmittelbar gegen Ether auf dezentralen Protokollen oder über hochliquide Pools getauscht. Dabei wurden häufig Prämien über dem Marktwert gezahlt, um die Konsolidierung der Beute zu beschleunigen, bevor Börsen und Sicherheitsfirmen reagieren konnten.
2. Die Rolle von Stablecoins und die Grenzen des Einfrierens
Handeln der Emittenten: Bei Vorfällen in dieser Größenordnung ist die Zusammenarbeit von Stablecoin-Emittenten (z. B. Tether mit USDT und Circle mit USDC) entscheidend. Obwohl bestimmte Beträge eingefroren wurden (z. B. ein anfänglicher Anteil, der auf rund 318.000 USD berechnet wurde), war die Wirksamkeit dieser Maßnahme begrenzt, weil die Angreifer das Kapital schnell in native Assets und plattformübergreifende dezentrale Börsenprotokolle sowie Mixer wie THORChain diversifizierten.
Dezentralisierung vs. Intervention: Der Fall zeigt, dass zwar zentrale Stablecoins es ermöglichen, Gelder sofort an identifizierten Adressen zu blockieren, ausgeklügelte Hacker ihre Taktik jedoch anpassen, indem sie den Wert umgehend in Layer-1-Kryptowährungen und -Tokens verlagern, bei denen Emittenten nicht über die technische Macht verfügen, diese einzufrieren.
3. Forensische Analyse mit Mandiant, SlowMist und staatlich geförderten Schattenakteuren
Unabhängiges Audit: Das Hinzuziehen erstklassiger Cybersecurity-Firmen wie Mandiant und SlowMist ist ein grundlegender Schritt, um den vollständigen Geldfluss nachzuvollziehen und die Schwachstellen in der Wallet-Server-Infrastruktur zu prüfen.
Threat Attribution: On-Chain-Verhaltensmuster, die Umwandlungsgeschwindigkeit und die operative Struktur deuten auf operative Ähnlichkeiten mit staatlich geförderten Cybercrime-Gruppen hin (insbesondere Akteure, die mit Nordkorea in Verbindung stehen; Muster, die zuvor bei großen früheren Diebstählen in der gesamten Branche beobachtet wurden).
Auswirkungen auf die Zahlungsfähigkeit und die institutionelle Reaktion
Trotz des Ausmaßes des Angriffs ermöglichte es, dass Bitget den User Protection Fund besaß (über 464 Millionen USD hinaus), den gesamten Verlust zu absorbieren, ohne die Kontostände einzelner Kunden zu beeinträchtigen. So wurde eine systemische Vertrauenskrise abgemildert, während die Plattform mit Strafverfolgungsbehörden sowie Teams für On-Chain-Analysen zusammenarbeitete, um den Betrieb und Auszahlungen schrittweise wiederherzustellen.