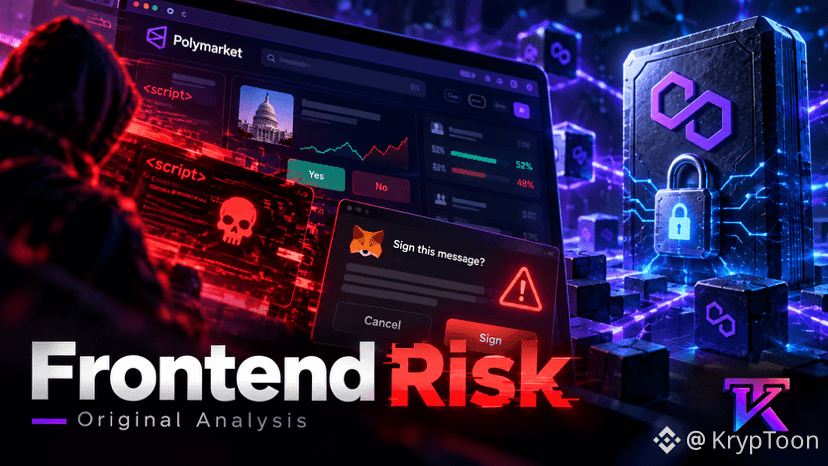

🎯 Ein Smart Contract kann korrekt funktionieren, während die Benutzeroberfläche kompromittiert ist
Polymarket bestätigte, dass eine Kompromittierung eines Drittanbieters es bösartigem Code ermöglichte, bei einigen Nutzern zu gelangen, und zu gestohlenen Geldern führte.
Eine externe Schätzung, die von TechCrunch gemeldet wurde, bezifferte die Verluste auf nahe 3 Millionen US-Dollar bei mehr als 11 Opfern. Polymarket sagte, dass betroffene Nutzer erstattet würden, obwohl die endgültige Bilanzierung des Vorfalls von vorläufigen Schätzungen abweichen kann.
Die größere Lehre ist architektonisch.
Die Blockchain-Abwicklung kann wie vorgesehen funktionieren, während eine Website, ein externes Skript, ein Authentifizierungsprozess oder eine andere Frontend-Komponente kompromittiert ist. Ein Nutzer kann dennoch dazu gebracht werden, eine bösartige Transaktion zu genehmigen.
Sicherheitsanalysen sollten daher den gesamten Wirkungsradius berücksichtigen:
• Welcher Anbieter oder welche Komponente ist fehlgeschlagen?
• Welche Berechtigungen wurden verfügbar?
• Konnten Nutzer verstehen, was sie unterzeichneten?
• Wie schnell wurde die Bedrohung eingedämmt?
Transaktionssimulationen, verständlichere Genehmigungsbildschirme und eine stärkere Isolation von Drittanbieter-Code könnten ähnliche Risiken verringern.
Hinweis: Nur Sicherheits- und Infrastruktur-Analyse, keine finanzielle Beratung. Vorläufige Verlustschätzungen und Wiederherstellungszahlen können sich ändern.
$USDC
Polymarket • Prediction Markets • Frontend Security
#USDC #PredictionMarkets #Web3Security
Polymarket bestätigte, dass eine Kompromittierung eines Drittanbieters es bösartigem Code ermöglichte, bei einigen Nutzern zu gelangen, und zu gestohlenen Geldern führte.
Eine externe Schätzung, die von TechCrunch gemeldet wurde, bezifferte die Verluste auf nahe 3 Millionen US-Dollar bei mehr als 11 Opfern. Polymarket sagte, dass betroffene Nutzer erstattet würden, obwohl die endgültige Bilanzierung des Vorfalls von vorläufigen Schätzungen abweichen kann.
Die größere Lehre ist architektonisch.
Die Blockchain-Abwicklung kann wie vorgesehen funktionieren, während eine Website, ein externes Skript, ein Authentifizierungsprozess oder eine andere Frontend-Komponente kompromittiert ist. Ein Nutzer kann dennoch dazu gebracht werden, eine bösartige Transaktion zu genehmigen.
Sicherheitsanalysen sollten daher den gesamten Wirkungsradius berücksichtigen:
• Welcher Anbieter oder welche Komponente ist fehlgeschlagen?
• Welche Berechtigungen wurden verfügbar?
• Konnten Nutzer verstehen, was sie unterzeichneten?
• Wie schnell wurde die Bedrohung eingedämmt?
Transaktionssimulationen, verständlichere Genehmigungsbildschirme und eine stärkere Isolation von Drittanbieter-Code könnten ähnliche Risiken verringern.
Hinweis: Nur Sicherheits- und Infrastruktur-Analyse, keine finanzielle Beratung. Vorläufige Verlustschätzungen und Wiederherstellungszahlen können sich ändern.
$USDC
Polymarket • Prediction Markets • Frontend Security
#USDC #PredictionMarkets #Web3Security