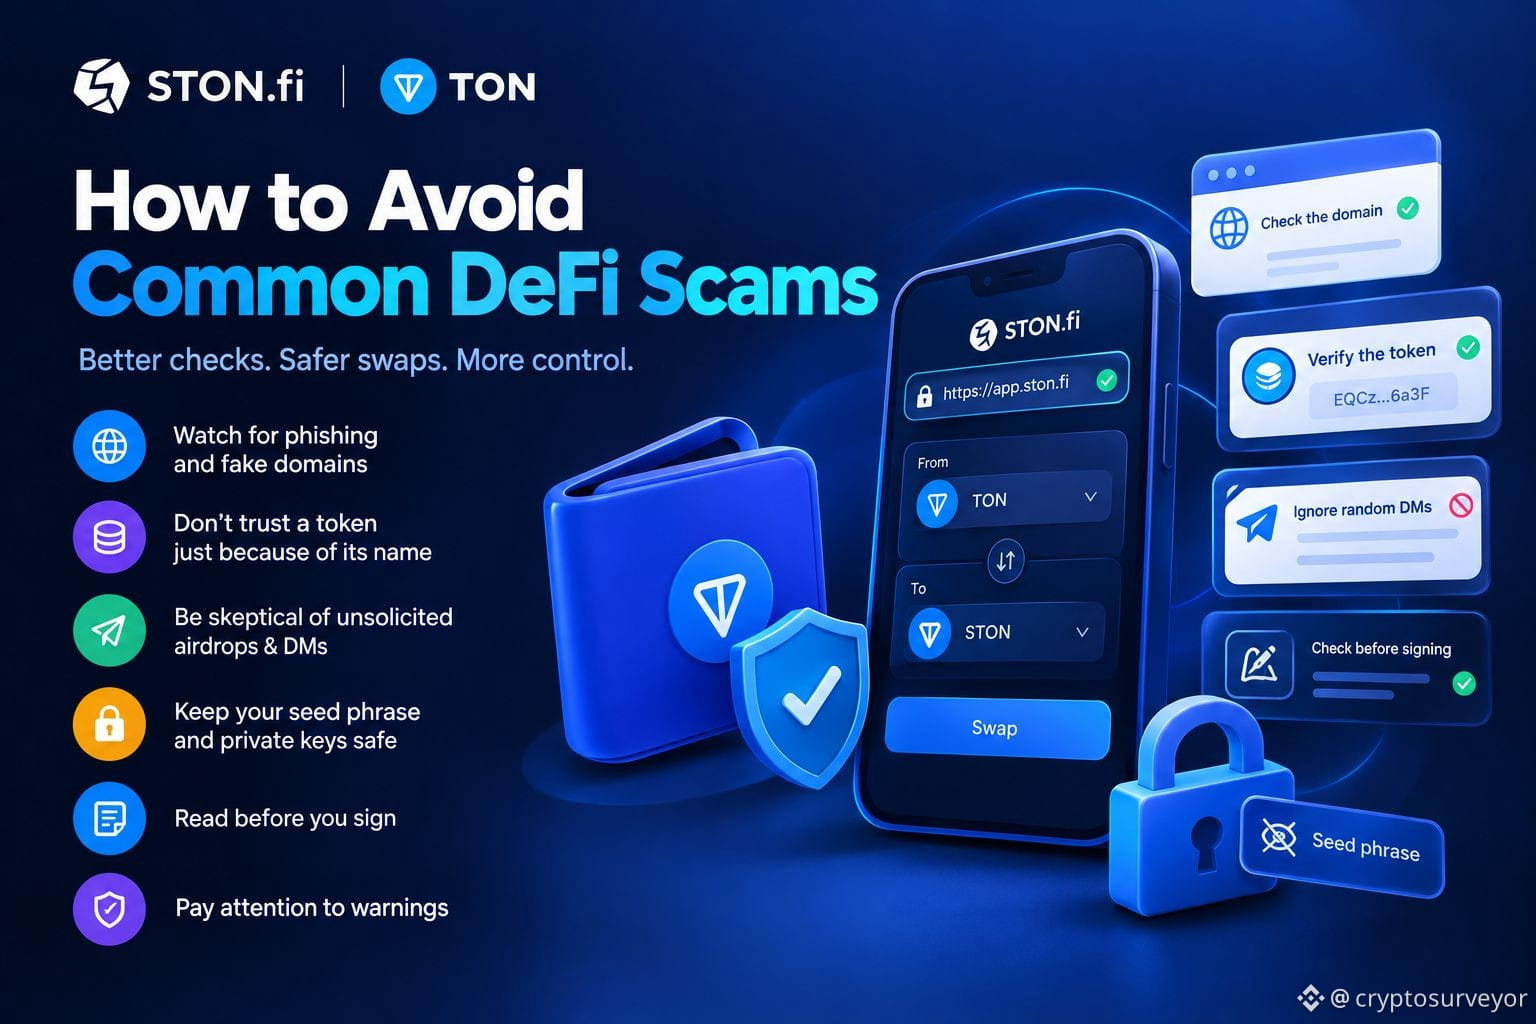
So vermeidest du gemeinsame DeFi-Scams.
DeFi gibt dir die Kontrolle über deine Assets – aber das bedeutet, vorsichtig zu sein, was du anklickst, mit dem du dich verbindest und was du signierst.
1️⃣ Achte auf die Phishing-Seite
Fake-Websites können fast identisch mit dem Original aussehen. Überprüfe die Domain und nutze offizielle Projekt-Links, bevor du dich verbindest.
2️⃣ Token überprüfen
Ein vertrauter Name oder ein Logo macht einen Token noch nicht legitim. Prüfe die Token-Contract-Adresse anhand der offiziellen Quellen des Projekts.
3️⃣ Ignoriere unaufgeforderte DMs & „AirDrops“
Unerwartete Token und zufällige „Support“-Nachrichten sind ein Warnsignal. Gib niemals deine Seed-Phrase oder deinen privaten Schlüssel weiter.
4️⃣ Schütze deine Seed-Phrase
Deine Seed-Phrase/dein privater Schlüssel ist kein Login. Kein legitimer dApp oder Support-Agent benötigt sie.
5️⃣ Lies alles, bevor du signierst
Prüfe, wozu du zustimmst, den Betrag, das Ziel/die Contract-Adresse und ob es mit deiner Absicht übereinstimmt.
6️⃣ Nutze Warnhinweise – aber verlasse dich nicht ausschließlich darauf
STON.fi kann bestimmte Token als Fake, Honeypot oder steuerpflichtig markieren, aber keine Oberfläche kann garantieren, dass jeder Scam erkannt wird.
Sichere DeFi-Gewohnheiten:
Prüfe den Link.
Prüfe den Token.
Lies die Signatur.
Schütze die Seed-Phrase.