Nordkoreanische Hacker sind wirklich ein Giftherd – die können sich wirklich alles ausdenken.
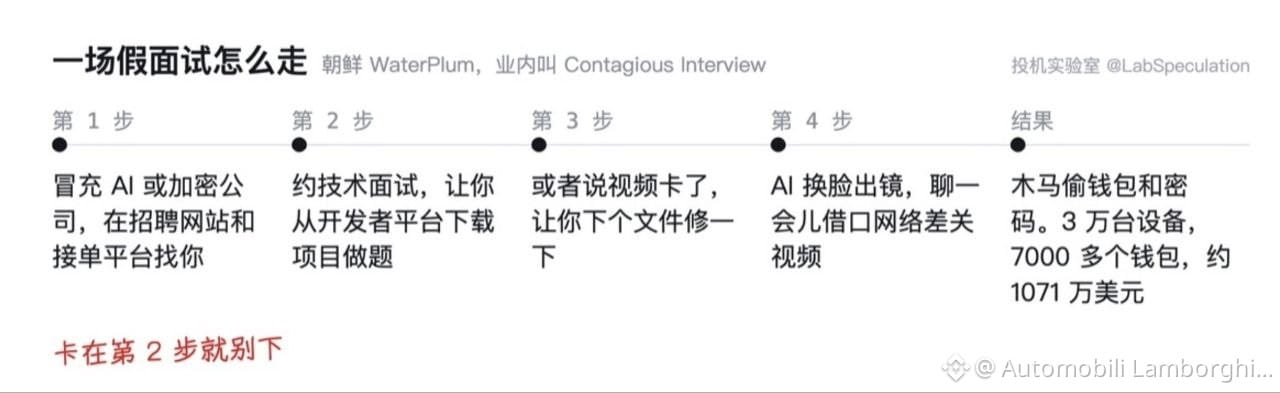
Außer dem Diebstahl von Krypto-Börsen-Geld lassen sie auch Privatanleger nicht in Ruhe. In letzter Zeit geben sich nordkoreanische Hacker als KI- und Krypto-Unternehmens-Interviewer aus und suchen gezielt Webdesigner, Ingenieure und Leute, die mit Web3 arbeiten.
Auch das Vorgehen ist nicht schwer.
Sie rufen zu einem technischen Interview auf und lassen dich Aufgaben lösen, indem du ein Projekt von der Entwicklerplattform herunterlädst – oder wenn das Video nicht richtig lädt, sollst du einfach eine Datei herunterladen und „reparieren“. In der Datei steckt dann ein Trojaner; gestohlen werden Wallets und Passwörter.
Die Interviewer machen sogar per KI ein Face-Swap, reden eine Weile und schalten das Video dann mit dem Vorwand „Netz ist schlecht“ ab.
In den letzten Tagen haben sieben Institutionen aus den USA, Japan, Deutschland und Australien gemeinsam gewarnt: Dieses gefälschte Interview hat mindestens 30.000 Geräte infiziert. Von über 7.000 Wallets wurden Gelder oder Zugangsdaten abgezogen; etwa 10,71 Millionen US-Dollar sind nach Pjöngjang geflossen.
Wenn dich so ein Interview dazu bringt, etwas herunterzuladen und ausführen zu lassen: Lauf das nicht auf einem Computer, auf dem eine Wallet eingerichtet ist…
#Circle与Tether冻结Bitget黑客钱包
$BTC $ETH $SOL