
Nordkoreanische Hacker sind wirklich ein echter Tumor – ihnen fällt jede Art von Tricks ein.
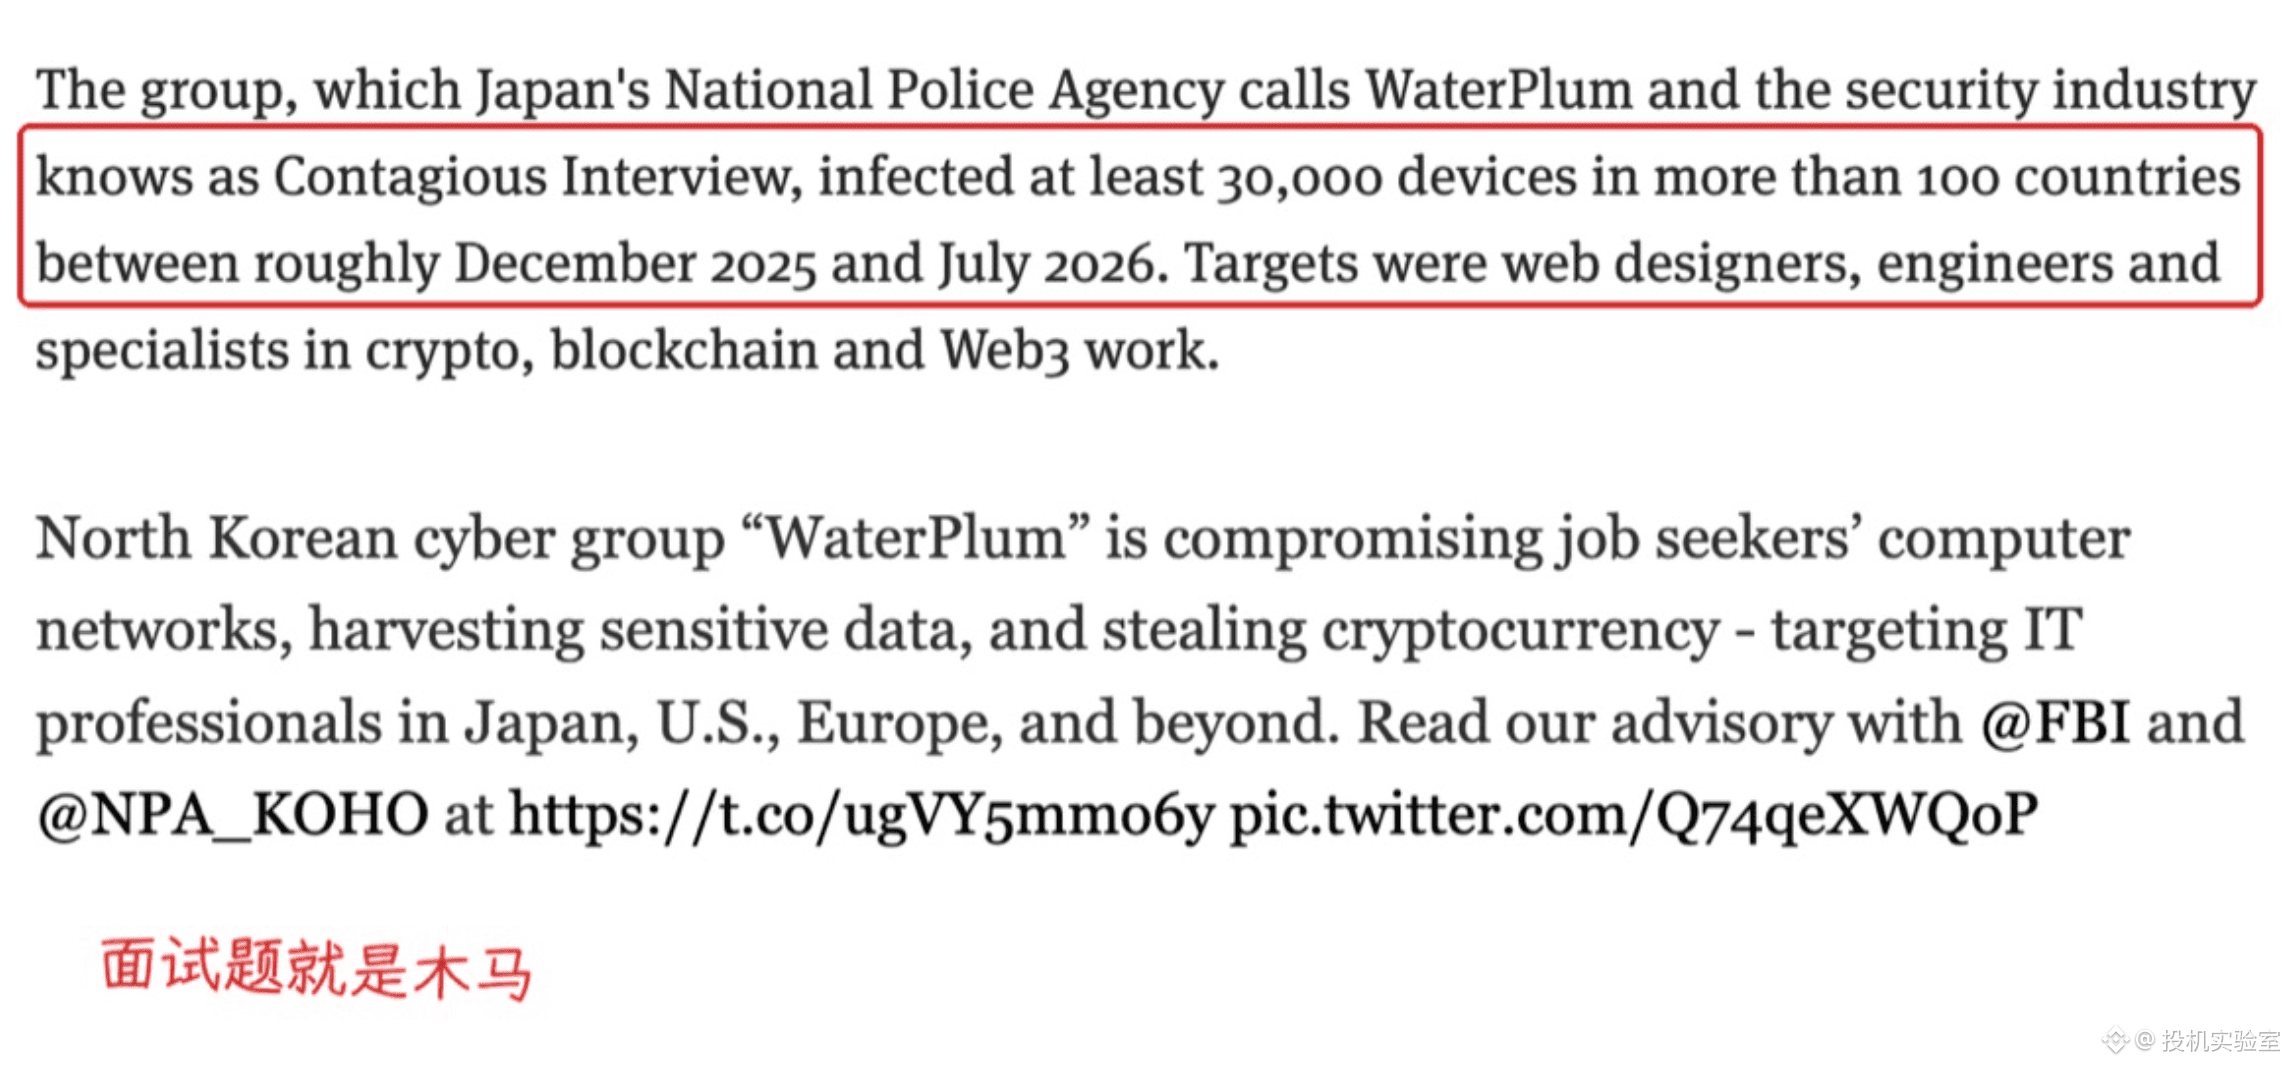
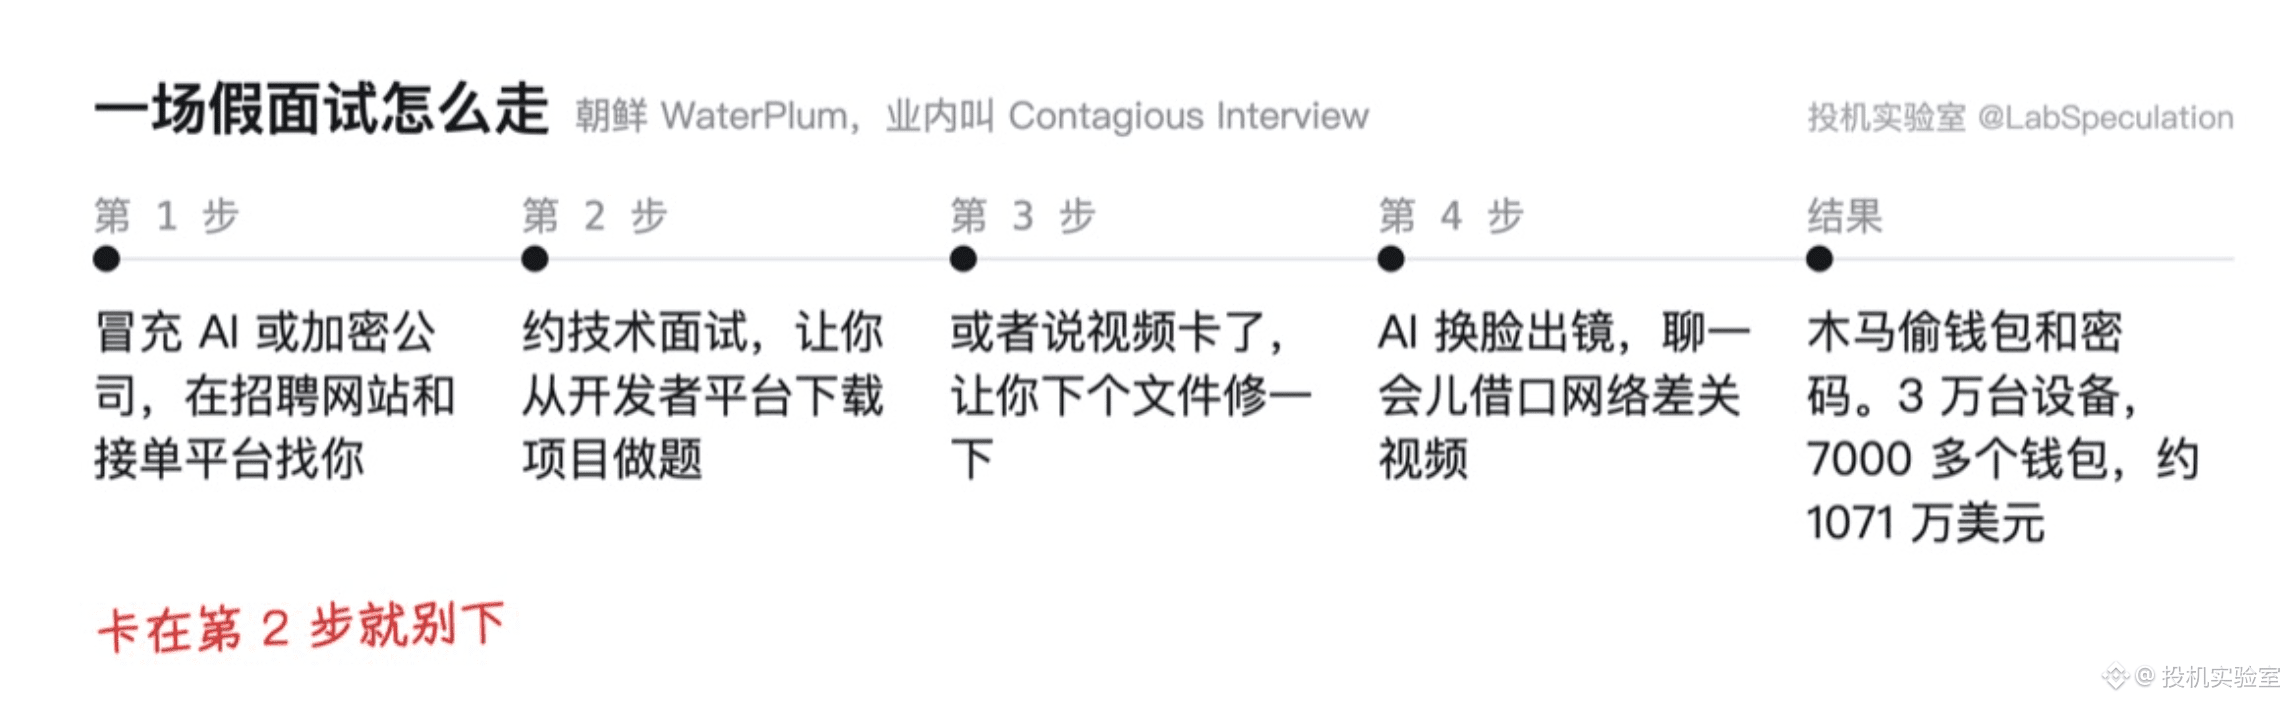
Außer dass sie Geld aus Börsen stehlen, lassen sie auch Kleinanleger nicht in Ruhe. Kürzlich geben sich nordkoreanische Hacker als KI- und Krypto-Unternehmens-Interviewer aus und suchen gezielt Webdesigner, Ingenieure und Leute, die im Bereich Web3 arbeiten.
Auch die Masche ist nicht schwer.
Sie organisieren etwa ein technisches Interview, bei dem du von einer Entwickler-Plattform ein Projekt herunterladen und Aufgaben lösen sollst. Oder, wenn das Video hängt, sollst du eine Datei herunterladen, um etwas zu reparieren. In der Datei ist dann ein Trojaner. Gestohlen werden Geldbörsen und Passwörter.
Die Interviewer nutzen außerdem AI-Deepfakes für ihr Gesicht. Nach einem kurzen Gespräch schalten sie das Video mit der Ausrede „Netzwerk ist schlecht“ ab.
In den letzten Tagen haben sieben Institutionen aus den USA, Japan, Deutschland und Australien gemeinsam gewarnt: Diese gefälschten Interviews haben mindestens 30.000 Geräte infiziert. Von über 7.000 Wallets wurde Geld oder es wurden Zugangsdaten abgezogen; rund 10,71 Millionen US-Dollar sollen nach Pjöngjang geflossen sein.
Wenn es bei dem Interview darum geht, dass du etwas herunterladen und ausführen sollst: Lass das nicht auf einem Computer laufen, auf dem eine Geldbörse installiert ist. ..$BTC