这次的 FomoPeek 事件,我身边的有一个小伙伴也中招了,损失了近1000U,钱大概是回不来了。
看了FomoPeek 的时间线,不知道是不是开发者故意的?
1.0(约 8 月 29 日):包里没有那套恶意框架
1.1(约 9 月 9 日):植入 apptrace + libapptracecore
1.2(约 9 月 12 日):仍带这套框架
1.3(约 9 月 17 日):框架被拿掉,比慢雾公开预警早两天
中招的应该是使用过 1.1–1.2 版本的用户,但几乎没有一直停留在1.0版本。
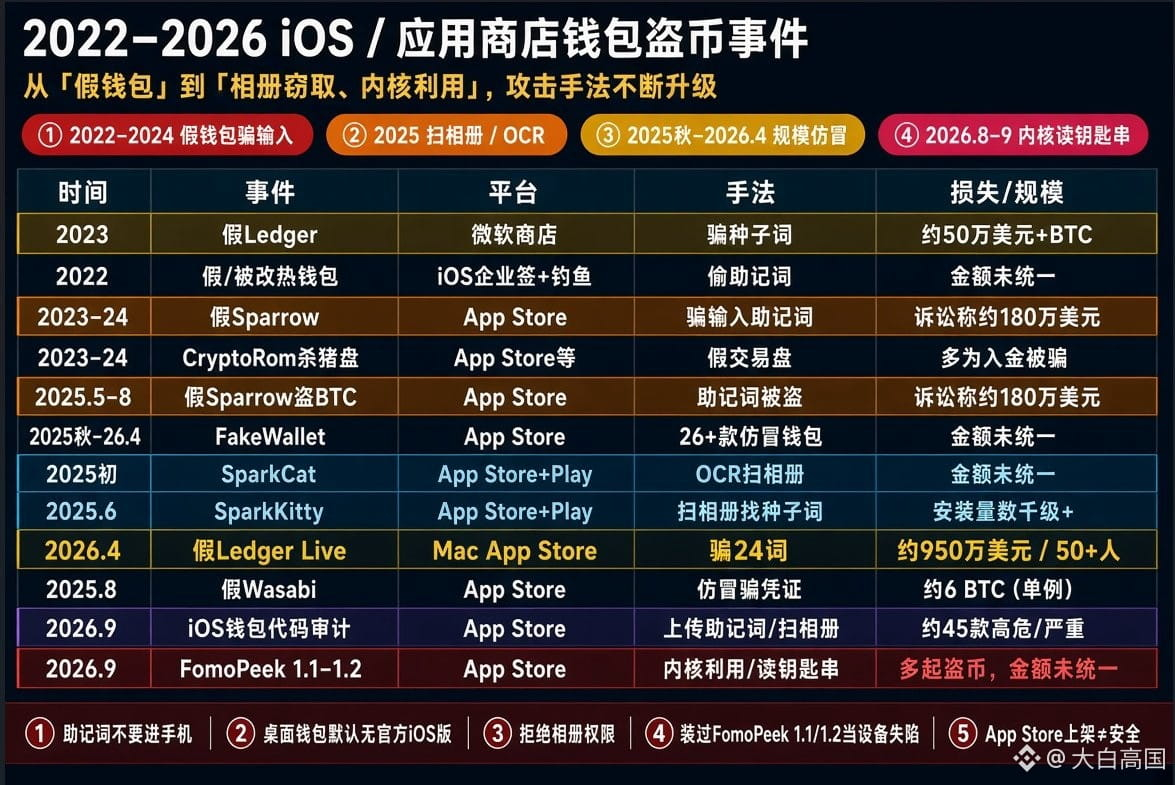
我又盘点了一下,近几年 App Store 的重要漏洞,加密还是重灾区,做案手法也在近一步升级。
假钱包骗输入 → 扫相册找助记词 → 内核利用直接读钥匙串。
现在盗取你的资产,甚至都不用把助记词泄露或点假链接,直接可以读私钥。
不要认为,上架了App Store 就是安全的,苹果的安全也是相对的。
手机或电脑能联网的地方,只放能接受归零的热钱包,大额最好用硬件钱包。
不要让你辛苦赚到的钱,消失在一次默认更新上,那真的太冤了。
看了FomoPeek 的时间线,不知道是不是开发者故意的?
1.0(约 8 月 29 日):包里没有那套恶意框架
1.1(约 9 月 9 日):植入 apptrace + libapptracecore
1.2(约 9 月 12 日):仍带这套框架
1.3(约 9 月 17 日):框架被拿掉,比慢雾公开预警早两天
中招的应该是使用过 1.1–1.2 版本的用户,但几乎没有一直停留在1.0版本。
我又盘点了一下,近几年 App Store 的重要漏洞,加密还是重灾区,做案手法也在近一步升级。
假钱包骗输入 → 扫相册找助记词 → 内核利用直接读钥匙串。
现在盗取你的资产,甚至都不用把助记词泄露或点假链接,直接可以读私钥。
不要认为,上架了App Store 就是安全的,苹果的安全也是相对的。
手机或电脑能联网的地方,只放能接受归零的热钱包,大额最好用硬件钱包。
不要让你辛苦赚到的钱,消失在一次默认更新上,那真的太冤了。