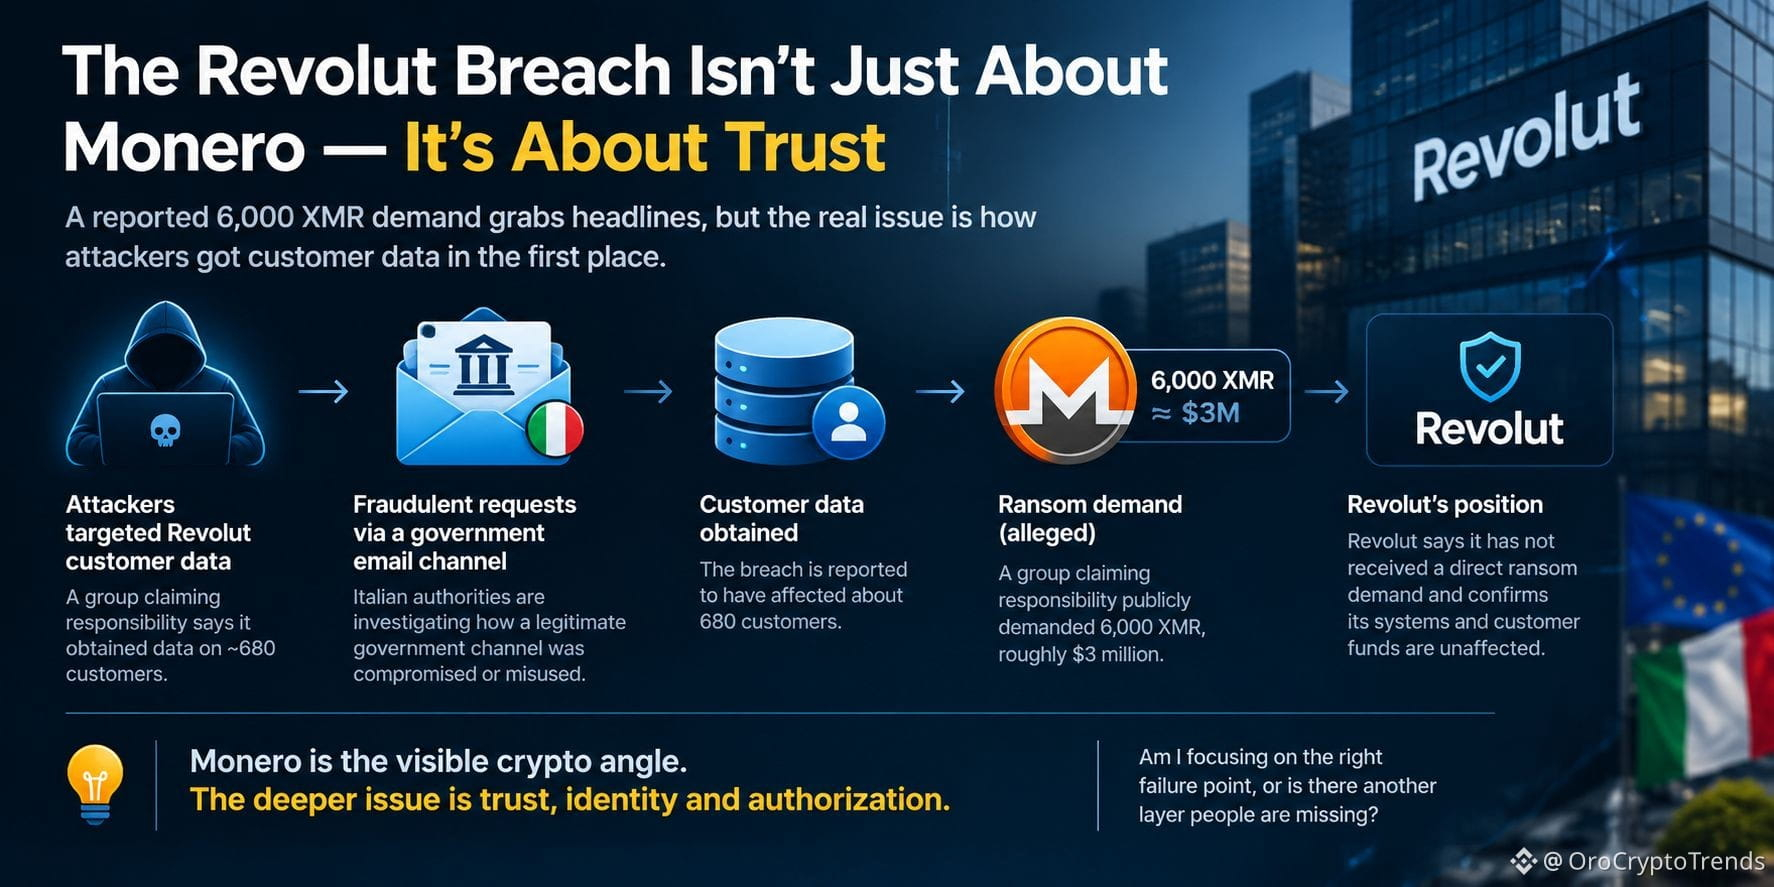
6.000 XMR sind nicht der wichtigste Teil des Revolut-Vorfalls.
Die spannendere Frage ist vielmehr, wie die Angreifer angeblich überhaupt erst an die Kundendaten gekommen sind.
Eine Gruppe, die Verantwortung für den Vorfall beansprucht, hat öffentlich 6.000 XMR, also rund 3 Millionen US-Dollar, gefordert und gleichzeitig damit gedroht, Daten zu verkaufen, die mit hunderten Revolut-Kunden verknüpft sind. Berichten zufolge waren etwa 680 Kunden vom Datenabfluss betroffen.
Doch hier gibt es eine wichtige Unterscheidung: Revolut sagt, es habe keine direkte Lösegeldforderung der Gruppe erhalten. Daher würde ich die 6.000-XMR-Zahl als eine öffentliche Behauptung der mutmaßlichen Angreifer einordnen – nicht als Beleg für eine aktive Lösegeldverhandlung.
Das verändert, wie ich die Story lese.
Die naheliegende Krypto-Erzählung lautet: „Hacker haben für das Lösegeld Monero genutzt.“
Ich glaube, das greift zu kurz.
Der berichtete Ausfall ereignete sich, bevor die Lösegeldforderung gestellt wurde. Betrügerische Anfragen, die offenbar aus einem legitimen E-Mail-Kanal der italienischen Regierung stammen sollten, wurden anscheinend genutzt, um sensible Kundendaten zu erhalten. Die italienischen Behörden ermitteln den Vorfall.
Das ist ein Problem der Vertrauensarchitektur.
Ein Finanzinstitut kann über eine starke Infrastruktur verfügen und dennoch angreifbar sein, wenn der Prozess zur Prüfung einer offiziellen Anfrage missbraucht werden kann.
Monero ist der sichtbare Krypto-Aspekt. Die tiefere Erkenntnis betrifft Identität, Autorisierung und institutionelles Vertrauen.
Bin ich auf den richtigen Schwachpunkt fokussiert, oder gibt es noch eine andere Ebene, die Menschen übersehen?
#XMR $XMR
Die spannendere Frage ist vielmehr, wie die Angreifer angeblich überhaupt erst an die Kundendaten gekommen sind.
Eine Gruppe, die Verantwortung für den Vorfall beansprucht, hat öffentlich 6.000 XMR, also rund 3 Millionen US-Dollar, gefordert und gleichzeitig damit gedroht, Daten zu verkaufen, die mit hunderten Revolut-Kunden verknüpft sind. Berichten zufolge waren etwa 680 Kunden vom Datenabfluss betroffen.
Doch hier gibt es eine wichtige Unterscheidung: Revolut sagt, es habe keine direkte Lösegeldforderung der Gruppe erhalten. Daher würde ich die 6.000-XMR-Zahl als eine öffentliche Behauptung der mutmaßlichen Angreifer einordnen – nicht als Beleg für eine aktive Lösegeldverhandlung.
Das verändert, wie ich die Story lese.
Die naheliegende Krypto-Erzählung lautet: „Hacker haben für das Lösegeld Monero genutzt.“
Ich glaube, das greift zu kurz.
Der berichtete Ausfall ereignete sich, bevor die Lösegeldforderung gestellt wurde. Betrügerische Anfragen, die offenbar aus einem legitimen E-Mail-Kanal der italienischen Regierung stammen sollten, wurden anscheinend genutzt, um sensible Kundendaten zu erhalten. Die italienischen Behörden ermitteln den Vorfall.
Das ist ein Problem der Vertrauensarchitektur.
Ein Finanzinstitut kann über eine starke Infrastruktur verfügen und dennoch angreifbar sein, wenn der Prozess zur Prüfung einer offiziellen Anfrage missbraucht werden kann.
Monero ist der sichtbare Krypto-Aspekt. Die tiefere Erkenntnis betrifft Identität, Autorisierung und institutionelles Vertrauen.
Bin ich auf den richtigen Schwachpunkt fokussiert, oder gibt es noch eine andere Ebene, die Menschen übersehen?
#XMR $XMR