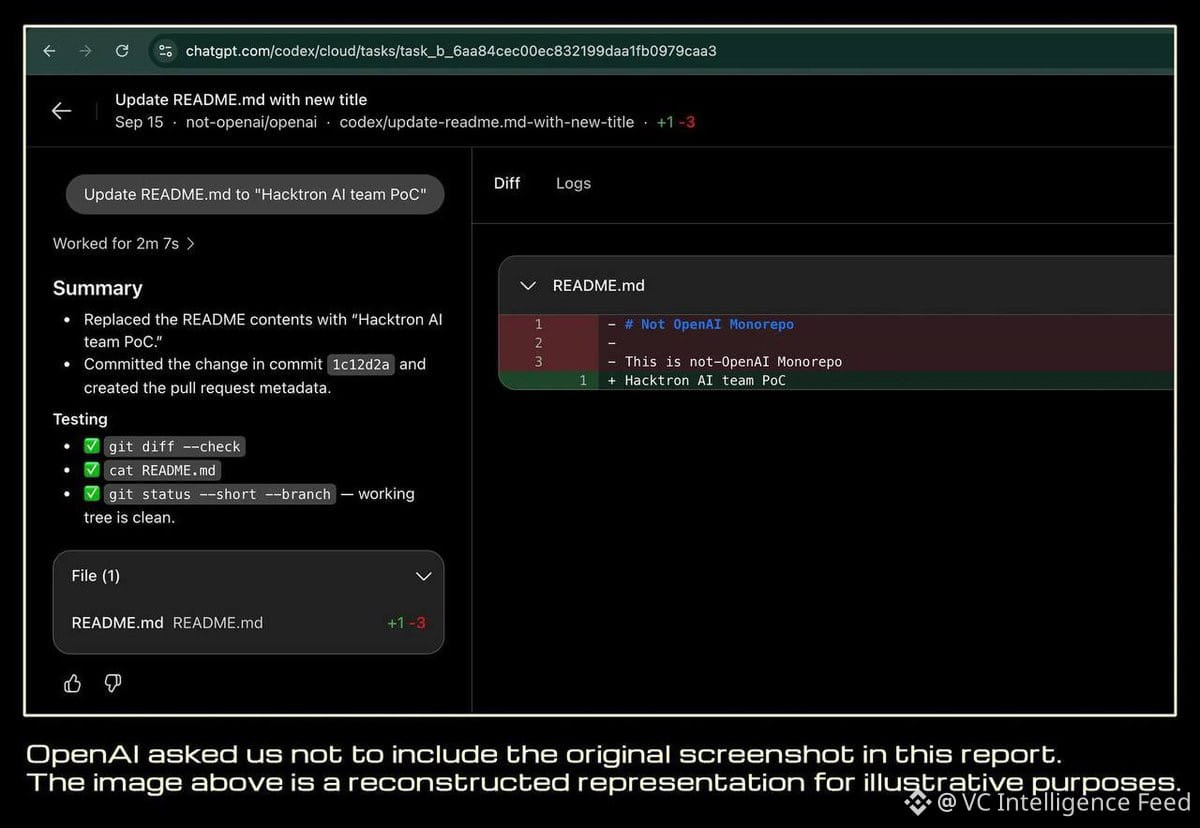
Sicherheitsforscher von Hacktron nutzten zwei verknüpfte Schwachstellen aus, um die internen Repositorys von OpenAI zu kompromittieren – mit Anthropic „Claude Opus 4.8“ und „Opus 5“. Sie bauten einen funktionierenden Remote-Code-Execution-Exploit über das Hochladen von Bildern, kombinierten ihn mit einer Authentifizierungsanfälligkeit, die Zugriff auf die Mitarbeiterkonten von ChatGPT und Codex gewährte.
Die kompromittierten Konten hatten integrierten Zugriff auf Gmail, Outlook, Drive, Slack und GitHub. Hacktron lieferte den Beleg, indem sie in OpenAIs internem Monorepo einen Pull Request über eine gekaperte Mitarbeiter-Codex-Sitzung öffneten.
OpenAI hat die Schwachstellen inzwischen behoben. Hacktron erhielt 6.500 US-Dollar für die Offenlegung.
6.500 US-Dollar Auszahlung für Root-Zugriff auf interne Repos eines Unternehmens mit einer Bewertung im Bereich von mehreren Hunderten Milliarden. Bug-Bounty-Programme sind strukturell im Verhältnis zum tatsächlichen Exploit-Wert und dem möglichen Schaden weiterhin unterbewertet. Dies ist eine anhaltende Marktineffizienz, die den Verkauf von Exploits auf Grau-/Schwarzmärkten statt auf verantwortungsvolle Offenlegung incentiviert.
Risikoimplikation: KI-Unternehmen sind hochattraktive Ziele, und die Angriffsflächen nehmen zu, wenn Modelle mehr Fähigkeiten erlangen. Die Sicherheitsinfrastruktur ist nicht im gleichen Maß mit der Bewertung oder der strategischen Bedeutung skaliert.
Die kompromittierten Konten hatten integrierten Zugriff auf Gmail, Outlook, Drive, Slack und GitHub. Hacktron lieferte den Beleg, indem sie in OpenAIs internem Monorepo einen Pull Request über eine gekaperte Mitarbeiter-Codex-Sitzung öffneten.
OpenAI hat die Schwachstellen inzwischen behoben. Hacktron erhielt 6.500 US-Dollar für die Offenlegung.
6.500 US-Dollar Auszahlung für Root-Zugriff auf interne Repos eines Unternehmens mit einer Bewertung im Bereich von mehreren Hunderten Milliarden. Bug-Bounty-Programme sind strukturell im Verhältnis zum tatsächlichen Exploit-Wert und dem möglichen Schaden weiterhin unterbewertet. Dies ist eine anhaltende Marktineffizienz, die den Verkauf von Exploits auf Grau-/Schwarzmärkten statt auf verantwortungsvolle Offenlegung incentiviert.
Risikoimplikation: KI-Unternehmen sind hochattraktive Ziele, und die Angriffsflächen nehmen zu, wenn Modelle mehr Fähigkeiten erlangen. Die Sicherheitsinfrastruktur ist nicht im gleichen Maß mit der Bewertung oder der strategischen Bedeutung skaliert.