🔸 S&P Global kauft den Auditor
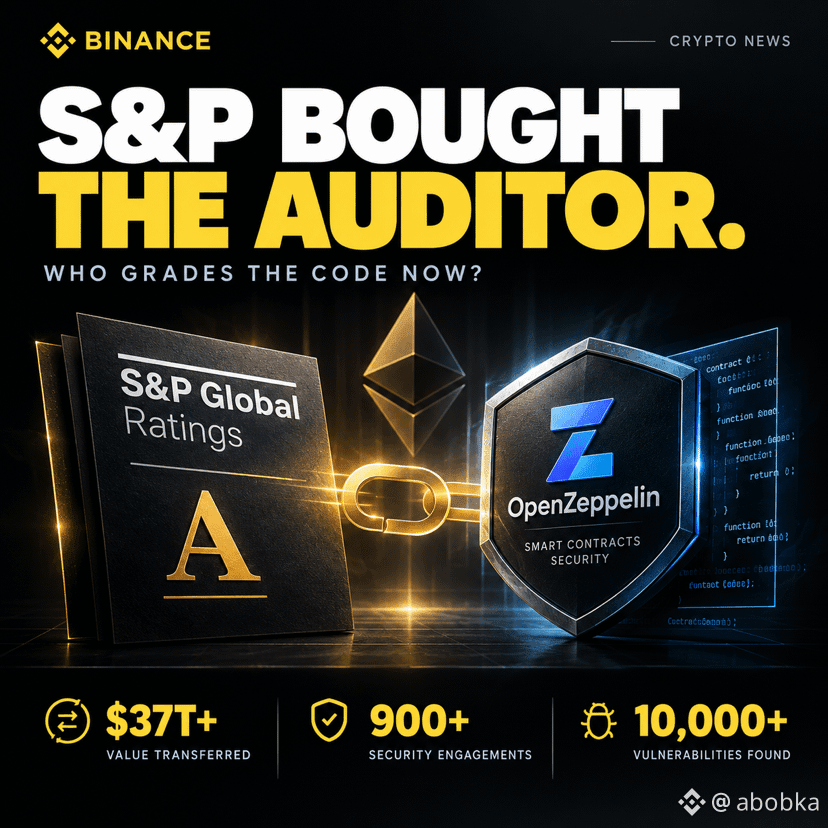
Das Unternehmen, das den Code prüft, den S&P bewerten will. Heute unterzeichnet, Preis nicht offengelegt – was normalerweise heißt, dass die Summe groß genug war, um sie unangenehm zu machen)
Was OpenZeppelin ist, für alle, die den Namen nur als Import-Zeile kennen:
🔸 Mehr als 37 Billionen US-Dollar haben ihre Contracts-Bibliothek durchlaufen
🔸 900+ Security-Engagements
🔸 10.000+ Verwundbarkeiten gefunden, bevor irgendetwas in Produktion ging
Die Bibliothek selbst ist in Ordnung:
Open Source, dauerhaft
jede veröffentlichte Version bleibt verfügbar und niemand kann sie entziehen
Brener bleibt CEO, Audits laufen weiter
das Ganze meldet sich nur jetzt direkt bei S&P Global Ratings
Der Konflikt:
Die Gruppe, die künftig dein Contract-Risiko bewerten will, besitzt nun das Geschäft, das es findet. Le Pallec von S&P Ratings sagt den Plan offen, dass OpenZeppelin ihre Onchain-Risikoanalyse ergänzt. Keine Geheimniskrämerei.
Audits werden nicht über Nacht schlechter. Der Kunde hat sich jedoch geändert. Ein Audit ist etwas, das sich ein Protokoll selbst kauft und veröffentlicht. Eine Bewertung wird der Institution auf der anderen Seite verkauft, und dieser Käufer will einen Buchstaben – keine Liste.
Das ist die Richtung für alles, was sich auf $ETH-Schienen einpendelt: tokenisierte Gelder, Stablecoins, Treasury-Desks. Jemand wird Smart-Contract-Risiko schon bepreisen. Und herausgekommen ist: Es sind die Kredit-Leute – und sie haben den Toolmacher gekauft, statt ihn selbst zu bauen.
Smart auf ihrer Seite, ehrlich. Lies das Audit und die Bewertung einfach als zwei Dokumente: Denn seit heute teilen sie einen gemeinsamen Parent.
Würdest du eine S&P-Bewertung dem Audit selbst vorziehen?
#snp500 #S&P500
Das Unternehmen, das den Code prüft, den S&P bewerten will. Heute unterzeichnet, Preis nicht offengelegt – was normalerweise heißt, dass die Summe groß genug war, um sie unangenehm zu machen)
Was OpenZeppelin ist, für alle, die den Namen nur als Import-Zeile kennen:
🔸 Mehr als 37 Billionen US-Dollar haben ihre Contracts-Bibliothek durchlaufen
🔸 900+ Security-Engagements
🔸 10.000+ Verwundbarkeiten gefunden, bevor irgendetwas in Produktion ging
Die Bibliothek selbst ist in Ordnung:
Open Source, dauerhaft
jede veröffentlichte Version bleibt verfügbar und niemand kann sie entziehen
Brener bleibt CEO, Audits laufen weiter
das Ganze meldet sich nur jetzt direkt bei S&P Global Ratings
Der Konflikt:
Die Gruppe, die künftig dein Contract-Risiko bewerten will, besitzt nun das Geschäft, das es findet. Le Pallec von S&P Ratings sagt den Plan offen, dass OpenZeppelin ihre Onchain-Risikoanalyse ergänzt. Keine Geheimniskrämerei.
Audits werden nicht über Nacht schlechter. Der Kunde hat sich jedoch geändert. Ein Audit ist etwas, das sich ein Protokoll selbst kauft und veröffentlicht. Eine Bewertung wird der Institution auf der anderen Seite verkauft, und dieser Käufer will einen Buchstaben – keine Liste.
Das ist die Richtung für alles, was sich auf $ETH-Schienen einpendelt: tokenisierte Gelder, Stablecoins, Treasury-Desks. Jemand wird Smart-Contract-Risiko schon bepreisen. Und herausgekommen ist: Es sind die Kredit-Leute – und sie haben den Toolmacher gekauft, statt ihn selbst zu bauen.
Smart auf ihrer Seite, ehrlich. Lies das Audit und die Bewertung einfach als zwei Dokumente: Denn seit heute teilen sie einen gemeinsamen Parent.
Würdest du eine S&P-Bewertung dem Audit selbst vorziehen?
#snp500 #S&P500