
#RevolutHackersDemand$3MInMonero
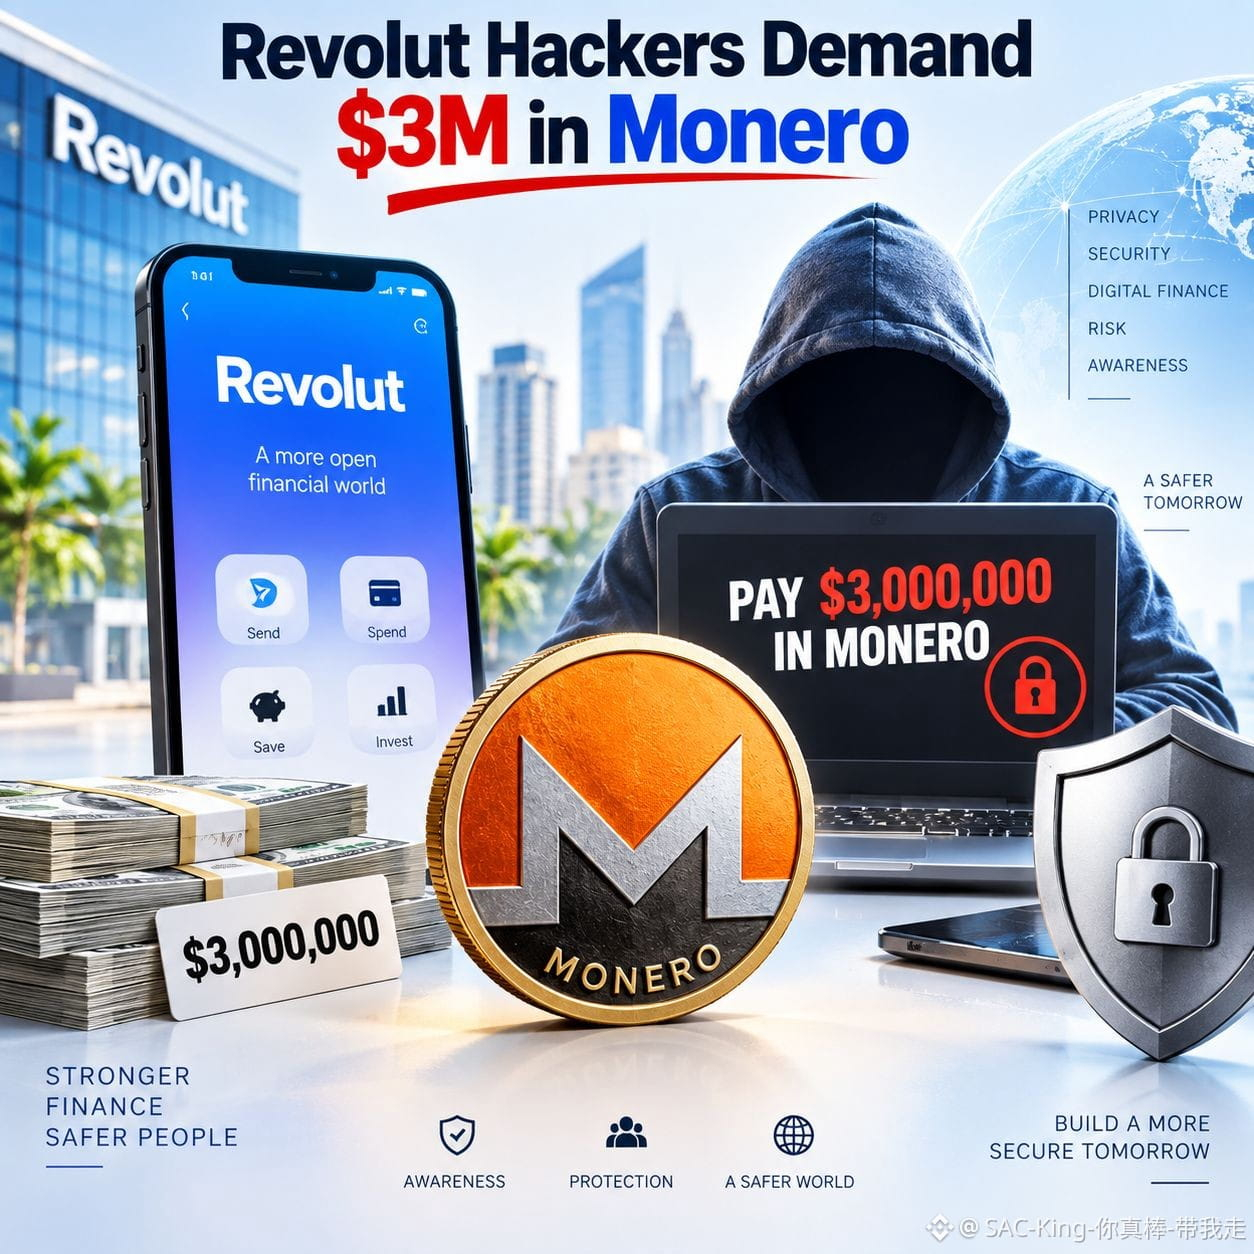
🚨 Revolut-Hacker fordern 3 Mio. US-Dollar in Monero: Der Datenschutz-Coin-Twist 🚨
Wenn das Vertrauen zerbricht, werden die Schatten lauter.
Und diesmal zeigt die Lösegeldspur in Richtung Privatsphäre.
Hacker, die Verantwortung für den Revolut-Datenverstoß übernehmen, fordern 3 Millionen US-Dollar in Monero (XMR), was Berichten zufolge etwa 6.000 XMR entspricht, und drohen, Informationen zu verkaufen, die mit rund 680 Kunden in Verbindung stehen.
Das tiefergehende Problem ist nicht einfach die Höhe des Lösegelds. Berichten zufolge sollen die Angreifer angeblich betrügerische, behördenähnliche Anfragen ausgenutzt haben, um sensible Kundendaten zu erhalten, statt direkt in die Kernsysteme von Revolut einzudringen.
Mein Fazit: Die Wahl von XMR zeigt, warum datenschutzorientierte Assets für illegitime Transaktionen weiterhin attraktiv bleiben. Der Vorfall legt jedoch auch eine breitere Schwäche offen: Ausgefeiltes Social Engineering kann sensible Finanzdaten kompromittieren, ohne dass dafür ein herkömmlicher Plattform-Hack erforderlich ist.
Es gibt noch eine wichtige Unklarheit. Revolut hat laut eigenen Angaben keine direkte Lösegeldforderung erhalten, obwohl Berichte von dem öffentlichen Ultimatum der Hacker sprechen.
Bei XMR kann die Schlagzeile zwar Aufmerksamkeit erzeugen, sie führt jedoch nicht automatisch zu einer legitimen Verbreitung oder zu nachhaltiger Marktnachfrage. Die aktuellen Daten von Binance zeigen, dass XMR im Bereich von rund 500 US-Dollar gehandelt wird und sich in letzter Zeit auf einer 24-Stunden-Basis nach unten bewegt hat.
Die eigentliche Lehre ist einfach: Finanzielle Sicherheit kann bereits auf der Identitäts-Verifizierungsebene scheitern, lange bevor überhaupt die Blockchain selbst zum Ziel wird.
Könnte dieser Vorfall die Aufmerksamkeit und Prüfung im Bereich datenschutzorientierter Kryptowährungen verstärken?
Haftungsausschluss: Dies ist nur Informationsmaterial, keine Finanz- oder Anlageberatung.
#CyberSecurity #Monero #FedRateWatch $XMR $BTC $BNB
🚨 Revolut-Hacker fordern 3 Mio. US-Dollar in Monero: Der Datenschutz-Coin-Twist 🚨
Wenn das Vertrauen zerbricht, werden die Schatten lauter.
Und diesmal zeigt die Lösegeldspur in Richtung Privatsphäre.
Hacker, die Verantwortung für den Revolut-Datenverstoß übernehmen, fordern 3 Millionen US-Dollar in Monero (XMR), was Berichten zufolge etwa 6.000 XMR entspricht, und drohen, Informationen zu verkaufen, die mit rund 680 Kunden in Verbindung stehen.
Das tiefergehende Problem ist nicht einfach die Höhe des Lösegelds. Berichten zufolge sollen die Angreifer angeblich betrügerische, behördenähnliche Anfragen ausgenutzt haben, um sensible Kundendaten zu erhalten, statt direkt in die Kernsysteme von Revolut einzudringen.
Mein Fazit: Die Wahl von XMR zeigt, warum datenschutzorientierte Assets für illegitime Transaktionen weiterhin attraktiv bleiben. Der Vorfall legt jedoch auch eine breitere Schwäche offen: Ausgefeiltes Social Engineering kann sensible Finanzdaten kompromittieren, ohne dass dafür ein herkömmlicher Plattform-Hack erforderlich ist.
Es gibt noch eine wichtige Unklarheit. Revolut hat laut eigenen Angaben keine direkte Lösegeldforderung erhalten, obwohl Berichte von dem öffentlichen Ultimatum der Hacker sprechen.
Bei XMR kann die Schlagzeile zwar Aufmerksamkeit erzeugen, sie führt jedoch nicht automatisch zu einer legitimen Verbreitung oder zu nachhaltiger Marktnachfrage. Die aktuellen Daten von Binance zeigen, dass XMR im Bereich von rund 500 US-Dollar gehandelt wird und sich in letzter Zeit auf einer 24-Stunden-Basis nach unten bewegt hat.
Die eigentliche Lehre ist einfach: Finanzielle Sicherheit kann bereits auf der Identitäts-Verifizierungsebene scheitern, lange bevor überhaupt die Blockchain selbst zum Ziel wird.
Könnte dieser Vorfall die Aufmerksamkeit und Prüfung im Bereich datenschutzorientierter Kryptowährungen verstärken?
Haftungsausschluss: Dies ist nur Informationsmaterial, keine Finanz- oder Anlageberatung.
#CyberSecurity #Monero #FedRateWatch $XMR $BTC $BNB