

Sicherheit ist in der Bitcoin-Ökologie mittlerweile immer weniger einfach damit getan, „eine Auditfirma für einen Bericht zu beauftragen“. Wenn man sich die Kombination aus GOAT Network und ZKM @ProjectZKM ansieht, wird klarer, warum formale Beweise, adversarial Tests, die BitVM3-Challenge-Phase und quantenresistente Schlüssel zusammen gedacht und umgesetzt werden.
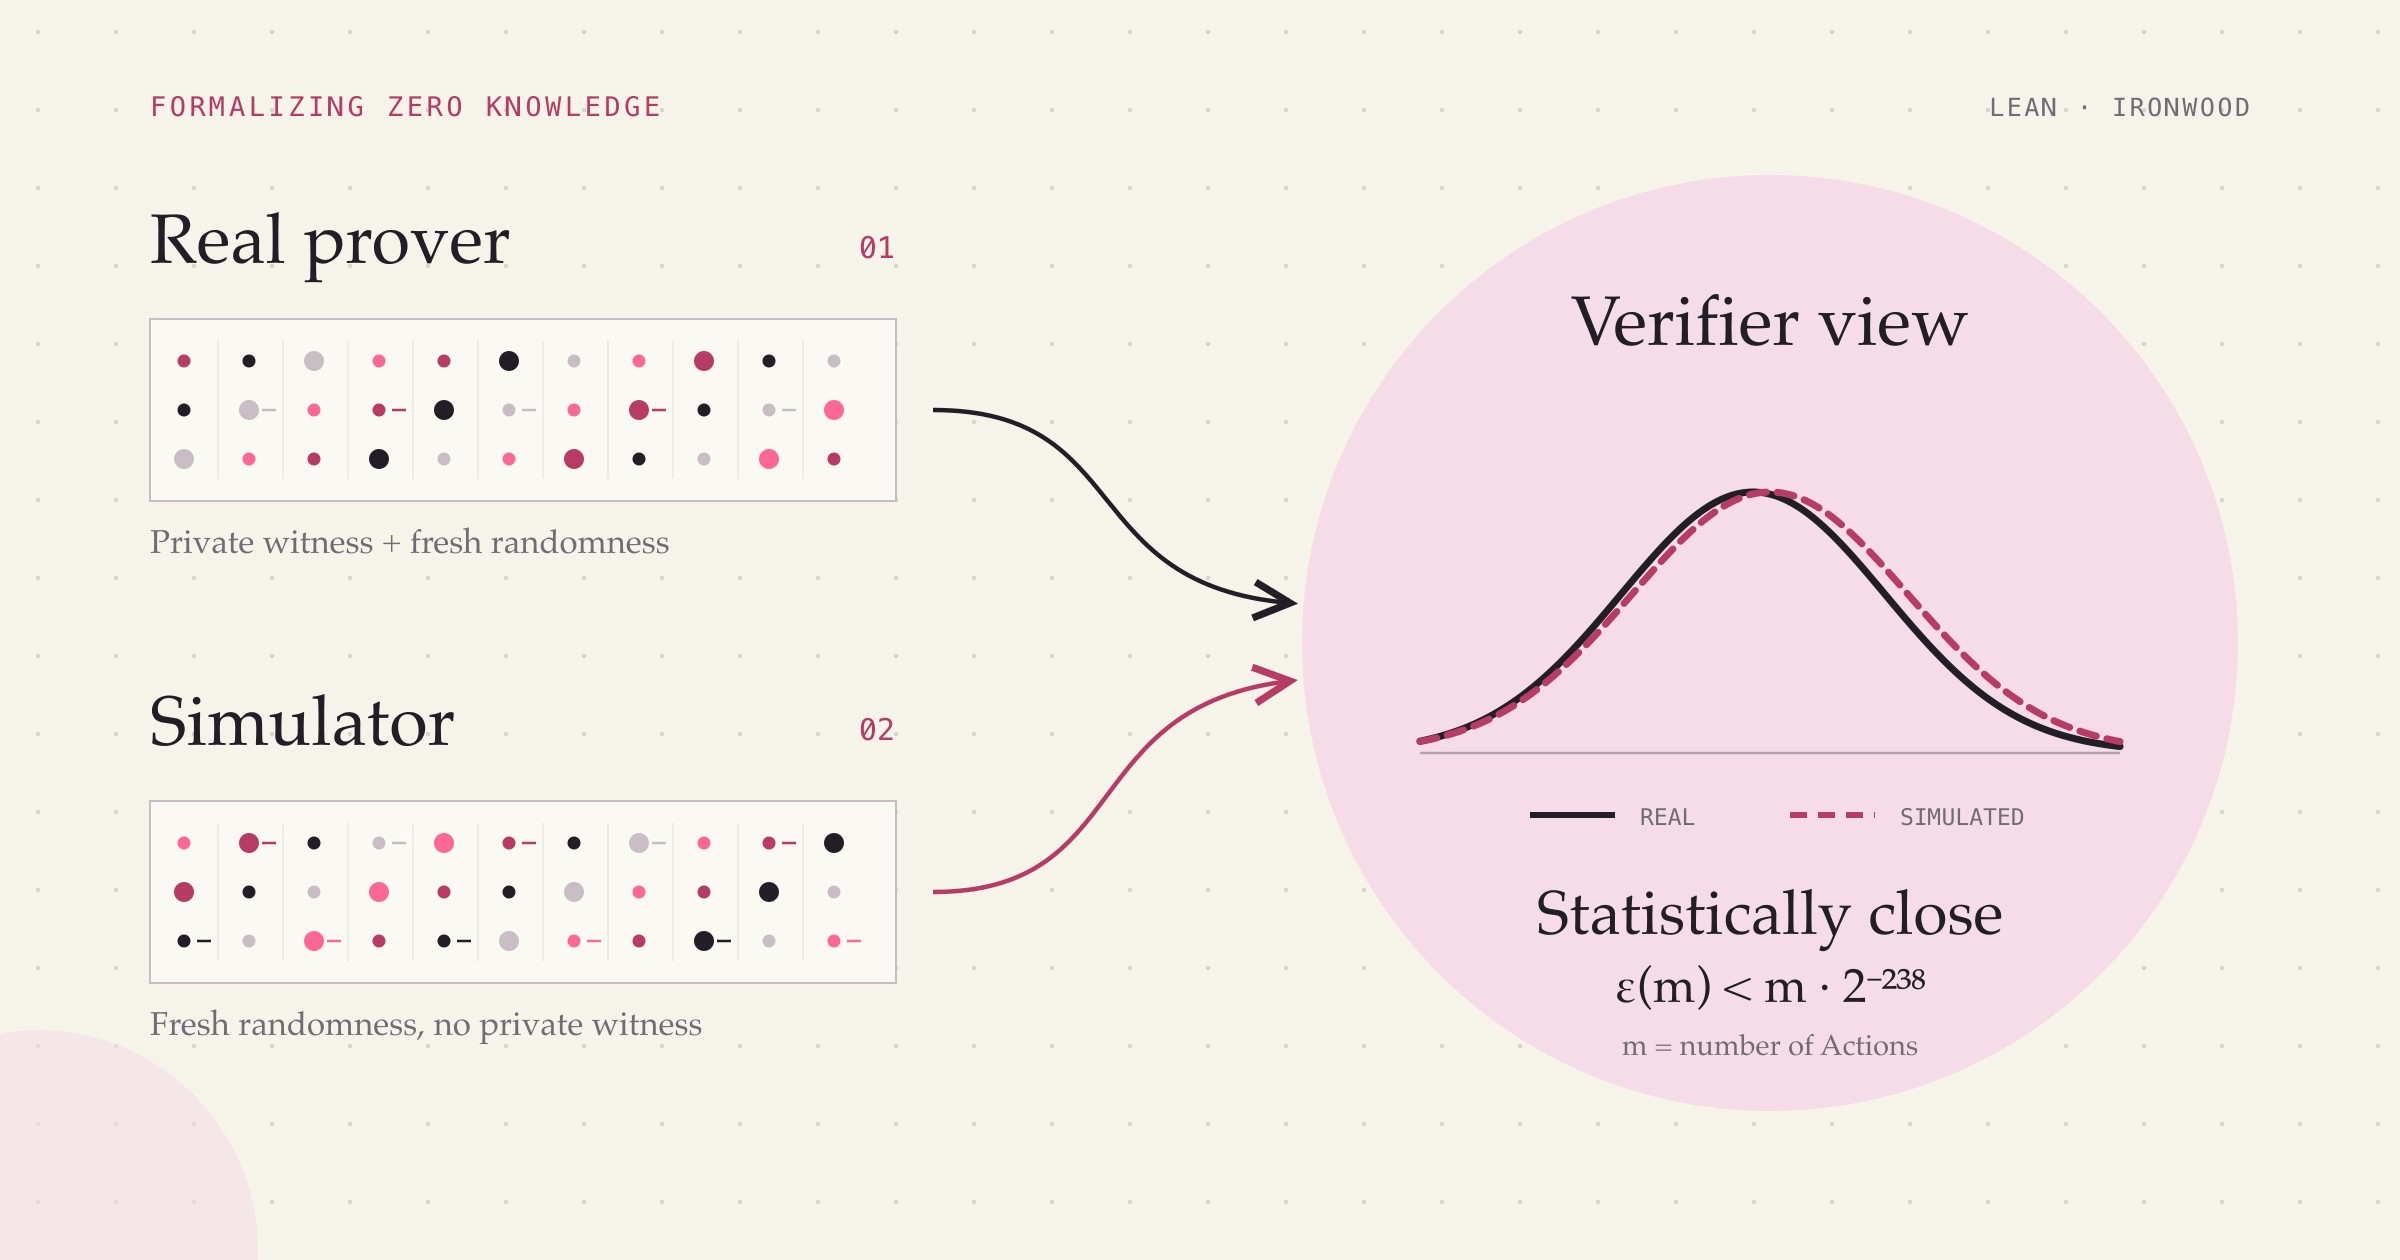
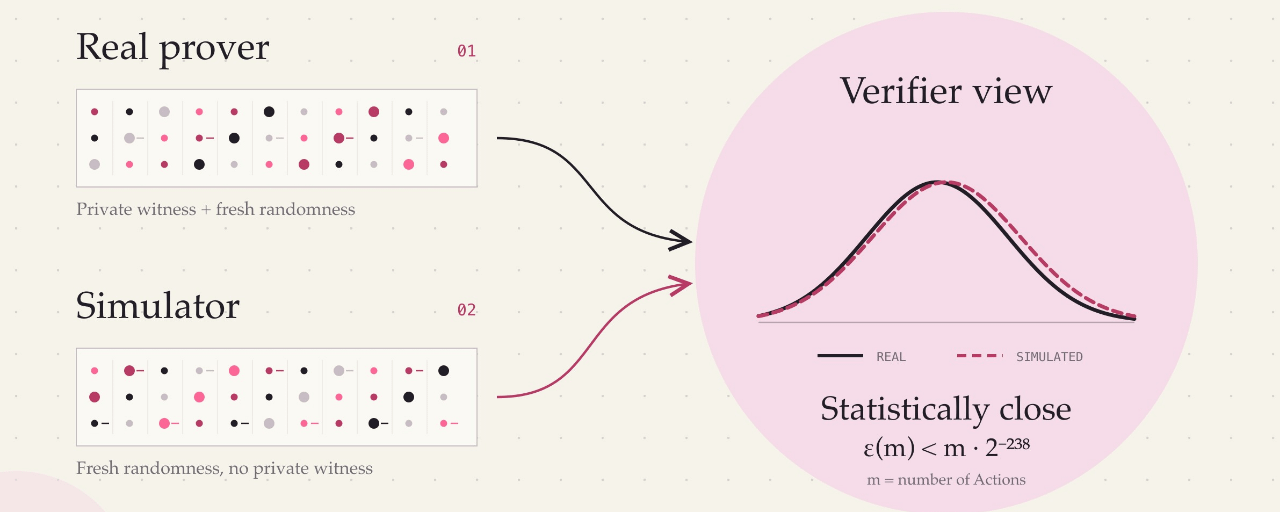
Ziren führt seit über einem Jahr formale Verifikationen dieser Art durch. Bereits in einer früheren Phase war adversarial fuzzing (adversatives Fuzzing) ein fester Bestandteil des Sicherheits-Validierungsprozesses von Ziren. In der Phase von Ziren 2.0 haben sie zusätzlich eingeführt, dass Lean 4 maschinenprüfbare Beweise liefert. Die Idee ist sehr klar: Ein Audit kann Schwachstellen finden, aber Lean 4 kann mathematisch beweisen, dass die Schwachstelle grundsätzlich unmöglich ist. Das sind zwei völlig unterschiedliche Sicherheitsstufen.
Unterschiedliche Systeme müssen unterschiedliche Eigenschaften absichern. Wenn es sich um ein Privacy-Protokoll handelt, ist die ZK-Eigenschaft das Kernprodukt; dann muss genau diese Eigenschaft bewiesen werden. Wenn es aber um Szenarien wie eine zkVM bei einem Bitcoin-Bridge geht, ist die wichtigste Eigenschaft die Korrektheit (soundness): Ein Beweis, der nicht existieren dürfte, muss mathematisch unmöglich konstruierbar sein. Ziren setzt alles auf Lean 4 und kämpft sich genau an dieser Soundness-Zahl fest – die Richtung ist sehr treffsicher gewählt.
Beim Audit sucht man nach Bugs, und Lean 4 beweist, dass Bugs unmöglich sind – genau darin liegt der Unterschied. Ziren 2.0 hebt die Sicherheitsabsicherung auf ein neues Niveau. Lean 4 ergänzt eine bereits vielfach verifizierte Systembasis noch um eine zusätzliche Strenge – genau das ist der Engineering-Standard, den ZK-Infrastruktur braucht.
Die von Ziren bewiesene Wirksamkeit der GOAT-Rollup-Abhebungen und gleichzeitig die Challenge-Fähigkeit auf Bitcoin mittels BitVM3 ist ein grundlegender Bestandteil der Systemsicherheit im gesamten Tech-Stack. Lean-4-Beweise plus BitVM3 auf Bitcoin – diese Sicherheits-Schwelle liegt in der gesamten Branche auf einem recht hohen Niveau. Formale deterministische Prüfungen, unabhängige Audits, adversarial Fuzzing und zusätzlich maschinenprüfbare Lean-4-Beweise: Diese vier „Gate“-Stufen überlappen sich – genau daraus rührt die echte Sicherheitsposition von Ziren.
@GOATNetwork blickt in Sachen Sicherheit sehr weit voraus. Ein System, das die Sicherheit des nächsten Wirtschaftsnetzwerks mit Bitcoin absichern will, muss auch den Stoß durch Quantencomputing aushalten. Ihre Schlüssel für den Validator-Konsens werden von secp256k1 auf ML-DSA-65 migriert – der Weg der Post-Quantum-Kryptografie. Anders gesagt: Dieses Netzwerk behandelt Quantencomputer von Anfang an als eine Art imaginären Gegner.
Ich denke, es zeichnet sich ein sehr klarer Branchentrend ab: Die Investitionen führender Projekte in Sicherheit haben sich von „einmal auditieren lassen und einen Bericht veröffentlichen“ weiterentwickelt zu „formale Verifikation in den gesamten Entwicklungszyklus einbetten“. Diese Vorgehensweise ist in der Anfangsphase zwar teuer und lang, liefert aber stattdessen eine Sicherheitsgarantie auf mathematischer Ebene – nicht nur ein „es wurden bisher keine Probleme gefunden“.
Schließlich gilt in der Blockchain-Welt: Sicherheit ist alles. Projekte, die in mehreren Dimensionen gleichzeitig ansetzen – formale Verifikation, Post-Quantum-Kryptografie und Challenge-Mechanismen auf der Bitcoin-Ebene – sind entlang des gesamten Feldes selten. Die Lean-4-Arbeiten von Ziren 2.0, die quantensichere Migration von GOAT Network und die Integration von BitVM3 sowie der Durchbruch von Tachyon im Zcash-Ökosystem zeigen: In dieser Richtung gibt es echte technische Fortschritte – und zwar schneller, als viele erwartet hätten.