
Ein praktischer Weg, das echte STON.fi Omniston-Widget von kopierten Interfaces, irreführendem Branding und unsicheren Integrationen zu trennen.
Ein offizielles Omniston-gestütztes Swap-Widget kann allein anhand des Aussehens nicht erkannt werden. Das STON.fi-Widget ist absichtlich anpassbar, sodass ein Integrator seine Farben, die Token-Liste, Layout-Details und andere visuelle Elemente an sein eigenes Produkt anpassen kann. Die stärkeren Hinweise ergeben sich daraus, wie das Widget bereitgestellt wird, welche Anwendung es hostet, was TON Connect deiner Wallet mitteilt und welche Transaktion du tatsächlich zur Genehmigung angezeigt bekommst.
Diese Unterscheidung ist wichtig, weil ein authentisches STON.fi-Widget sehr unterschiedlich aussehen kann im Vergleich zu STON.fi selbst, während eine gefälschte Oberfläche vertraute Logos und Farben fast perfekt kopieren kann.
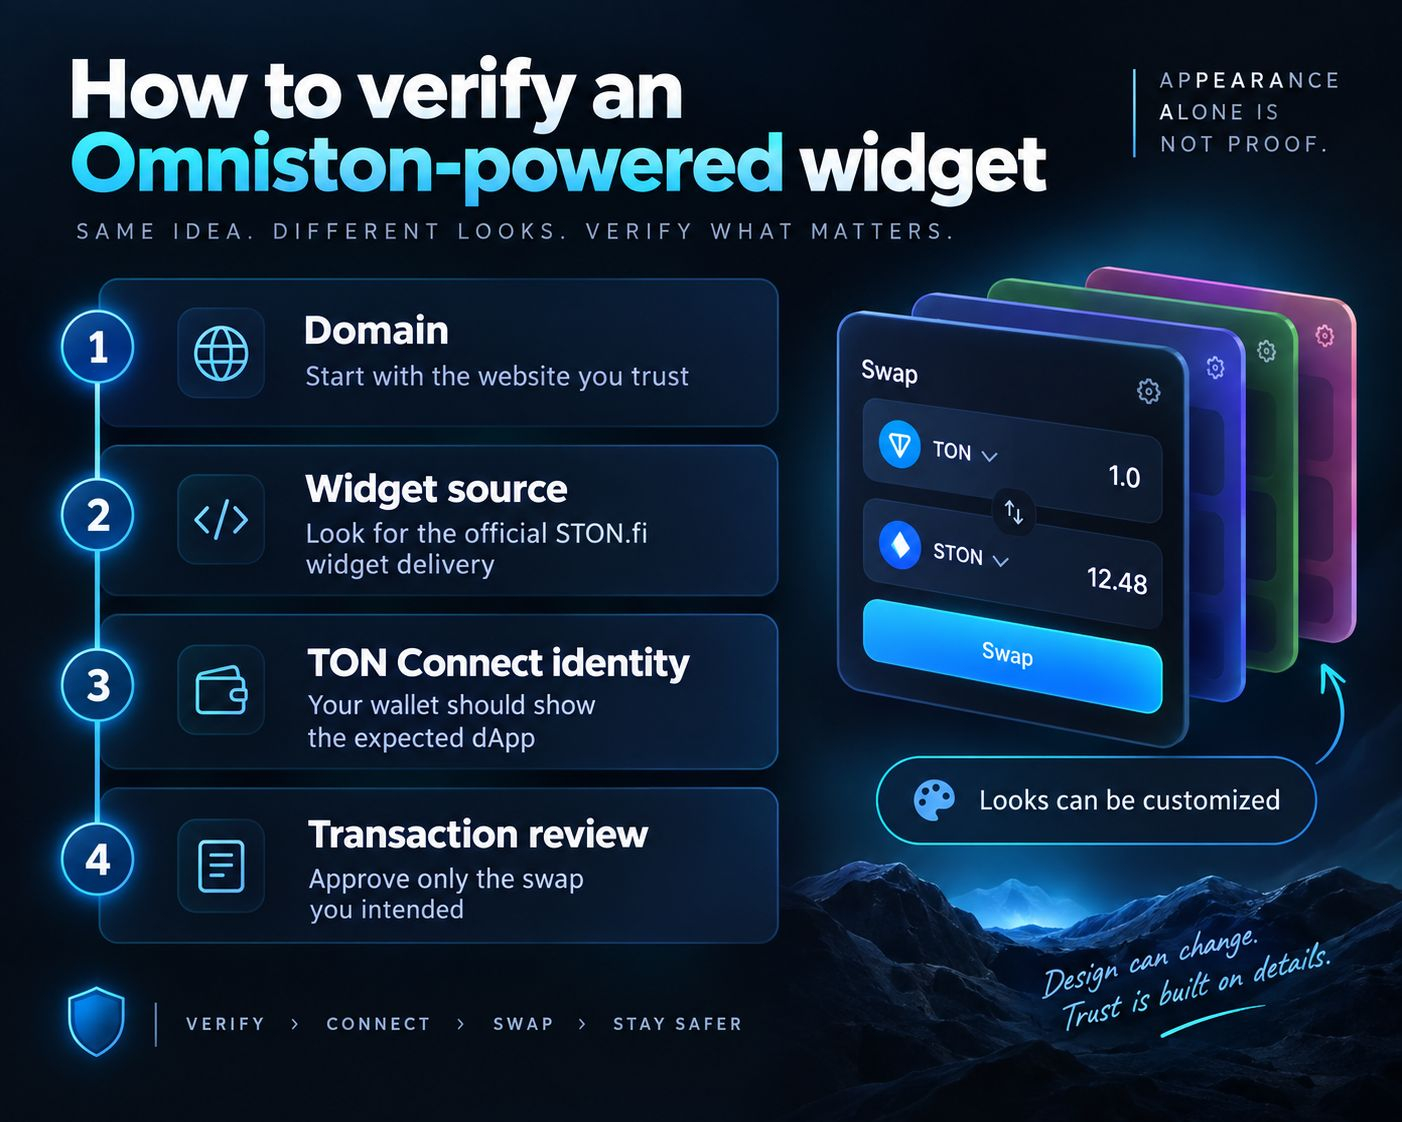
Die Checks, die am wichtigsten sind, sind:
woher der Widget-Code kommt
welche Website Sie tatsächlich besuchen
welche dApp-Identität Ihr Wallet anzeigt
ob der angeforderte Swap zur Absicht passt
ob die Seite Behauptungen macht, die allein durch visuelles Branding nicht bewiesen werden können
Warum das Aussehen kein Beweis ist
STON.fi beschreibt sein Swap-Widget als eine gebrauchsfertige Oberfläche, die Entwickler in Websites und Anwendungen einbetten können. Die offizielle Integration kann entweder über das Paket @ston-fi/omniston-widget-loader geladen werden oder direkt aus dem STON.fi-CDN. Beide Methoden legen denselben OmnistonWidget-Konstruktor offen.
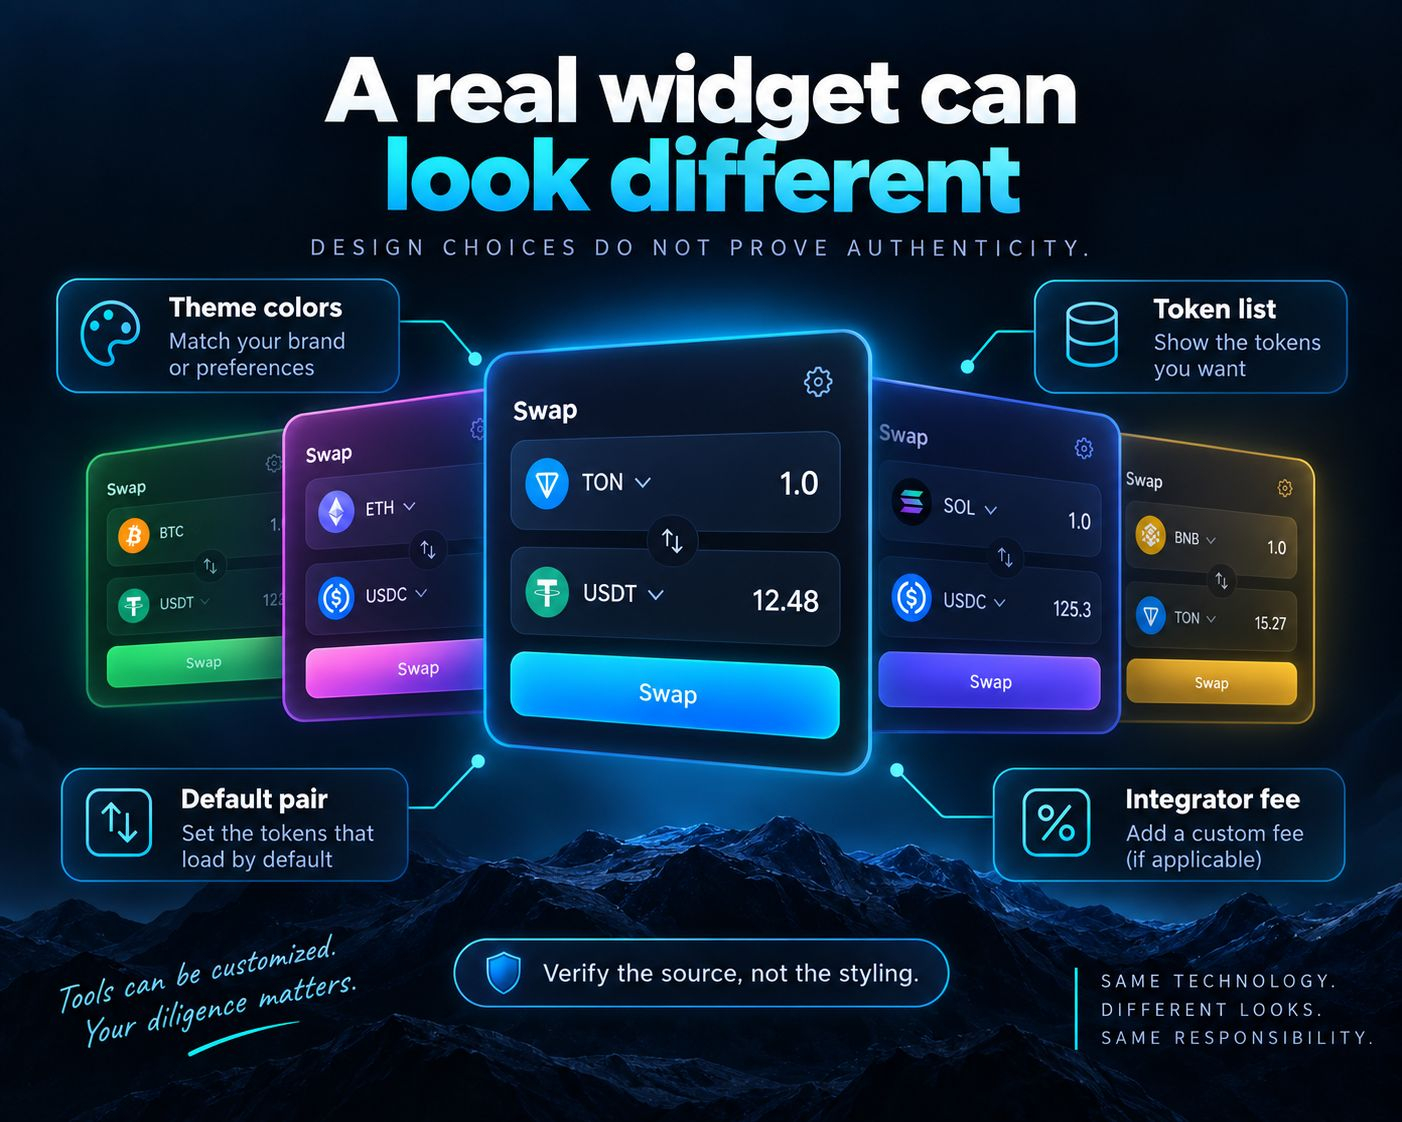
Gleichzeitig ist das Widget darauf ausgelegt, sich in das umgebende Produkt einzufügen. Entwickler können Akzentfarben, Hintergründe, Rahmen, Button-Styles, die Behandlung von Icons, abstandsbezogene Optionen, Light- und Dark-Themes sowie die Widget-Abmessungen anpassen. Außerdem können sie steuern, welche Assets angezeigt werden, und ein Handelspaar vorselektieren.
Das vermittelt eine wichtige Sicherheitslehre: Es gibt kein universelles Farbschema, keine Logo-Position und kein visuelles Layout, das beweist, dass eine Swap-Box das offizielle Omniston-Widget ist.
Eine legitime Integration kann blau, schwarz, weiß, grün sein oder so gestaltet werden, dass sie zu einer vollständig nicht zusammenhängenden Anwendung passt. Umgekehrt könnte eine bösartige Website das sichtbare Design einer echten Swap-Oberfläche nachbilden, ohne überhaupt das echte Widget zu verwenden.
Auch ein Label wie „Powered by STON.fi“ oder „Powered by Omniston“ sollten Sie als Branding betrachten – nicht als kryptografischen Beleg. Text und Logos gehören zu den einfachsten Teilen einer Oberfläche, die man kopieren kann.
Was „offiziell“ tatsächlich bedeutet
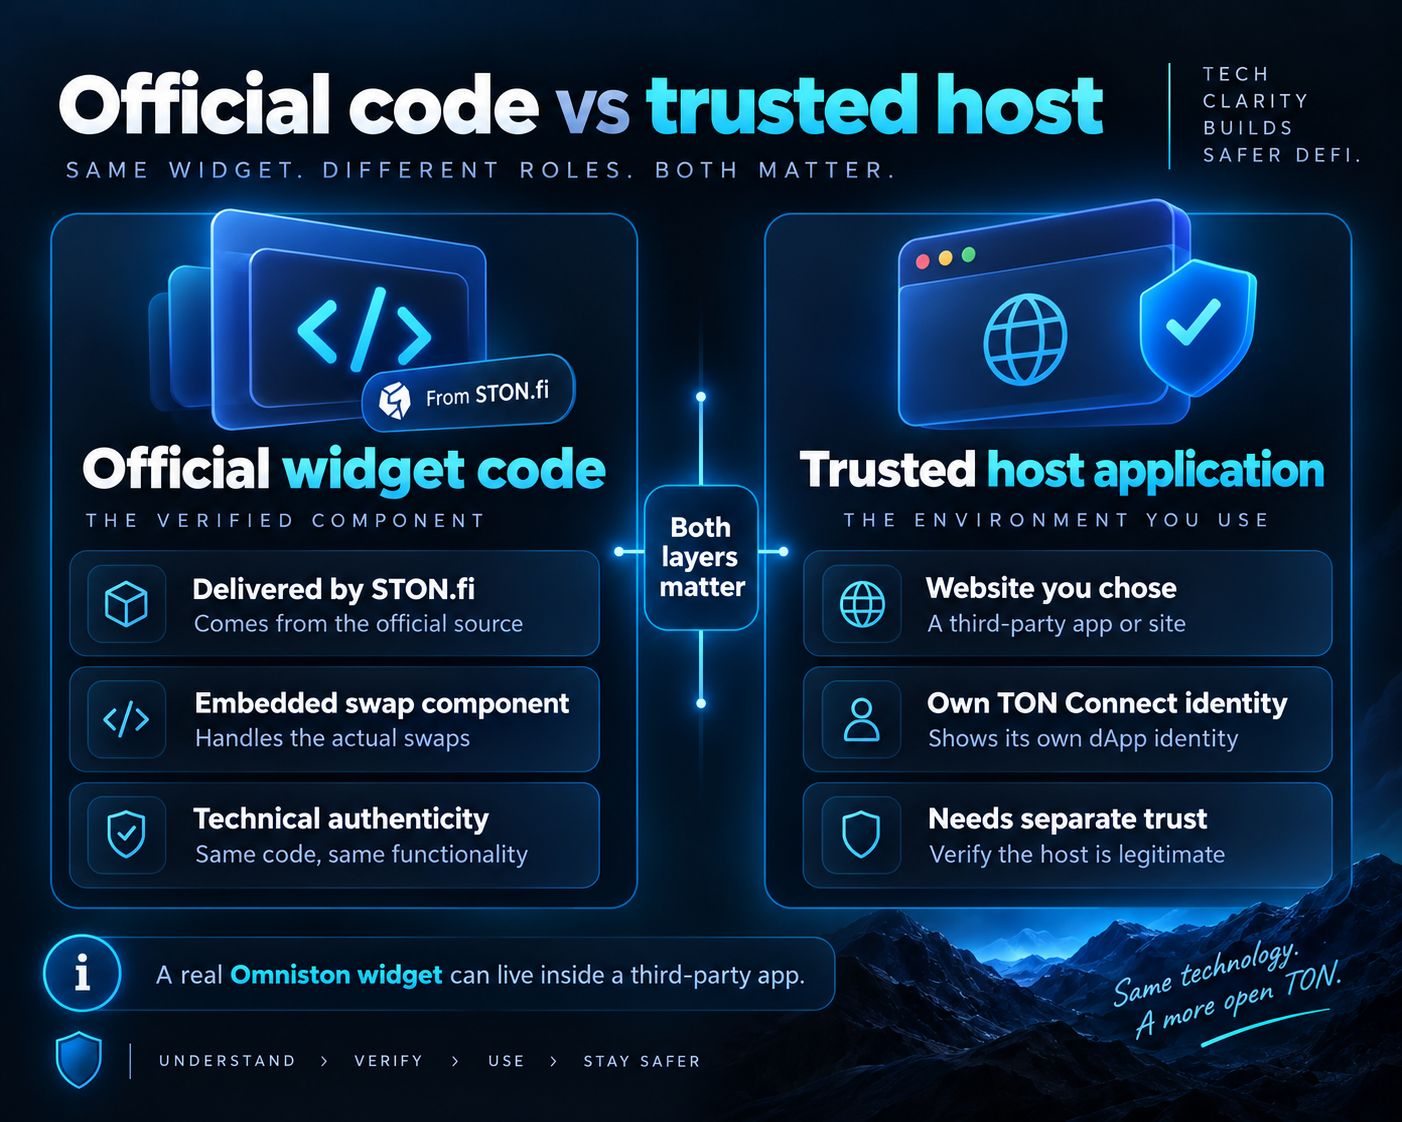
Das Wort „offiziell“ kann zwei unterschiedliche Dinge beschreiben – und diese zu verwechseln führt zu schlechten Sicherheitsentscheidungen.
Das Erste ist offizieller Widget-Code. STON.fi verteilt sein aktuelles Widget als CDN-gehostetes Bundle. Der dokumentierte CDN-Pfad verwendet die domain widget.ston.fi, mit Pfaden für Major-Versionen wie /v0/. STON.fi unterhält außerdem das Widget-Repository und den Loader, der dieses Bundle abruft.
Das Zweite ist eine offizielle Website oder ein vertrauenswürdiger Integrator. Ein Drittanbieterprojekt kann das offizielle STON.fi-Widget legitim auf seiner eigenen Domain einbetten. Dadurch wird aber nicht die gesamte Website zu einer offiziellen STON.fi-Eigenschaft. Die umgebende Anwendung, ihre Skripte, ihre Token-Auswahl und ihr Geschäftsmodell gehören weiterhin diesem Integrator.
Dieser Unterschied ist entscheidend.
Eine Website kann echte Omniston-Infrastruktur verwenden und dennoch eine unabhängige Anwendung bleiben. Ebenso bedeutet das Laden eines offiziellen STON.fi-Skripts auf einer Seite nicht, dass jedes andere Element auf dieser Seite vertrauenswürdig ist.
Der sicherste Ansatz ist daher eine gestufte Verifizierung statt das Suchen nach einem einzigen magischen Abzeichen.
Die stärksten Checks, die Sie machen können
Für einen normalen Nutzer finden die nützlichsten Checks auf drei Ebenen statt: auf der Webseite, in der Widget-Implementierung und im Wallet.
1. Prüfen Sie zuerst die Website
Bevor Sie irgendetwas verbinden, lesen Sie die Adresszeile des Browsers sorgfältig.
Wenn Sie STON.fi absichtlich geöffnet haben, stellen Sie sicher, dass Sie sich tatsächlich auf der erwarteten STON.fi-Eigenschaft befinden. Wenn Sie eine Partneranwendung nutzen, verifizieren Sie die Domain dieses Partners über eine Quelle, der Sie vertrauen, statt anzunehmen, dass die bloße Präsenz eines Omniston-Widgets die Website legitim macht.
Ein echtes Widget darf auf einer Domain eines Drittanbieters leben. Das ist normal. Entscheidend ist, dass Sie wissen, welchen Drittanbieter Sie gerade vertrauen.
Vermeiden Sie es, Links aus unerbetenen Nachrichten, gefälschten Support-Accounts, Suchanzeigen, Airdrop-Behauptungen oder dringenden „Wallet-Überprüfen“-Hinweisen als Beweis für Echtheit zu behandeln.
2. Prüfen Sie, woher der Widget-Code kommt
In der aktuellen Dokumentation von STON.fi wird das direkte CDN-Bundle geladen von:
https://widget.ston.fi/v0/index.js
Die Alternative ist der offizielle @ston-fi/omniston-widget-loader, der das über das CDN gehostete Widget zur Laufzeit herunterlädt. STON.fi verwendet dieses Verteilungsmodell bewusst, damit Integrationen innerhalb einer Major-Version kompatible Updates erhalten können.
Ein technischer Nutzer kann die Seite mit Browser-Entwicklertools prüfen und geladene Skripte oder Netzwerk-Anfragen ansehen. Wenn Sie die dokumentierte STON.fi-Widget-Quelle finden, ist das ein wesentlich stärkeres Indiz als das Erkennen einer vertrauten Oberfläche.
Das reicht alleine immer noch nicht aus. Eine bösartige Webseite könnte theoretisch echten Code laden – zusammen mit eigenen bösartigen Bedienelementen. Der Inhalt/Die Seite selbst muss dennoch vertrauenswürdig sein.
3. Gehen Sie nicht davon aus, dass die Token-Liste fest ist
Ein Ihnen unbekannter Token in einem Omniston-gestützten Widget bedeutet nicht automatisch, dass das Widget gefälscht ist.
STON.fi erlaubt es Integratoren, die standardmäßige Asset-Liste beizubehalten, benutzerdefinierte Token-Adressen hinzuzufügen oder die Standardliste vollständig durch ihre eigene Auswahl zu ersetzen. Entwickler können außerdem das Standard-Asset-Paar festlegen, das angezeigt wird, wenn das Widget geöffnet wird.
Diese Flexibilität ist nützlich, aber das bedeutet, dass Sie unbekannte Assets unabhängig prüfen sollten. Ein Token-Name, ein Symbol und ein Bild sind kein Ersatz dafür, die zugrunde liegende Token-Adresse zu prüfen, wenn das Asset wichtig oder Ihnen unbekannt ist.
4. Erwarten Sie, dass gebührenpartner-spezifische Gebühren möglich sind
Das Widget unterstützt auch Empfehlungs- oder Integrator-Gebühren. Die aktuelle Widget-Dokumentation erlaubt es einem Integrator, eine Referral-Adresse und eine Gebühr zu konfigurieren; die Widget-Konfiguration dokumentiert dabei Sätze bis zu 1 Prozent. In Omnistons Gebührendokumentation wird erklärt, wie Referral-Parameter in Angebotsanfragen (Quotes) und in die Abwicklung über die unterstützten Routen einfließen.
Ein Partner, der eine Gebühr verdient, deutet daher nicht an sich auf ein gefälschtes Widget hin.
Das bedeutet, dass Sie den tatsächlichen Quote beurteilen sollten, den Sie erhalten, statt anzunehmen, dass jede Omniston-gestützte Oberfläche wirtschaftlich identische Ergebnisse liefert.
Was TON Connect bestätigen sollte
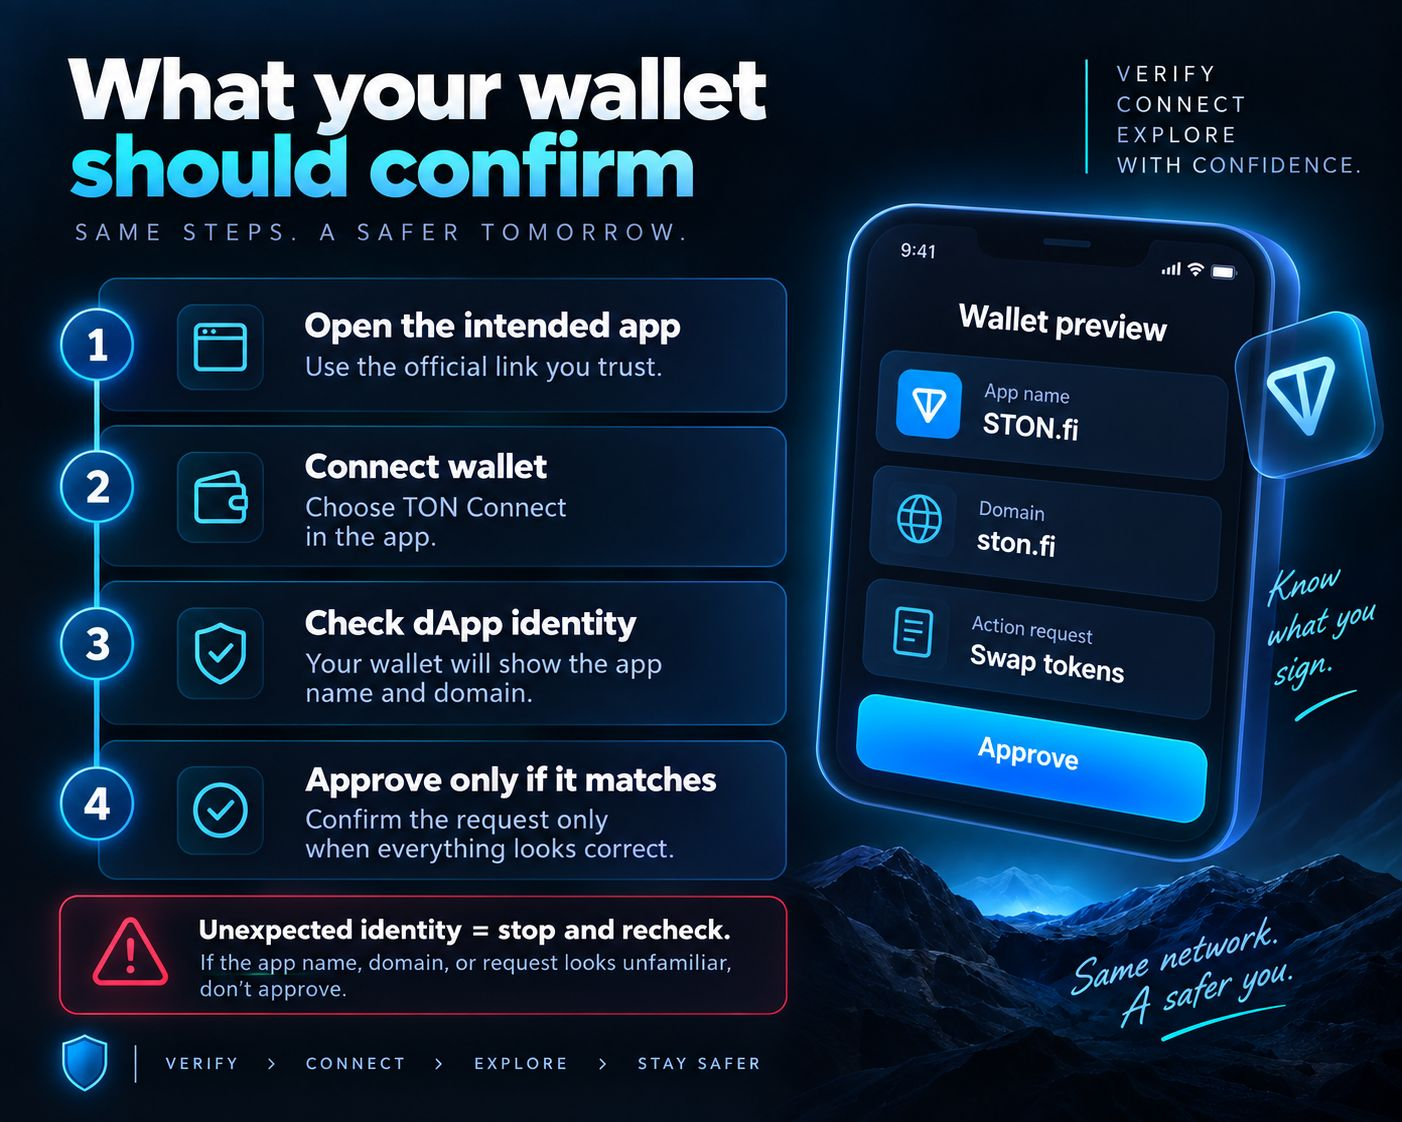
Die Wallet-Verbindung ist einer der wertvollsten Identitätschecks, weil das offizielle Widget nicht einfach ein beliebiges Wallet-Popup präsentiert.
STON.fi verlangt vom Integrator, eine TON-Connect-Konfiguration bereitzustellen. Im Standalone-Modus initialisiert das Widget TON Connect mithilfe des Manifests der Anwendung. Im integrierten Modus verwendet es die bestehende TON-Connect-Instanz der Anwendung erneut. In der Widget-Dokumentation von STON.fi steht zudem ausdrücklich, dass das TON-Connect-Manifest der Anwendung auf derselben Domain wie die Anwendung gehostet werden soll.
TON Connect verwendet dieses Manifest, um dem Wallet Informationen über das dApp zu geben. Das Manifest enthält Felder wie die URL der Anwendung, den Anzeigenamen und das Icon. Das Wallet holt diese Informationen ab, bevor es die Verbindungsanfrage anzeigt. Die TON-Dokumentation erklärt außerdem, dass die dApp-Domain an die Verbindung gebunden ist und vom Wallet während des Prozesses angezeigt wird.
Das schafft einen nützlichen Check.
Wenn Sie sich auf example.com befinden und das Wallet die Verbindung als Example identifiziert, kann das völlig normal sein, obwohl die eingebettete Swap-Komponente von Omniston angetrieben wird. Sie sollten nicht unbedingt erwarten, dass das Wallet STON.fi sagt. Das Wallet identifiziert das Host-dApp – nicht nur die darin eingebettete Swap-Engine.
Was Sie beunruhigen sollte, ist Inkonsistenz.
Zum Beispiel:
Sie öffnen eine Domain.
Sie drücken „Wallet verbinden“.
Ihr Wallet behauptet, dass eine andere, unerwartete Anwendung Zugriff anfordert.
Name, Icon oder Domain stimmen nicht mit dem überein, was Sie zu nutzen glaubten.
Das ist ein Grund, anzuhalten und nachzuprüfen, statt automatisch zuzustimmen.
TON Connect entfernt auch nicht die Notwendigkeit, Transaktionen zu prüfen. Das Sicherheitsmodell schützt die Verbindung und bindet sie an die dApp-Domain, aber das Wallet signiert weiterhin die Transaktionsdaten, die von der Anwendung bereitgestellt werden. Ton-Dokumentation hält ausdrücklich fest, dass das Verhalten von Smart Contracts und die Bytes, die zum Signieren bereitgestellt werden, außerhalb des Schutzes bleiben, den das Verbindungsprotokoll selbst bietet.
Einen eingebetteten Omniston-Swap folgen
Stellen Sie sich vor, Sie besuchen eine Portfolio-Anwendung, die ein Swap-Panel hinzugefügt hat. Die Oberfläche nutzt die eigenen Farben der Anwendung, enthält kein großes STON.fi-Logo und bietet eine benutzerdefinierte Auswahl an Tokens.
Keine dieser Details beweist, dass es gefälscht ist.
Die Anwendung könnte das offizielle Omniston-Widget genau so nutzen, wie es gedacht ist. STON.fi stellt einen visuellen Konstruktor bereit, damit Entwickler das Widget an ihr Produkt anpassen, Tokens konfigurieren, ein Standard-Paar festlegen, das Styling anpassen und produktionsreife Konfiguration exportieren können.
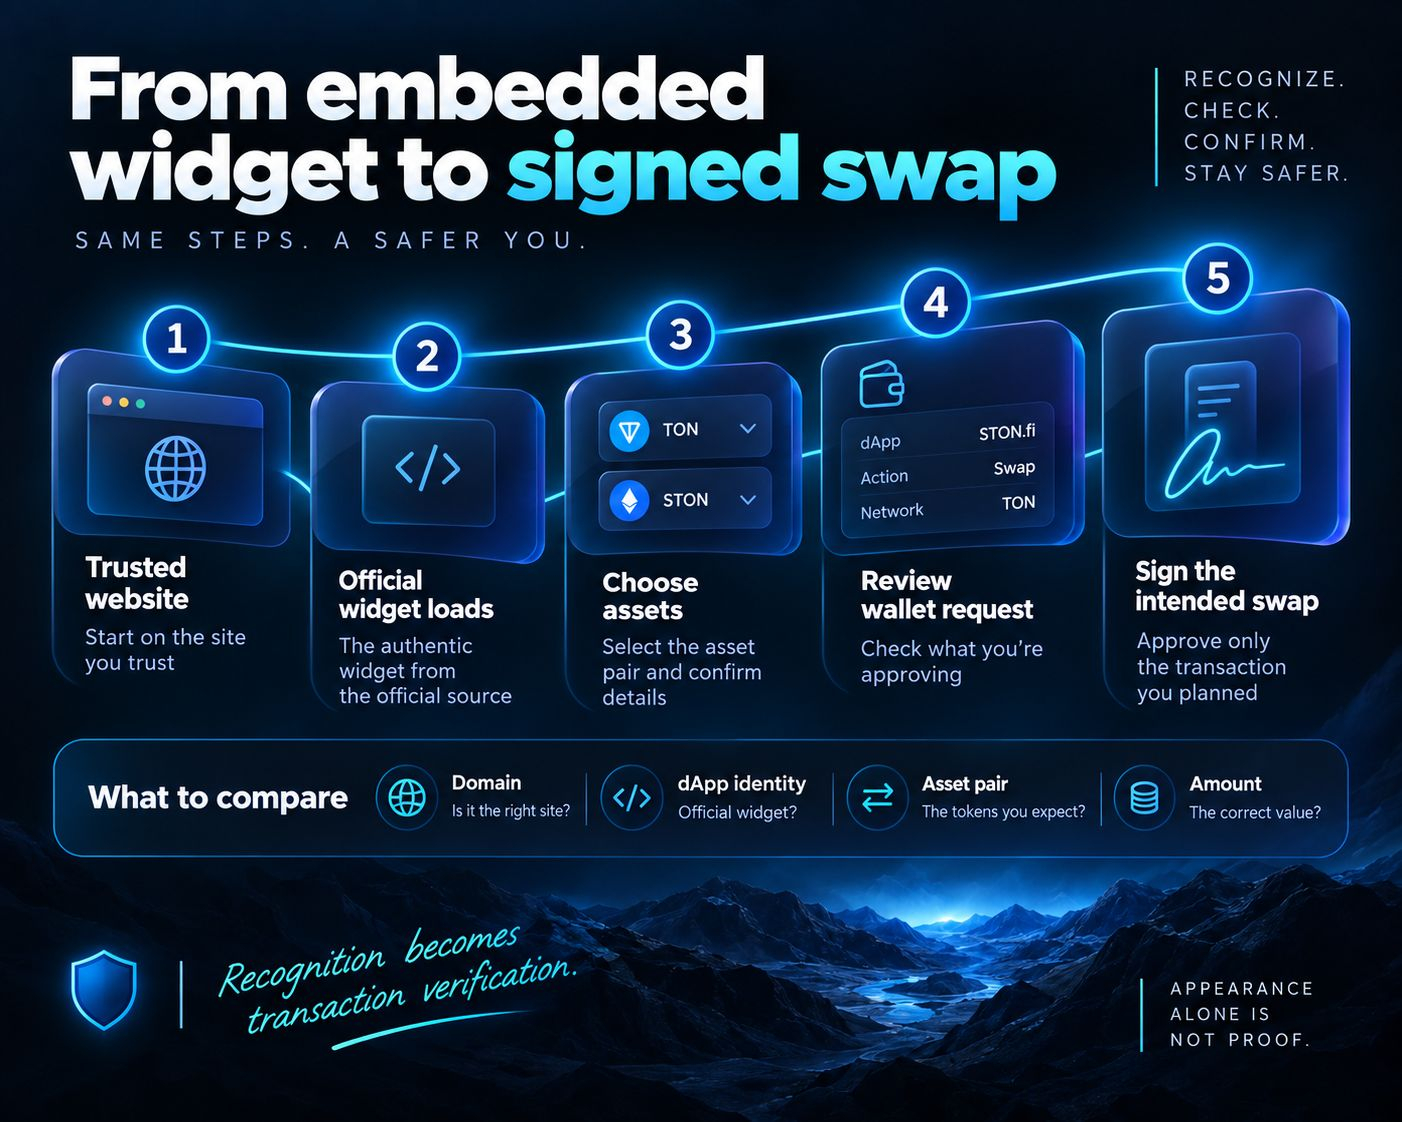
Sie entscheiden sich, die Integration zu verifizieren, statt das Design zu beurteilen.
Zuerst bestätigen Sie, dass Sie bewusst zur echten Domain der Portfolio-Anwendung navigiert sind.
Als Nächstes: Wenn Sie mit Developer Tools vertraut sind, prüfen Sie die geladenen Ressourcen. Sie sehen das Widget-Bundle, das aus der dokumentierten STON.fi-Widget-Domain kommt. Das zeigt, dass die eingebettete Komponente das verteilte Widget von STON.fi verwendet und nicht nur dessen Aussehen kopiert.
Dann drücken Sie „Wallet verbinden“.
Ihr Wallet zeigt die Identität der Portfolio-Anwendung an, nicht STON.fi. Das ist erwartbar, weil die Host-Anwendung ihr eigenes TON-Connect-Manifest bereitstellt. Die offizielle Widget-Dokumentation verlangt, dass Integratoren das Widget über ihr TON-Connect-Setup auf Anwendungsebene verbindet.
Sie wählen die Assets aus und fordern den Handel an. Hinter der Oberfläche ist Omniston die Liquidity-Aggregationsschicht. STON.fi beschreibt Omniston als ein RFQ-basiertes Protokoll, das ausführbare Quotes (Angebote) von verbundenen Liquidity-Quellen anfordert und sowohl TON- als auch Cross-Chain-Abwicklungs-Workflows unterstützen kann.
Schließlich zeigt das Wallet die Aktion zur Genehmigung an.
An diesem Punkt wird aus Erkennen eine Transaktionsverifikation. Prüfen Sie, ob die Aktion zur Übereinstimmung mit dem Swap passt, den Sie gerade angefordert haben. Das Vorhandensein echter Omniston-Technologie ist keine Berechtigung, auf dem Wallet-Bildschirm nicht weiterzulesen.
Dieses Beispiel erklärt auch, warum Echtheit nicht binär ist. Sie können ein echtes Omniston-Widget in einer Drittanbieter-Anwendung haben. Sie vertrauen dabei auf beiden Ebenen – jedoch aus unterschiedlichen Gründen.
Warnzeichen, die Sie stoppen sollten
Einige Signale verdienen mehr Gewicht als rein kosmetische Unterschiede.
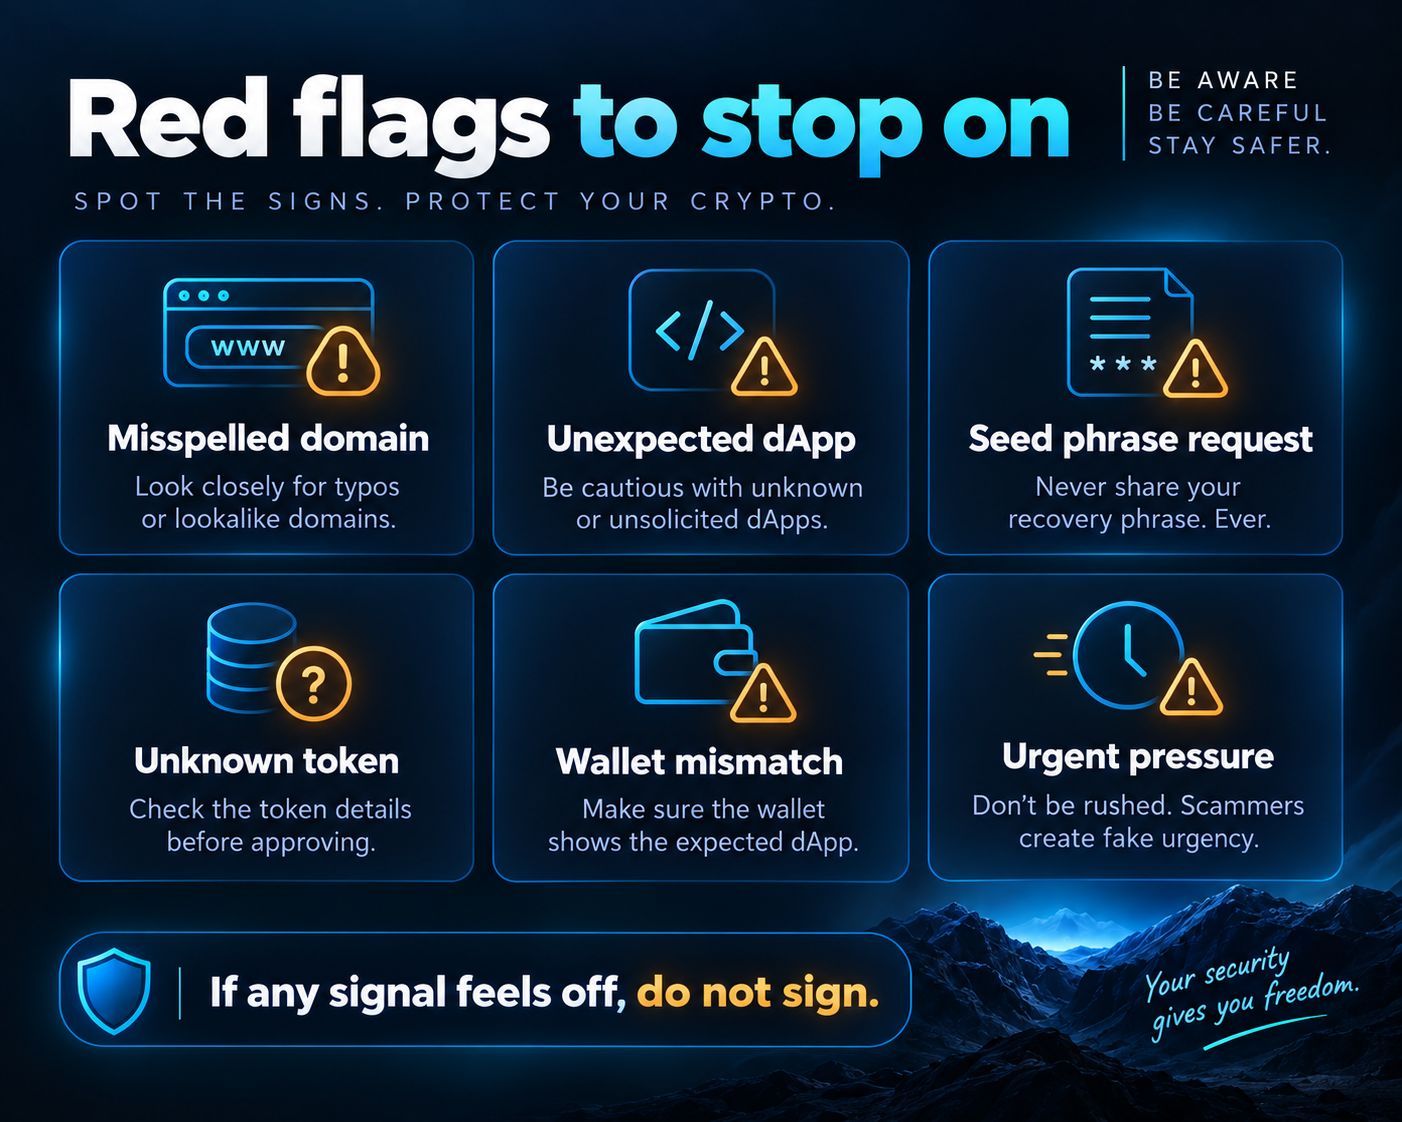
Seien Sie besonders vorsichtig, wenn:
die Website behauptet, STON.fi zu sein, verwendet aber eine nicht zugehörige oder falsch geschriebene Domain
eine Wallet-Verbindung identifiziert ein unerwartetes dApp
die Seite fragt nach einer Seed-Phrase oder einem privaten Schlüssel
die Seite verlässt sich auf ein Logo oder ein „offiziell“-Abzeichen als einziges Echtheitsbeweisstück
ein Ihnen unbekannter Token wird angezeigt, ohne Ihnen eine Möglichkeit zu geben zu verifizieren, welches Asset er repräsentiert
die Wallet-Anfrage entspricht nicht dem Swap, den Sie gerade konfiguriert haben
Sie wurden über eine unerbetene Support-Nachricht, ein Giveaway, eine Erstattung oder eine Notfallwarnung auf die Seite gedrängt
die Seite fordert Sie auf, die Informationen zu ignorieren, die Ihr Wallet anzeigt
Es gibt auch eine subtilere Warnung: Eine perfekte visuelle Ähnlichkeit sollte Ihr Vertrauen nicht allzu stark erhöhen. Eine Phishing-Seite kann Screenshots und Styles nachbilden. Das echte Widget hingegen ist speziell dafür gebaut, Anpassungen zu unterstützen, sodass eine legitime Integration ungewohnt aussehen kann.
Eine sicherere Erkennungshierarchie ist:
Zuerst die Domain, dann die Implementierungsquelle, dann die TON-Connect-Identität, zuletzt die Transaktionsprüfung.
Jede Ebene beantwortet eine andere Frage. Zusammen liefern sie einen deutlich stärkeren Beleg als Branding allein.
Praktischer Merksatz: Wenn Sie einen Omniston-gestützten Swap außerhalb von STON.fi finden, fragen Sie nicht nur: „Sieht das offiziell aus?“ Stellen Sie stattdessen vier getrennte Fragen: „Vertraue ich dieser Host-Domain?“, „Lädt es tatsächlich das dokumentierte STON.fi-Widget?“, „Erkennt mein Wallet das dApp, das ich erwartet habe?“ und „Passt die Transaktion zum Swap, den ich beabsichtigt habe?“ Wenn eine Antwort unklar ist, müssen Sie nicht signieren.
Häufig gestellte Fragen
Kann ich das offizielle Omniston-Widget anhand seines Designs erkennen?
Nr. STON.fi ermöglicht es Integratoren, Farben, Rahmen, Icon-Styles, Größenangaben, Light- und Dark-Themes, Token-Listen und andere Präsentationsdetails anzupassen. Ein legitimes Widget kann daher deutlich anders aussehen als die Oberfläche, die Sie anderswo gesehen haben. Eine visuelle Ähnlichkeit ist hilfreich für die Vertrautheit, aber nur ein schwaches Indiz für die Echtheit.
Taucht ein offizielles Widget immer auf einer STON.fi-Domain auf?
Nein. Der Zweck des Widgets ist es, anderen Anwendungen zu ermöglichen, die Omniston-gestützte Swap-Funktionalität direkt in ihre eigenen Oberflächen einzubetten. Ein Partner-dApp kann das Widget daher auf seiner eigenen legitimen Domain hosten. Sie sollten den Host separat verifizieren, statt anzunehmen, dass jedes echte Widget auf ston.fi erscheinen muss.
Beweist „Powered by Omniston“, dass eine Swap-Oberfläche echt ist?
Nein. Jeder kann einen Ausschnitt Text oder ein Logo nachbilden. Ein stärkeres technisches Indiz ist, ob die Seite tatsächlich das dokumentierte STON.fi-Widget-Bundle lädt oder stattdessen nur den offiziellen Loader nutzt. Selbst das bestätigt nur die eingebettete Komponente – nicht den gesamten übrigen Code auf der Host-Website.
Warum zeigt mein Wallet stattdessen den Namen der Partneranwendung statt STON.fi?
Weil TON Connect den dApp identifiziert, der die Verbindung anfordert. STON.fi verlangt von eingebetteten Integrationen, die TON-Connect-Konfiguration der Host-Anwendung bereitzustellen, und das Manifest enthält die URL, den Namen und das Icon dieser Anwendung. Das Erkennen der Identität des Partners kann daher für ein echtes, eingebettetes Omniston-Widget korrekt sein.
Kann ein echtes Omniston-Widget benutzerdefinierte Tokens anzeigen?
Ja. Integratoren können benutzerdefinierte Token-Adressen hinzufügen und sogar die standardmäßige Asset-Liste deaktivieren und ausschließlich ihre eigenen Assets bereitstellen. Deshalb beweist das Vorhandensein eines Ihnen unbekannten Tokens nicht, dass das Widget gefälscht ist – Sie sollten jedoch die Token-Adresse verifizieren, bevor Sie ein Asset handeln, das Sie nicht kennen.
Kann ein Omniston-Widget eine Integrator-Gebühr berechnen?
Ja. STON.fi stellt Konfigurationen für eine Referral-Adresse und eine Referral-Gebühr bereit, während Omnistons Dokumentation beschreibt, wie Referral-Parameter in Angebotsanfragen (Quotes) und in die Abwicklung übergeben werden. Gebühren sind daher eine unterstützte Integrationsfunktion – kein automatischer Beleg für Manipulation.
Wenn der Widget-Code offiziell ist, ist dann die gesamte Website sicher?
Nein. Das Laden des echten STON.fi-Widgets beweist etwas über diese Komponente, nicht über die gesamte Host-Anwendung. Andere Skripte, Navigationselemente, Token-Promotionen oder Transaktionsabläufe können weiterhin dem Integrator gehören. Sie sollten die Host-Domain unabhängig verifizieren und jede Wallet-Anfrage prüfen, bevor Sie sie genehmigen.
Was ist der beste Weg, um ein Omniston-Widget vor dem Tauschen zu verifizieren?
Beginnen Sie mit der Website-Domain. Wenn Sie stärkere Bestätigung brauchen, prüfen Sie, ob die Implementierung die dokumentierte Widget-Verteilung von STON.fi nutzt. Verbinden Sie dann Ihr Wallet und verifizieren Sie, dass TON Connect das erwartete dApp identifiziert. Vergleichen Sie abschließend die Wallet-Transaktion mit den Assets, dem Betrag und der Aktion, die Sie tatsächlich angefordert haben. Lassen Sie nie zu, dass ein „offiziell“-Label diese Checks ersetzt.
Quellen und weiterführende Literatur
STON.fi Widget – offizieller Überblick über das einbettbare Swap-Widget, CDN-Integration, Anpassungen, TON-Connect-Modi und Konfiguration
STON.fi Vollständiger Guide & Referenz – detaillierte Referenz für den Omniston-Widget-Loader, das CDN-Bundle, benutzerdefinierte Assets, Referral-Einstellungen, Theming und das Lifecycle-Verhalten
STON.fi Omniston Protocol – offizieller Überblick über Omnistons Liquidity-Aggregation, RFQ-Routing, unterstützte Chains und Integrationsansätze
STON.fi Referral Fees – technische Dokumentation für Omnistons Referral-Parameter und Fee-Abwicklung
STON.fi Omniston Widget GitHub-Repository – offizielles Quell-Repository und dokumentiertes CDN-Verteilungsmodell
TON Connect Core Concepts – offizielle TON-Dokumentation zu Manifests, dApp-Identität, Domain-Bindung und dem Sicherheitsmodell
TON Connect Get Started – offizieller Leitfaden zu Manifestfeldern, Hosting-Anforderungen und dem Wallet-Verbindungsablauf