Der beängstigende Teil des Symbiosis-Exploits ist nicht die 336.000 $. Es geht darum, wie die Brücke es dem Angreifer ermöglichte, eine BTC-Exponierung herzustellen.
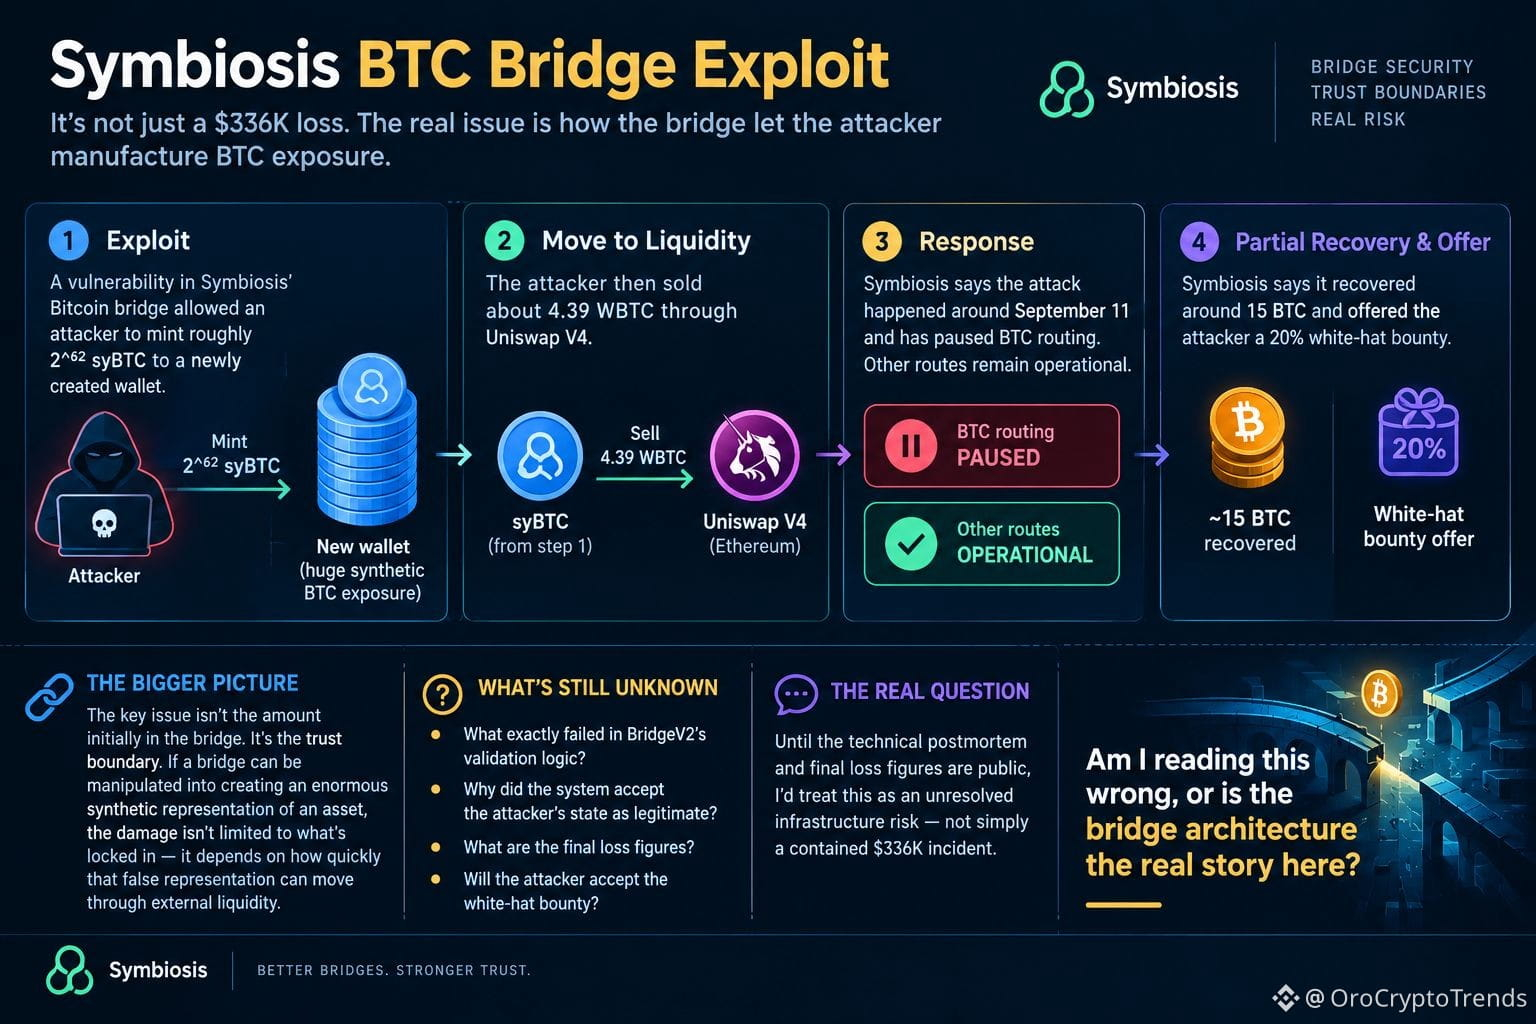
Blockaid berichtete, dass eine Schwachstelle in der Bitcoin-Brücke von Symbiosis es einem Angreifer erlaubte, ungefähr 2^62 syBTC in eine neu erstellte Wallet zu prägen und dann etwa 4,39 WBTC über Uniswap V4 zu verkaufen. Symbiosis sagt, der Angriff habe sich um den 11. September ereignet, und hat das Routing von BTC pausiert, während andere Routen weiterhin betriebsbereit bleiben.
Ich lese das anders als die übliche Schlagzeile „Noch ein Bridge-Hack“.
Das entscheidende Thema ist die Vertrauensgrenze. Wenn eine Brücke so manipuliert werden kann, dass sie eine enorme synthetische Darstellung eines Assets erzeugt, wird der wirtschaftliche Schaden nicht allein durch die anfänglich in der Brücke liegende Menge bestimmt. Entscheidend ist, wie schnell sich diese falsche Darstellung durch externe Liquidität bewegen kann.
Das ist der unangenehme Teil.
Symbiosis sagt, es habe sich etwa 15 BTC zurückgeholt und dem Angreifer eine 20%-White-Hat-Belohnung angeboten, aber die größere Frage bleibt weiterhin unbeantwortet: Was genau ist in der Validierungslogik von BridgeV2 fehlgeschlagen, und warum hat das System den Zustand des Angreifers als legitim akzeptiert?
Bis das technische Postmortem und die endgültigen Verlustzahlen öffentlich sind, würde ich das als ungelöstes Infrastruktur-Risiko betrachten – nicht einfach als isolierten Vorfall über 336.000 $.
Lese ich das falsch, oder ist die Brückenarchitektur die eigentliche Geschichte hier?
Blockaid berichtete, dass eine Schwachstelle in der Bitcoin-Brücke von Symbiosis es einem Angreifer erlaubte, ungefähr 2^62 syBTC in eine neu erstellte Wallet zu prägen und dann etwa 4,39 WBTC über Uniswap V4 zu verkaufen. Symbiosis sagt, der Angriff habe sich um den 11. September ereignet, und hat das Routing von BTC pausiert, während andere Routen weiterhin betriebsbereit bleiben.
Ich lese das anders als die übliche Schlagzeile „Noch ein Bridge-Hack“.
Das entscheidende Thema ist die Vertrauensgrenze. Wenn eine Brücke so manipuliert werden kann, dass sie eine enorme synthetische Darstellung eines Assets erzeugt, wird der wirtschaftliche Schaden nicht allein durch die anfänglich in der Brücke liegende Menge bestimmt. Entscheidend ist, wie schnell sich diese falsche Darstellung durch externe Liquidität bewegen kann.
Das ist der unangenehme Teil.
Symbiosis sagt, es habe sich etwa 15 BTC zurückgeholt und dem Angreifer eine 20%-White-Hat-Belohnung angeboten, aber die größere Frage bleibt weiterhin unbeantwortet: Was genau ist in der Validierungslogik von BridgeV2 fehlgeschlagen, und warum hat das System den Zustand des Angreifers als legitim akzeptiert?
Bis das technische Postmortem und die endgültigen Verlustzahlen öffentlich sind, würde ich das als ungelöstes Infrastruktur-Risiko betrachten – nicht einfach als isolierten Vorfall über 336.000 $.
Lese ich das falsch, oder ist die Brückenarchitektur die eigentliche Geschichte hier?