⚔️🛡️💸 QUANTEN-ANGRIFF AUF ₿ITCOIN WIRD IN NUR 2 MONATEN UM 86% „GÜNSTIGER“🤺
Das Rennen zwischen Blockchain und Quantencomputing hat soeben eine neue Alarmmeldung erhalten.
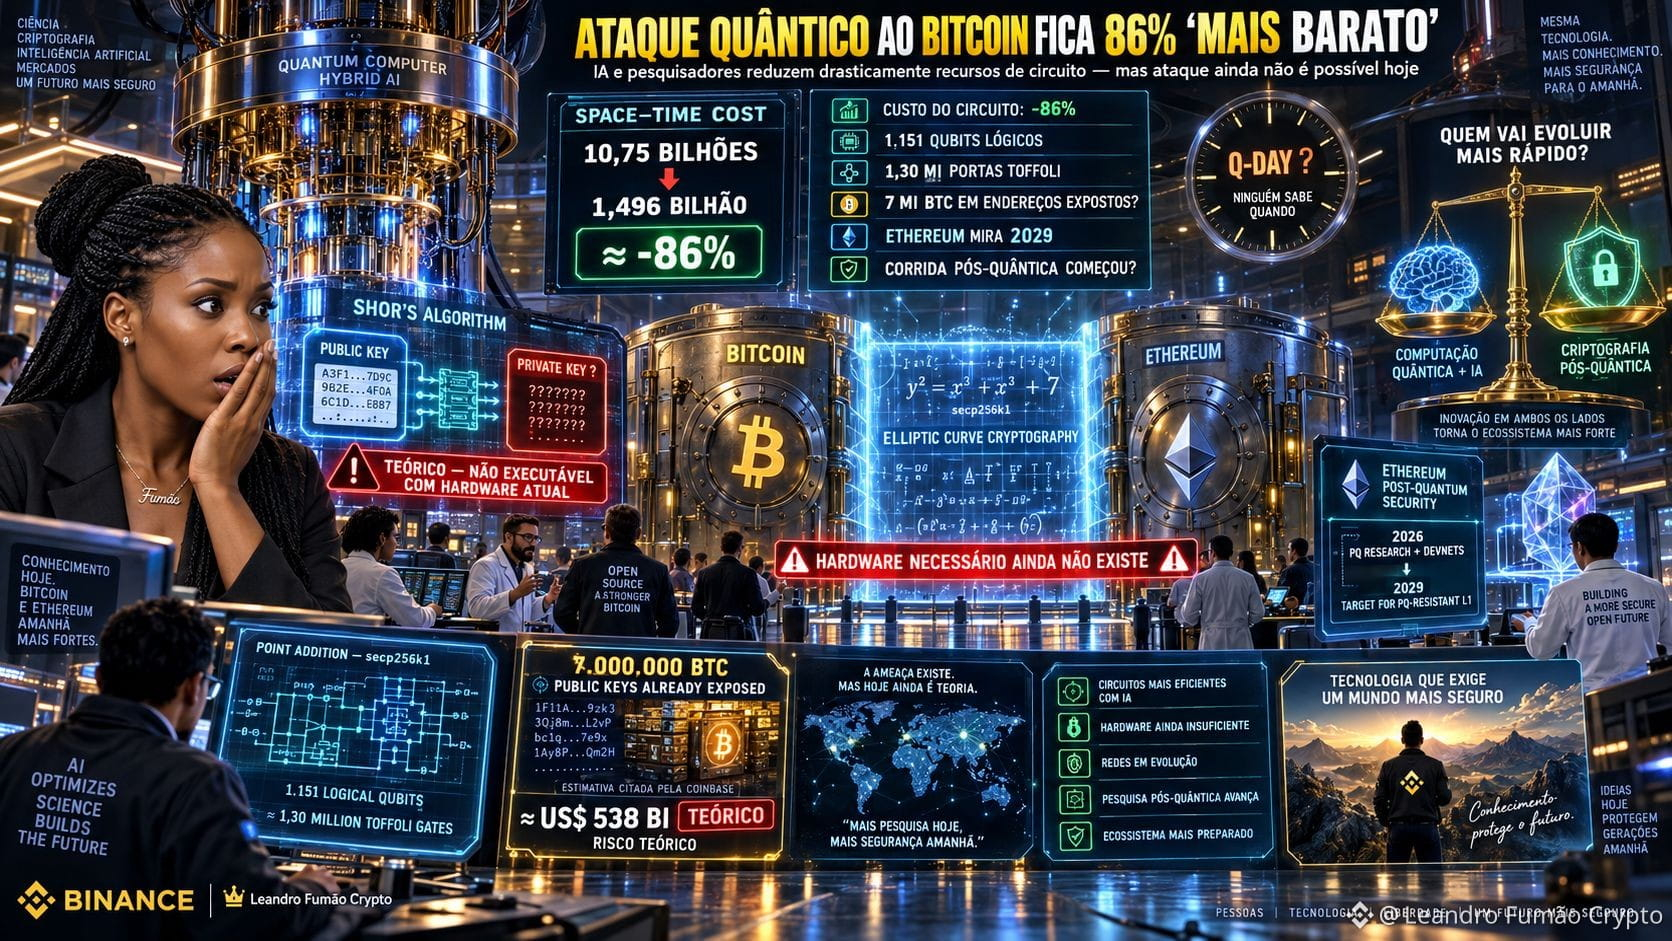
Eine offene Herausforderung mit über 100 Forschern und KI-Agenten konnte eine Kosten-Metrik für Raum-Zeit eines wesentlichen Schaltkreises für einen zukünftigen Quantenangriff auf die Krypto lösen, die von Bitcoin und Ethereum verwendet wird, um etwa 86% reduzieren.
Der neue Schaltkreis für die Kurve secp256k1 benötigt etwa:
⚛️ 1.151 logische Qubits
⚙️ 1,30 Millionen Toffoli-Gatter
Der Benchmark-Score ist gefallen von ungefähr:
10,75 MRD. → 1,496 MRD.
in weniger als zwei Monaten.
🔥 Warum ist das wichtig?
Ein fehlertoleranter Quantencomputer könnte theoretisch den Shor-Algorithmus verwenden, um einen privaten Schlüssel aus einem öffentlich sichtbaren öffentlichen Schlüssel wiederherzustellen.
Laut einer vom Bericht zitierten Schätzung des Quantum Councils von Coinbase sollen heute etwa 7 Millionen BTC in Adressen liegen, deren öffentliche Schlüssel bereits sichtbar sind, darunter auch ältere P2PK-Wallets.
⚠️ ABER DAS HEISST NICHT, DASS MAN DEN BITCOIN HEUTE SCHON KNACKEN KANN
Die Forschenden selbst betonen: Die Optimierung des Schaltkreises schafft nicht den benötigten Quantencomputer, um ihn auszuführen. Die heutige Hardware ist weiterhin weit entfernt von einer fehlertoleranten Maschine, die diesen Angriff ausführen könnte.
Das Warnsignal liegt in der Geschwindigkeit der Entwicklung: KI + menschliche Forschende reduzieren die benötigten Ressourcen schneller.
Ethereum hat bereits ein ehrgeiziges Ziel gesetzt, seine L1 bis Dezember 2029 gegen Quantenbedrohungen in den Ausführungsebenen, beim Konsens und bei den Daten widerstandsfähig zu machen.
🔥 Vielleicht ist der eigentliche Wettlauf nicht
„Wann kommt der Quantencomputer?“
Sondern:
„Bitcoin▸ $BTC ▸ Ethereum▸ $ETH ▸ sind bereit, wenn er kommt?“
👇 Ist die Quantenbedrohung noch weit entfernt oder sollte sie längst oberste Priorität haben?
#Bitcoin❗ #Ethereum✅ #quantum
Das Rennen zwischen Blockchain und Quantencomputing hat soeben eine neue Alarmmeldung erhalten.
Eine offene Herausforderung mit über 100 Forschern und KI-Agenten konnte eine Kosten-Metrik für Raum-Zeit eines wesentlichen Schaltkreises für einen zukünftigen Quantenangriff auf die Krypto lösen, die von Bitcoin und Ethereum verwendet wird, um etwa 86% reduzieren.
Der neue Schaltkreis für die Kurve secp256k1 benötigt etwa:
⚛️ 1.151 logische Qubits
⚙️ 1,30 Millionen Toffoli-Gatter
Der Benchmark-Score ist gefallen von ungefähr:
10,75 MRD. → 1,496 MRD.
in weniger als zwei Monaten.
🔥 Warum ist das wichtig?
Ein fehlertoleranter Quantencomputer könnte theoretisch den Shor-Algorithmus verwenden, um einen privaten Schlüssel aus einem öffentlich sichtbaren öffentlichen Schlüssel wiederherzustellen.
Laut einer vom Bericht zitierten Schätzung des Quantum Councils von Coinbase sollen heute etwa 7 Millionen BTC in Adressen liegen, deren öffentliche Schlüssel bereits sichtbar sind, darunter auch ältere P2PK-Wallets.
⚠️ ABER DAS HEISST NICHT, DASS MAN DEN BITCOIN HEUTE SCHON KNACKEN KANN
Die Forschenden selbst betonen: Die Optimierung des Schaltkreises schafft nicht den benötigten Quantencomputer, um ihn auszuführen. Die heutige Hardware ist weiterhin weit entfernt von einer fehlertoleranten Maschine, die diesen Angriff ausführen könnte.
Das Warnsignal liegt in der Geschwindigkeit der Entwicklung: KI + menschliche Forschende reduzieren die benötigten Ressourcen schneller.
Ethereum hat bereits ein ehrgeiziges Ziel gesetzt, seine L1 bis Dezember 2029 gegen Quantenbedrohungen in den Ausführungsebenen, beim Konsens und bei den Daten widerstandsfähig zu machen.
🔥 Vielleicht ist der eigentliche Wettlauf nicht
„Wann kommt der Quantencomputer?“
Sondern:
„Bitcoin▸ $BTC ▸ Ethereum▸ $ETH ▸ sind bereit, wenn er kommt?“
👇 Ist die Quantenbedrohung noch weit entfernt oder sollte sie längst oberste Priorität haben?
#Bitcoin❗ #Ethereum✅ #quantum