$BTC
🚨 Trezor warnt vor einer neuen Phishing-Kampagne
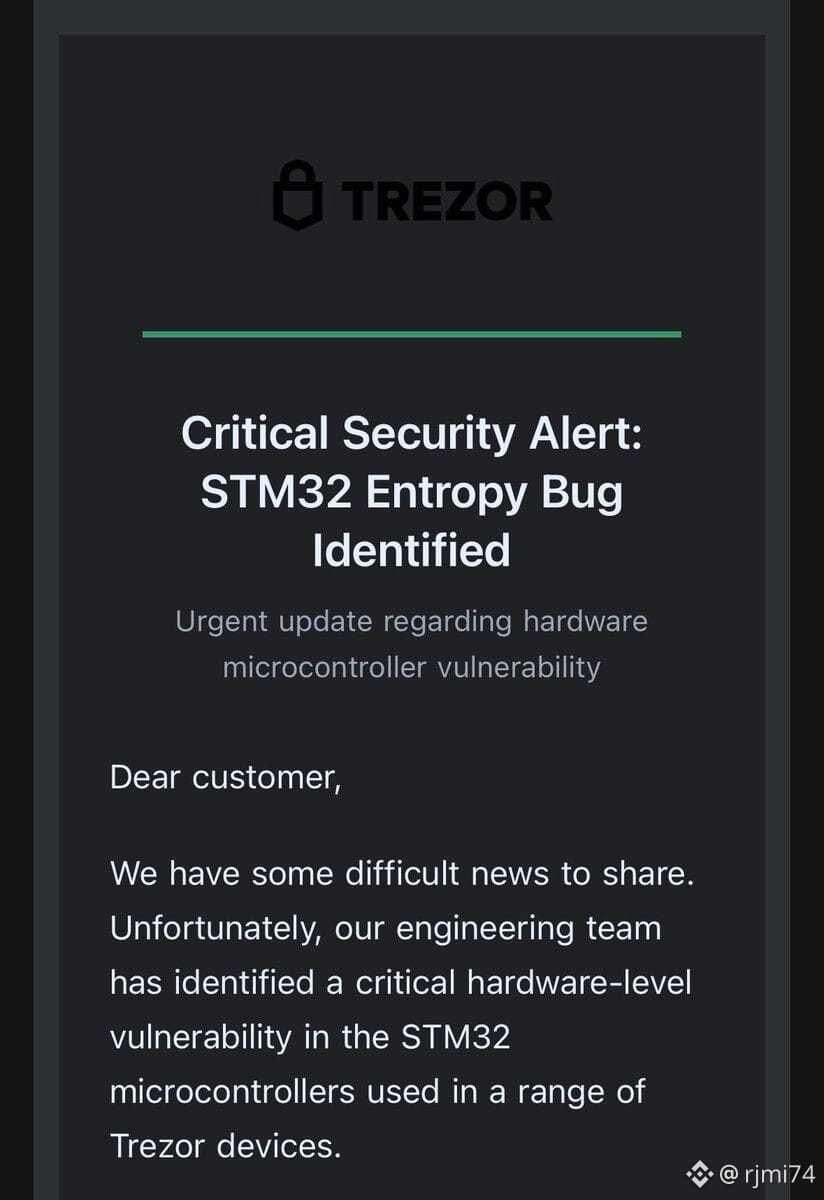
Trezor berichtete über eine betrügerische Kampagne, die eine angebliche Schwachstelle namens „STM32 Entropy Vulnerability“ nutzt, um Angst zu erzeugen und Nutzer zu täuschen.
📩 Die Angreifer haben E-Mails versendet, die wie eine kritische Warnung wirken, und wollen die Opfer auf eine bösartige Seite führen. Der Angriff begann, nachdem ein externer E-Mail-Anbieter, den Trezor nutzt, kompromittiert wurde.
🔐 Das Wichtigste: Trezor stellte klar, dass seine Geräte, Schlüssel und Wiederherstellungs-Backups nicht offengelegt wurden.
🛡️ Was tun?
Keine verdächtigen Links öffnen, niemals die Wiederherstellungsphrase auf einer Webseite eingeben und jede Warnung direkt über die offiziellen Kanäle von Trezor überprüfen.
💡 Der Kernpunkt: Die aktuelle Gefahr ist kein Hardware-Fehler, sondern das Phishing, das die Angst ausnutzen will, um an die Schlüssel der Nutzer zu gelangen.