GoPlus-Sicherheitswarnung
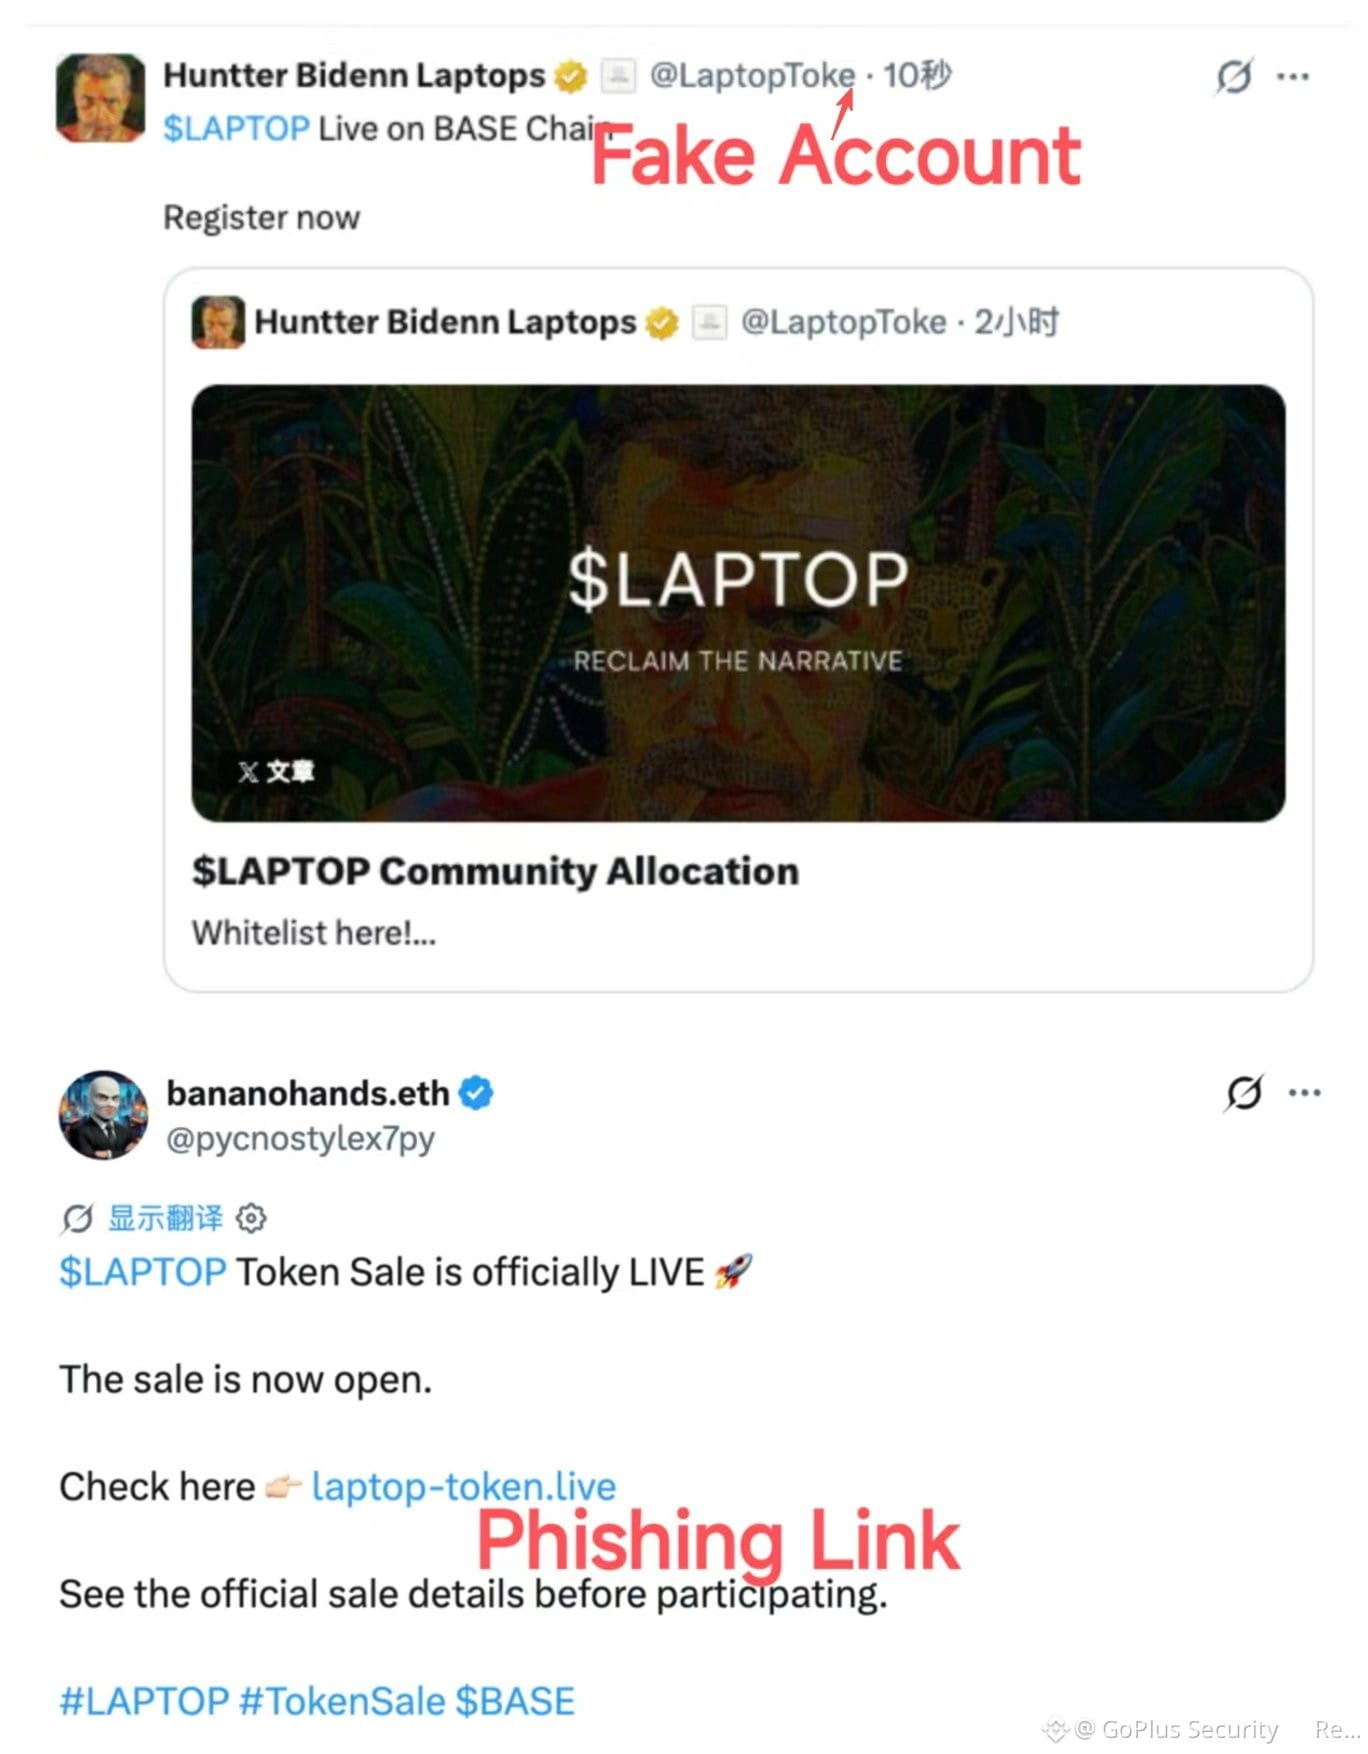
Wir möchten unsere Community herzlich daran erinnern, wachsam zu bleiben, wenn es um neu auftretende Sicherheitsrisiken im Zusammenhang mit der $LAPTOP-Meme- Münze geht. Da der Markt die bevorstehende Airdrop-Ausschüttung des mit @HunterBiden verknüpften Assets erwartet, sind auf X bereits zahlreiche betrügerische Websites aufgetaucht. Diese irreführenden Links geben sich fälschlicherweise als Claim-Portale, Whitelist-Anmeldungen und Berechtigungsprüfer für den Airdrop aus.
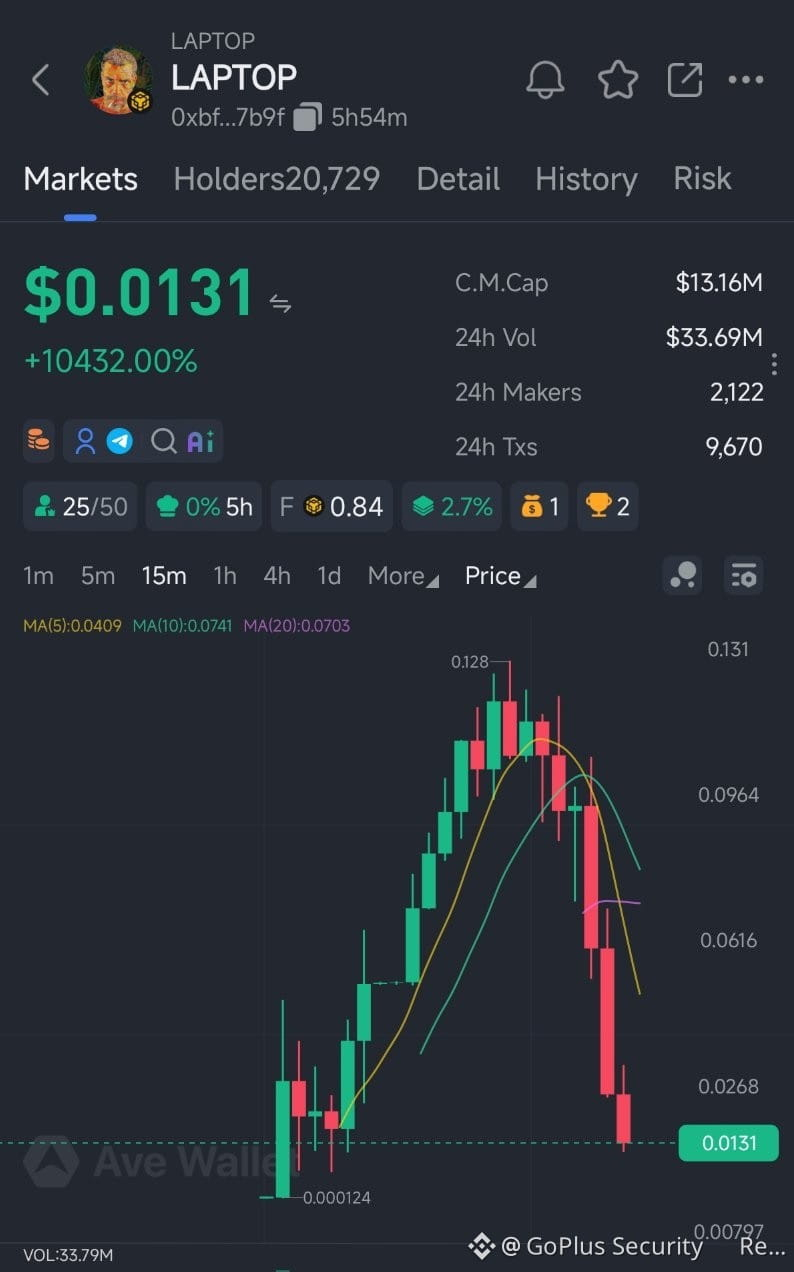
Gleichzeitig beobachten wir einen Anstieg von Kopiertoken, die über verschiedene Blockchain-Netzwerke hinweg unter demselben $LAPTOP-Ticker gehandelt werden. Der Umgang mit diesen Nachahmungen ist mit erheblichen Risiken verbunden. Ihre zugrunde liegenden Verträge bergen häufig Gefahren wie nicht verifizierten Quellcode, überhöhte Transaktionssteuern und bösartige Funktionen, die den Handel vollständig zum Stillstand bringen können.
Um Ihre digitalen Assets zu schützen, befolgen Sie bitte diese GoPlus-Sicherheits-Empfehlungen.
Verlassen Sie sich stets auf die offizielle Website und die offiziellen X-Konten für korrekte Informationen. Stellen Sie sicher, dass Sie alle Ankündigungen oder Updates direkt mit @Laptoptoken und @HunterBiden abgleichen.
Wenn Sie den Markt erkunden, gehen Sie beim Umgang mit täuschend ähnlichen Token mit größter Vorsicht vor. Machen Sie es sich zur Gewohnheit, den Smart Contract über GoPlus Token Security zu prüfen, bevor Sie irgendwelche Trades oder Interaktionen durchführen.
Schützen Sie sich zuletzt vor Phishing-Kampagnen, indem Sie die #GoPlus Four Donts anwenden. Kurz gesagt: Klicken Sie nicht, installieren Sie nicht, unterschreiben Sie nicht und übertragen Sie nicht. Vermeiden Sie insbesondere das Klicken auf unbekannte Links und unterlassen Sie die Installation von Software, die aus unbekannten Quellen stammt. Darüber hinaus sollten Sie niemals Wallet-Transaktionen signieren, die Sie nicht vollständig verstehen, und warten Sie damit, Gelder an nicht verifizierte Adressen zu übertragen.
Wir möchten unsere Community herzlich daran erinnern, wachsam zu bleiben, wenn es um neu auftretende Sicherheitsrisiken im Zusammenhang mit der $LAPTOP-Meme- Münze geht. Da der Markt die bevorstehende Airdrop-Ausschüttung des mit @HunterBiden verknüpften Assets erwartet, sind auf X bereits zahlreiche betrügerische Websites aufgetaucht. Diese irreführenden Links geben sich fälschlicherweise als Claim-Portale, Whitelist-Anmeldungen und Berechtigungsprüfer für den Airdrop aus.
Gleichzeitig beobachten wir einen Anstieg von Kopiertoken, die über verschiedene Blockchain-Netzwerke hinweg unter demselben $LAPTOP-Ticker gehandelt werden. Der Umgang mit diesen Nachahmungen ist mit erheblichen Risiken verbunden. Ihre zugrunde liegenden Verträge bergen häufig Gefahren wie nicht verifizierten Quellcode, überhöhte Transaktionssteuern und bösartige Funktionen, die den Handel vollständig zum Stillstand bringen können.
Um Ihre digitalen Assets zu schützen, befolgen Sie bitte diese GoPlus-Sicherheits-Empfehlungen.
Verlassen Sie sich stets auf die offizielle Website und die offiziellen X-Konten für korrekte Informationen. Stellen Sie sicher, dass Sie alle Ankündigungen oder Updates direkt mit @Laptoptoken und @HunterBiden abgleichen.
Wenn Sie den Markt erkunden, gehen Sie beim Umgang mit täuschend ähnlichen Token mit größter Vorsicht vor. Machen Sie es sich zur Gewohnheit, den Smart Contract über GoPlus Token Security zu prüfen, bevor Sie irgendwelche Trades oder Interaktionen durchführen.
Schützen Sie sich zuletzt vor Phishing-Kampagnen, indem Sie die #GoPlus Four Donts anwenden. Kurz gesagt: Klicken Sie nicht, installieren Sie nicht, unterschreiben Sie nicht und übertragen Sie nicht. Vermeiden Sie insbesondere das Klicken auf unbekannte Links und unterlassen Sie die Installation von Software, die aus unbekannten Quellen stammt. Darüber hinaus sollten Sie niemals Wallet-Transaktionen signieren, die Sie nicht vollständig verstehen, und warten Sie damit, Gelder an nicht verifizierte Adressen zu übertragen.