

1. Was ist passiert?
- Am 6.9. wurden etwa 3.996–4.000 $BTC im Wert von rund 320 Millionen USD aus der Federation Wallet des Liquid Network über den Peg-out-Mechanismus abgezogen.
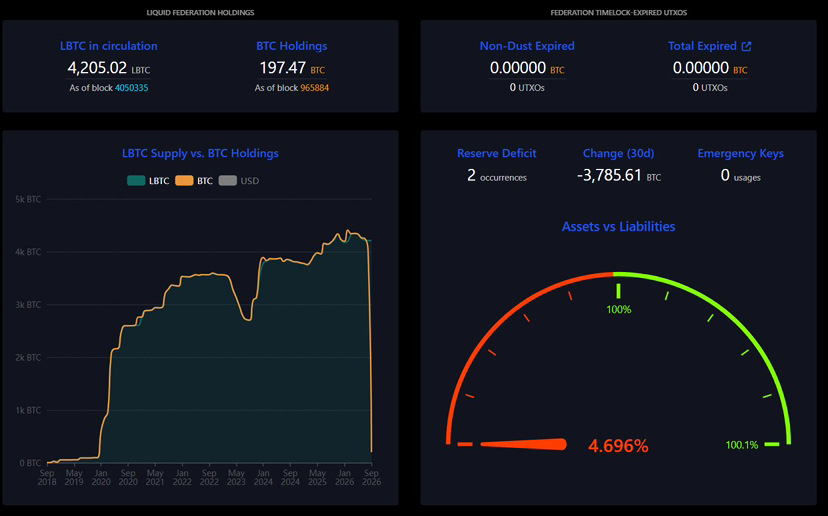
- Vor dem Vorfall hielt diese Wallet etwa 4.200 BTC, aktuell sind es nur noch ungefähr 200 BTC. Die anschließend abgezogenen BTC wurden auf eine neue Adresse übertragen, und die durchführende Seite hinterließ eine On-Chain-Nachricht: „we are whitehats. contact us on chain.“
2. Ursächliche Gründe
- Liquid ist ein Bitcoin-Sidechain, das von Blockstream entwickelt wurde. Dabei ist L-BTC im Verhältnis 1:1 durch echte BTC in der Federation Wallet abgesichert.
- Laut den derzeit vorliegenden Informationen wurde der Peg-out Authorization Key (PAK) nicht kompromittiert. Das Problem soll mit einer Sicherheitslücke in der Elements-Software zusammenhängen, die es möglicherweise ermöglicht, eine Menge L-BTC zu erzeugen, die nicht in der Realität existiert, und diese dann zu nutzen, um Peg-outs durchzuführen und echte BTC aus der Federation Wallet zu erhalten.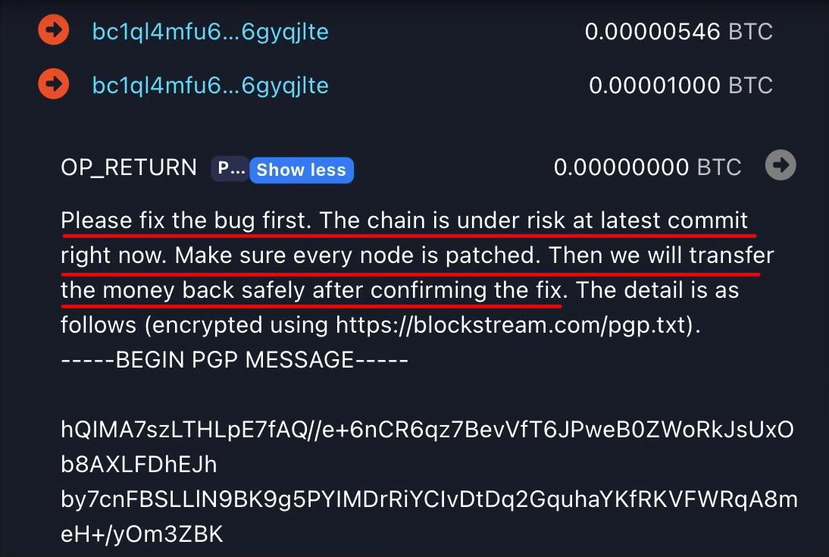
3. Wie hat Liquid reagiert?
- Nach dem Vorfall hat Liquid den Betrieb der Bridge-Nodes vorübergehend eingestellt. Auch die Börsen haben zeitweise das Ein- und Auszahlen von L-BTC gestoppt, um das Risiko zu begrenzen.
- Bisher gibt es keine Hinweise darauf, dass das Bitcoin-Mainnet beeinträchtigt wurde. Auch andere Vermögenswerte auf Liquid wie USDT, DePix oder bestimmte RWA-Assets wurden bisher nicht als betroffen gemeldet.
4. Ist die Seite, die BTC abgezogen hat, wirklich „Whitehat“?
- Dieser Teil lässt sich noch nicht abschließend bewerten. Am Morgen des 7.9. soll ein „Whitehat“ direkten Kontakt mit Blockstream aufgenommen und mitgeteilt haben, dass er den Großteil der BTC zurückerstatten werde, nachdem die Sicherheitslücke geschlossen und die Nodes aktualisiert wurden.
- Sie haben außerdem technische Informationen über PGP bereitgestellt. Allerdings sorgt der Umstand, dass fast alle BTC erst abgezogen wurden, bevor man Kontakt aufnahm, bei einigen Experten für Zweifel an der tatsächlichen Motivation dieser Seite. Denn dieser Ansatz ist nicht vollständig vergleichbar mit dem üblichen Vorgehen von Security Researchern.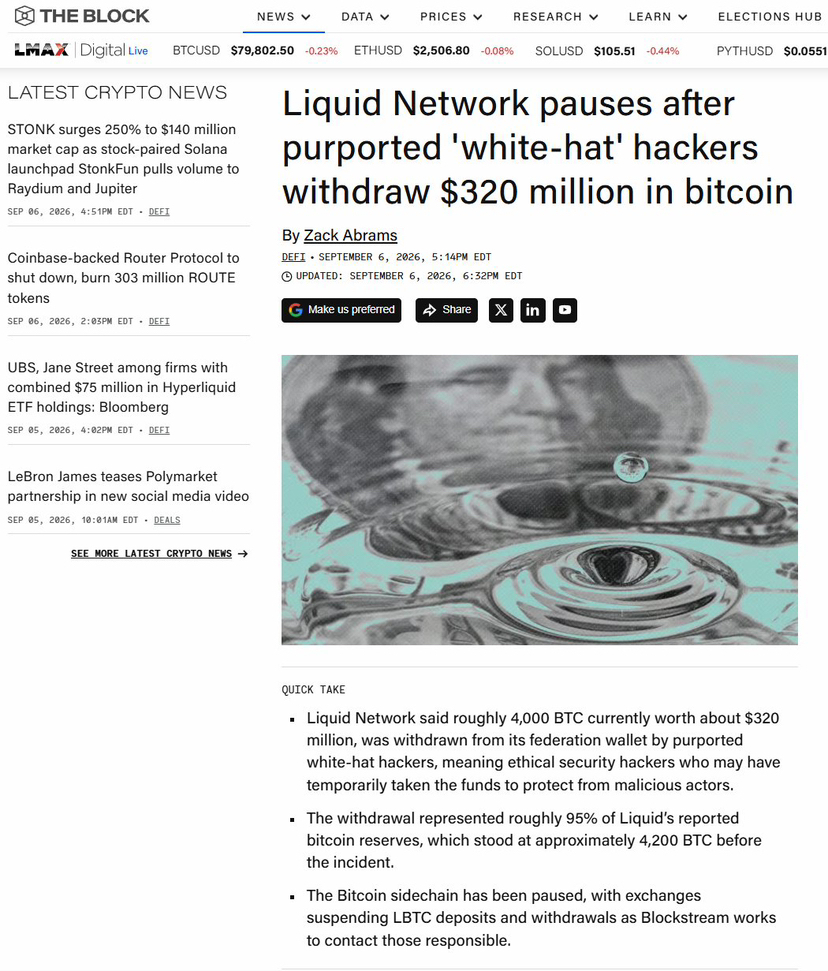
5. Blickwinkel
- Das Bemerkenswerte an dem Vorfall liegt nicht darin, dass Bitcoin angegriffen wurde, sondern in der Infrastrukturebene oberhalb von Bitcoin. Das Bitcoin-Mainnet läuft weiterhin normal, aber der Peg-Mechanismus zwischen L-BTC und den echten BTC wird zum großen Risikofaktor.
- Das ist auch ein Beispiel dafür, dass man bei der Bewertung von Bitcoin-Sidechains, Bridges oder Wrapped Assets nicht nur auf die Sicherheit von Bitcoin schauen sollte, sondern auch das Custody-Modell, Smart Contracts und die Zwischensoftware berücksichtigen muss.
=> Der Vorfall wird weiterhin bearbeitet. Ob die BTC tatsächlich zurückerstattet werden oder nicht, ist der wichtigste Faktor, um die Natur dieses Vorfalls zu bewerten. Wenn der Hacker die $BTC ausspült und sie auf den Markt wirft, kann das eine schlechte psychologische Wirkung haben
- Was sagen die Herren dazu?