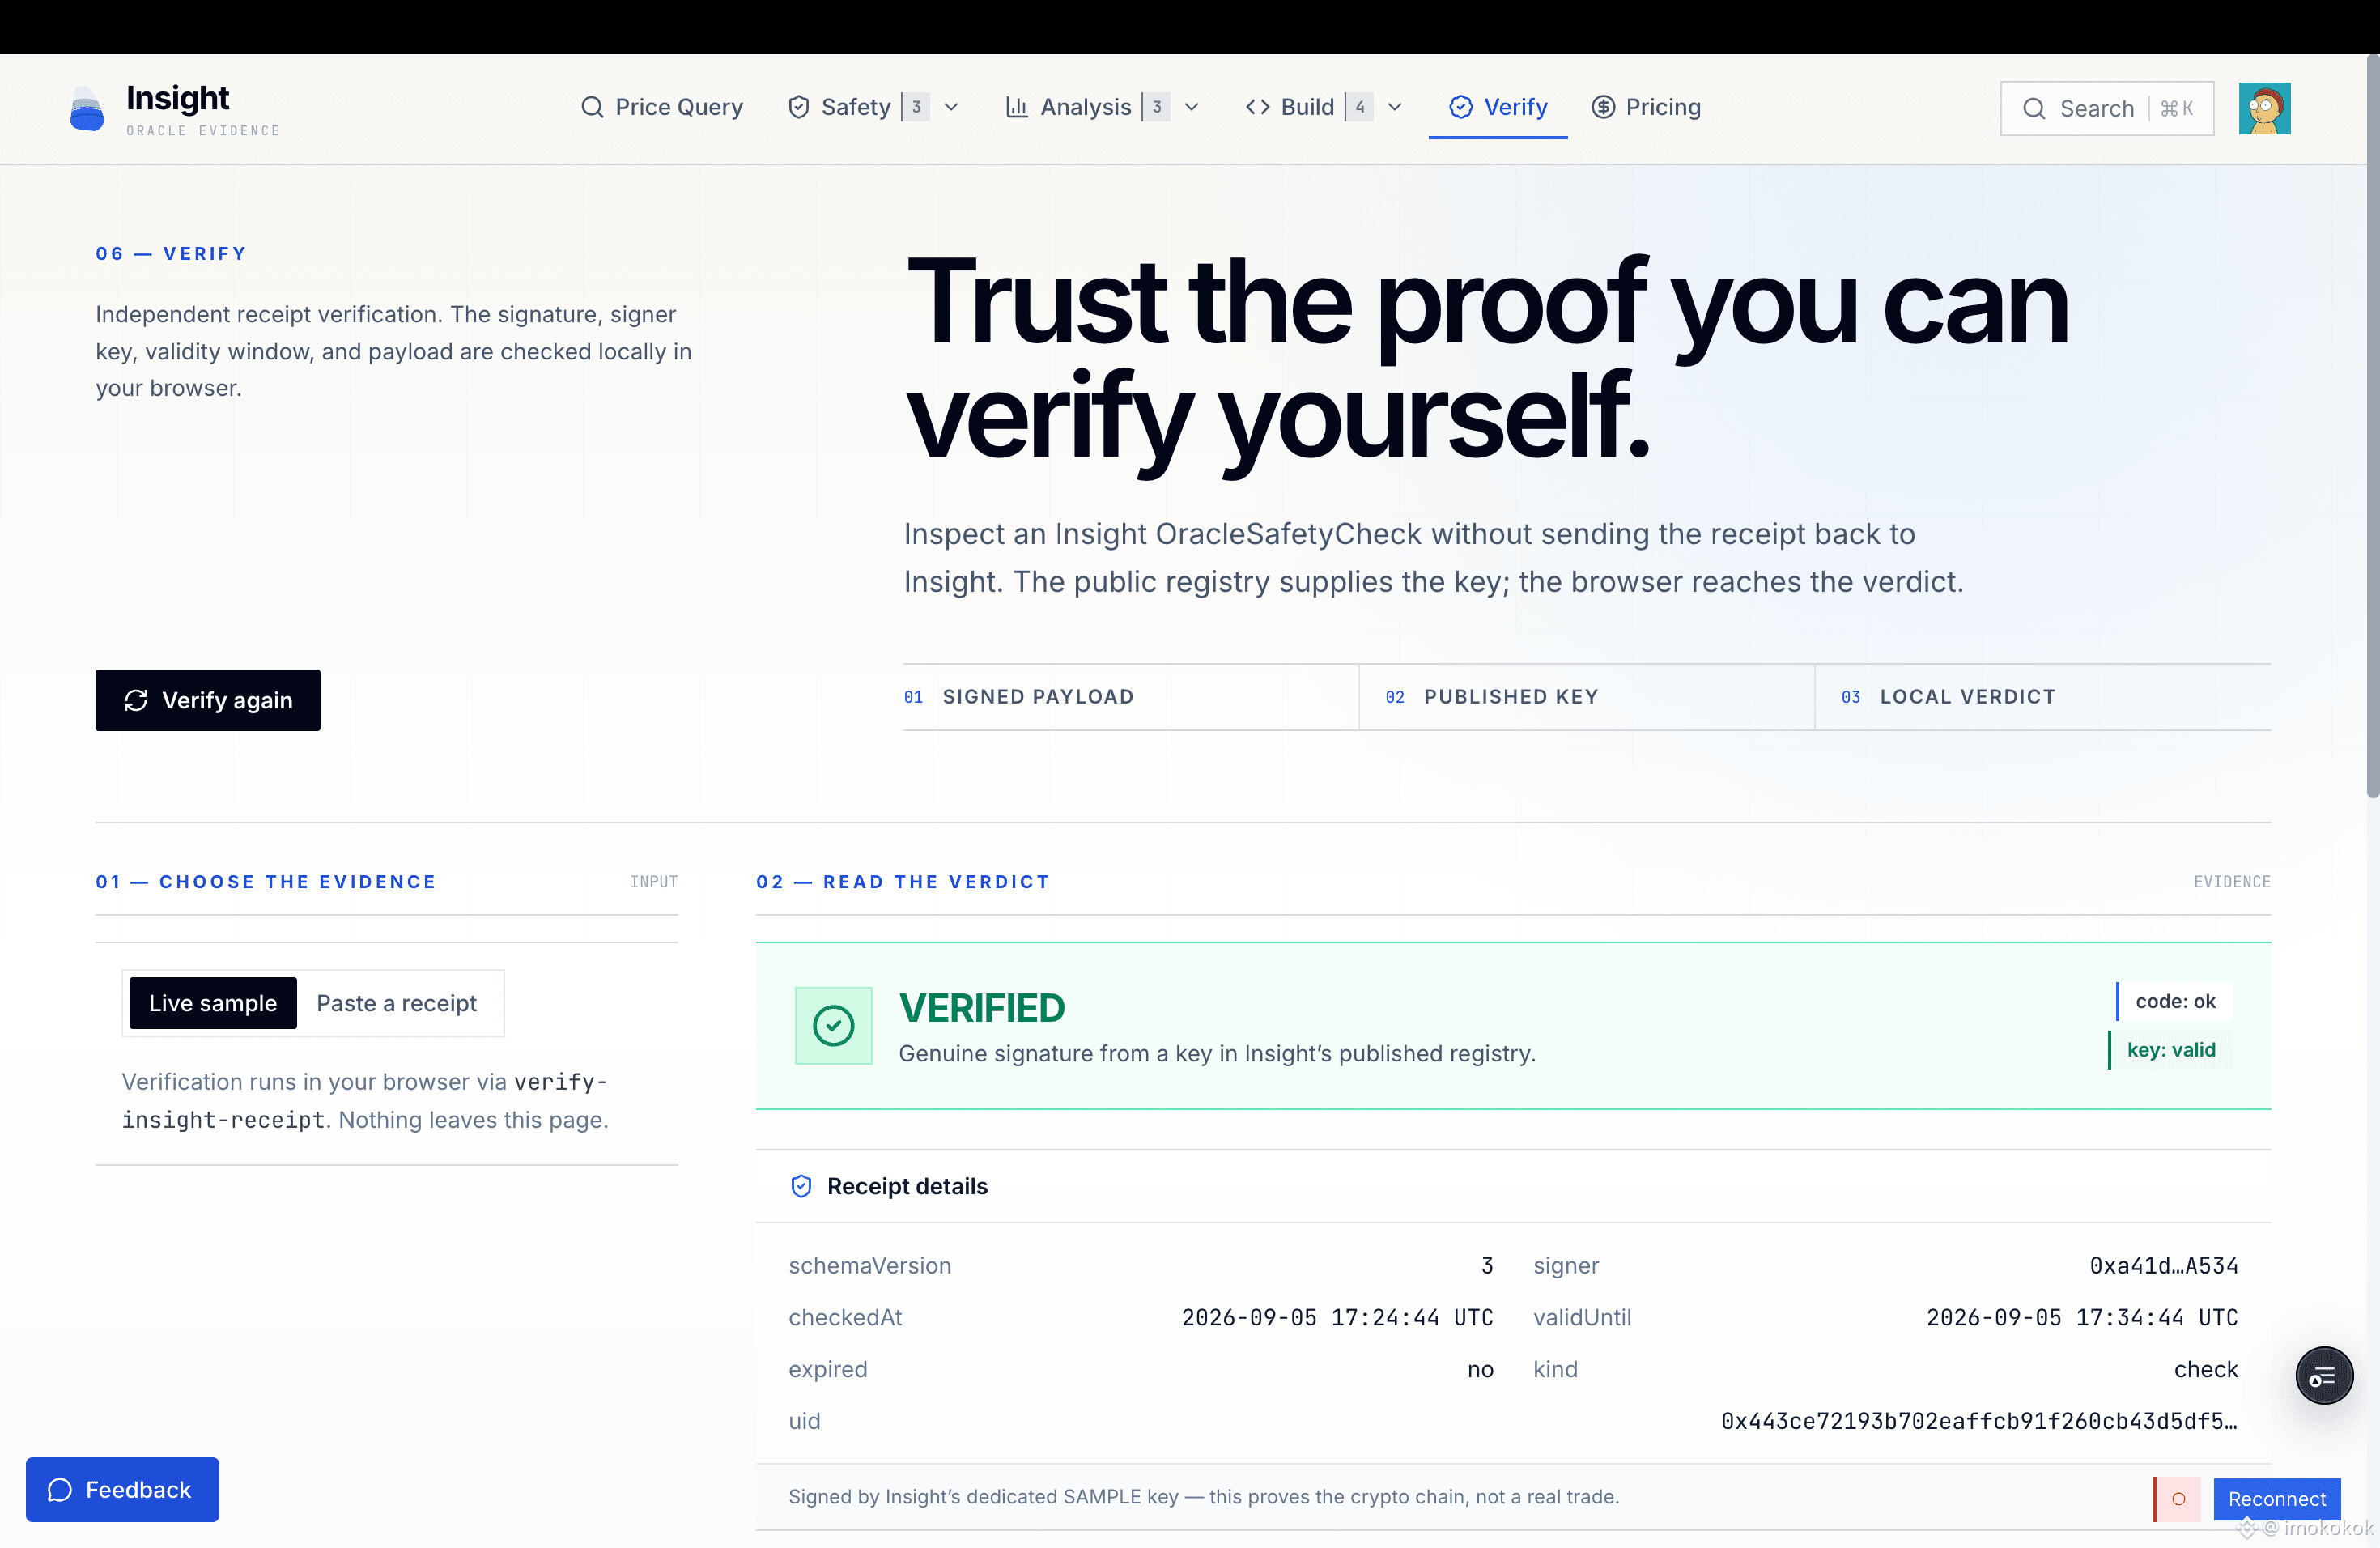
Im vorherigen Beitrag habe ich verify-insight-receipt kurz vorgestellt.
Diesmal möchte ich mich darauf konzentrieren, welches Problem es tatsächlich löst:
Wenn ein System ein „sicheres“ Ergebnis zurückgibt – wie kann man dieses Ergebnis unabhängig verifizieren?
Eine Insight Oracle Safety Receipt enthält eine Signatur, Request-Hashes, Gültigkeitsdaten und das ursprüngliche Verifikationsergebnis. Aber ein JSON-Objekt zu erhalten ist nicht dasselbe wie ihm vertrauen zu können.
Du musst weiterhin bestimmen, ob:
• die Receipt nach ihrer Ausstellung verändert wurde
• die Signatur zu dem angegebenen Signierer gehört
• die UID zur rekonstruierten EIP-712-Payload passt
• ein Recheck an die ursprüngliche Anfrage gebunden ist
• die Receipt abgelaufen ist
• der Signierschlüssel weiterhin als vertrauenswürdig gilt
Das ist genau das, wofür verify-insight-receipt entwickelt wurde.
Installation:
npm install verify-insight-receipt
Verwendung:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
Der gesamte Verifikationsprozess findet lokal statt:
• kein Insight-API-Key
• kein Receipt-Upload
• keine Abhängigkeit davon, dass Insight online ist
• das Ergebnis wird aus dem öffentlichen EIP-712-Schema und der kryptografischen Signatur rekonstruiert
So wird aus einer Receipt, die von einer Plattform angezeigt wird, ein Beleg, den Entwickler, KI-Agenten, Auditoren und Ausführungssysteme selbstständig überprüfen können.
Eine gültige Signatur garantiert nicht, dass ein Trade korrekt ist, und sie ist auch keine Anlagefreigabe.
Sie beweist etwas Engeres und Nützlicheres:
Der angegebene Inhalt wurde mit dem entsprechenden Schlüssel signiert und seitdem nicht verändert.
Verifizieren, nicht blind vertrauen.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents
Diesmal möchte ich mich darauf konzentrieren, welches Problem es tatsächlich löst:
Wenn ein System ein „sicheres“ Ergebnis zurückgibt – wie kann man dieses Ergebnis unabhängig verifizieren?
Eine Insight Oracle Safety Receipt enthält eine Signatur, Request-Hashes, Gültigkeitsdaten und das ursprüngliche Verifikationsergebnis. Aber ein JSON-Objekt zu erhalten ist nicht dasselbe wie ihm vertrauen zu können.
Du musst weiterhin bestimmen, ob:
• die Receipt nach ihrer Ausstellung verändert wurde
• die Signatur zu dem angegebenen Signierer gehört
• die UID zur rekonstruierten EIP-712-Payload passt
• ein Recheck an die ursprüngliche Anfrage gebunden ist
• die Receipt abgelaufen ist
• der Signierschlüssel weiterhin als vertrauenswürdig gilt
Das ist genau das, wofür verify-insight-receipt entwickelt wurde.
Installation:
npm install verify-insight-receipt
Verwendung:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
Der gesamte Verifikationsprozess findet lokal statt:
• kein Insight-API-Key
• kein Receipt-Upload
• keine Abhängigkeit davon, dass Insight online ist
• das Ergebnis wird aus dem öffentlichen EIP-712-Schema und der kryptografischen Signatur rekonstruiert
So wird aus einer Receipt, die von einer Plattform angezeigt wird, ein Beleg, den Entwickler, KI-Agenten, Auditoren und Ausführungssysteme selbstständig überprüfen können.
Eine gültige Signatur garantiert nicht, dass ein Trade korrekt ist, und sie ist auch keine Anlagefreigabe.
Sie beweist etwas Engeres und Nützlicheres:
Der angegebene Inhalt wurde mit dem entsprechenden Schlüssel signiert und seitdem nicht verändert.
Verifizieren, nicht blind vertrauen.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents