

Ich habe schon in der Vorab-Commit-Phase damit begonnen, RLS zu staken. Unter der Woche lese ich meistens die offiziellen Blogs, um herauszufinden, ob sich meine Position wohl verändert. Der Artikel über Quanten vom 30. August ist anders: Er erklärt durchgehend, wie Institutionen Beschaffungen durchführen—mit meiner Situation als Privatanleger hat das nichts direkt zu tun. Aber ich habe ihn trotzdem bis zum Ende gelesen, weil er gleich am Anfang eine ziemlich harte Regel aufstellt, und diese Regel hat mich später wieder zurück auf den Artikel über mich selbst gebracht.
Diese Regel ist wie folgt: Eine Behauptung über „Quantensicherheit“ ist keine echte Aussage, wenn nicht klar angegeben wird, welcher konkrete Standardisierungs-Algorithmus verwendet wird und auf welcher Parameter-Ebene—dann ist es nur ein Etikett.
Dieser Satz trifft genau meinen Punkt. Also habe ich etwas getan, das ein Artikel an sich selbst ermutigt zu tun: nämlich dieses Maßband so auszurichten, dass es sich selbst misst.
Die Ankündigung schreibt nicht, in welcher Stufe sie es selbst verwendet.
Der zweite Teil des Artikels listet sechs Fragen an die Einrichtungen auf, die diese die Anbieter stellen sollten. Die dritte lautet:
Wo im System wurden nach NIST standardisierte Post-Quanten-Algorithmen verwendet: welche konkreten Standards, und auf welcher Parameter-Ebene? Der Artikel ergänzt ausdrücklich, dass die ML-KEM-Parameter der 512-Stufe und ML-KEM-1024 nicht dasselbe sind.
Und im ersten Teil, wenn sie den Enygma-Zahlungsablauf zerlegen, ist im zweiten Baustein zu lesen: Frühere Entwürfe sahen CSIDH für den Schlüsselaustausch zwischen den auditierenden Parteien vor; inzwischen wurde das durch ML-KEM ersetzt.
An dieser Stelle endet der Text. Auf Parameter-Ebene steht nichts.
Ich habe diesen Punkt einzeln herausgezogen, um nicht zu „sticheln“. Ganz im Gegenteil: Gerade weil der Artikel selbst die Parameter-Ebene als Schlüsselfrage aufführt und als Beispiel genau ML-KEM nennt, lohnt es sich, diese Lücke zu erwähnen. Er muss diesen Unterschied offenbar für wichtig halten – hat ihn aber, wenn es um sich selbst geht, nicht ausgeführt.
Warum ist die Parameter-Ebene nicht im Detail ausgeführt?
Ich habe nachgeschlagen, welche Parameterstufe das in der realen Welt entspricht.
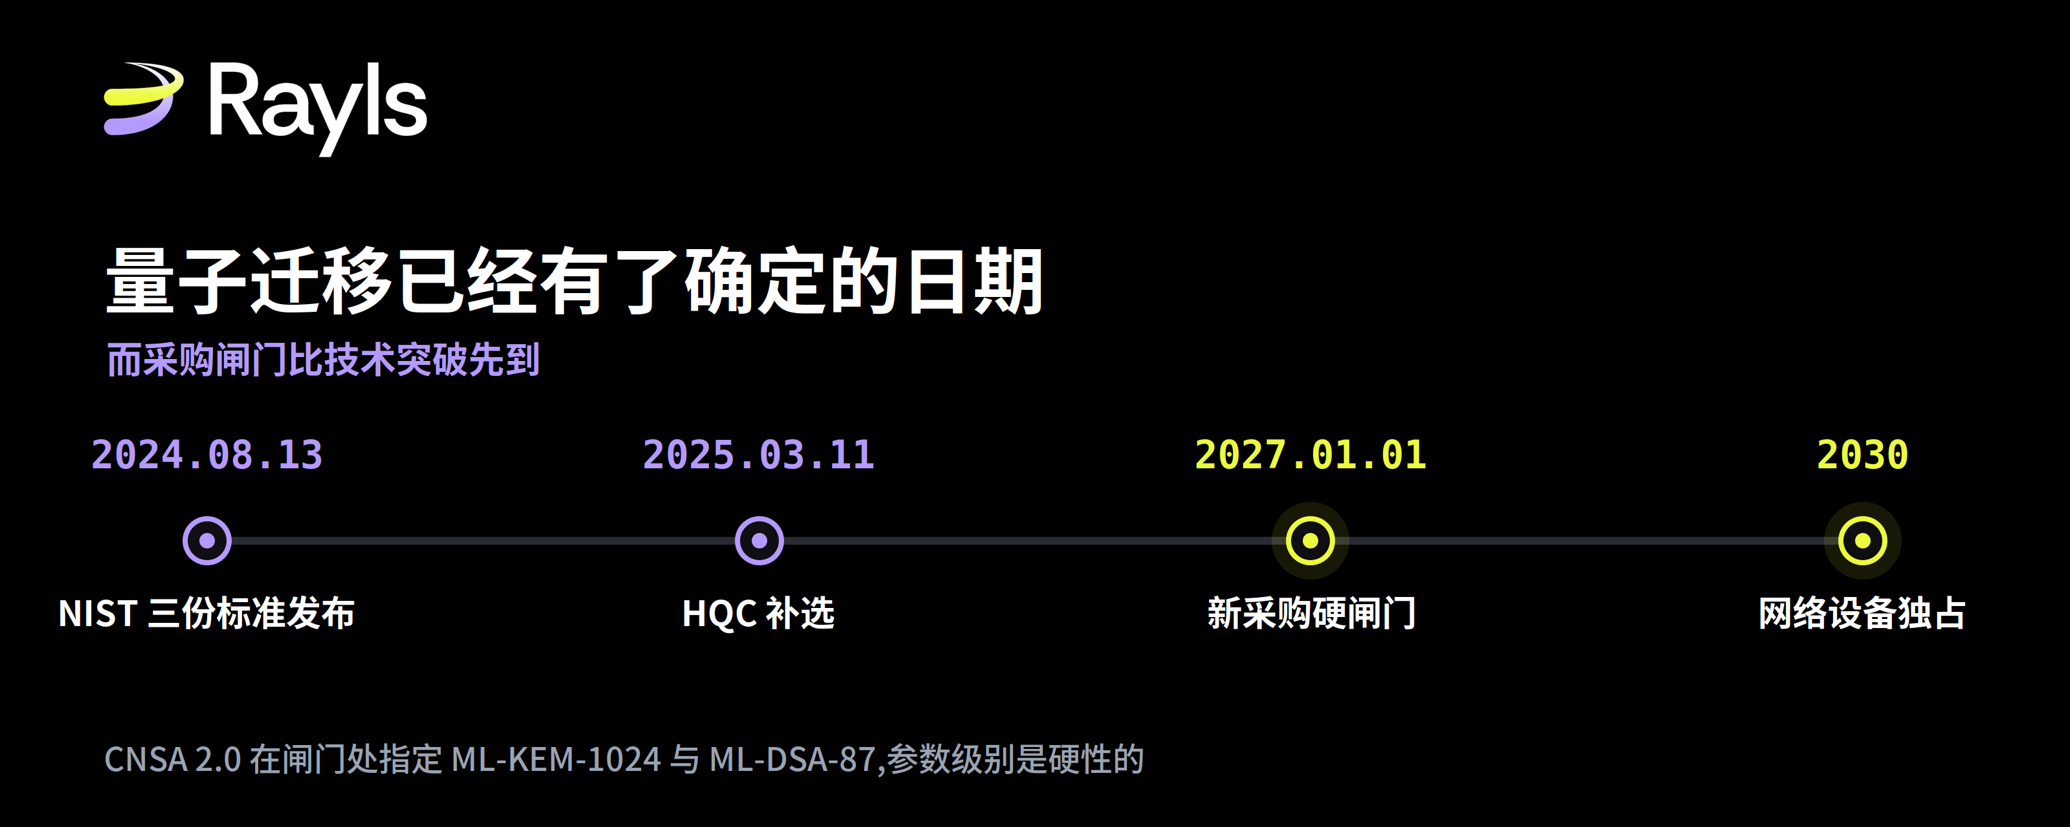
Das CNSA-2.0-Paket der US-Sicherheitsbehörde schreibt eindeutig ML-KEM-1024 und ML-DSA-87 vor und wählt dabei die stärkste Parameterstufe. Ab dem 1. Januar 2027 müssen alle neuen Beschaffungen für US-Nationale-Sicherheits-Systeme CNSA-2.0-Algorithmen unterstützen – außer es steht in den Beschaffungsunterlagen ausdrücklich eine Ausnahme.
Mit anderen Worten: Ein System, das ML-KEM einsetzt, aber bei den Stufen 512 oder 768 stehen bleibt, fällt vor dieser Sperrklappe auf dieselbe Seite wie ein System, das überhaupt keine Post-Quantum-Algorithmen nutzt. Das ist kein kleiner Unterschied in der Sicherheitsstärke, sondern ein Unterschied daran, ob es überhaupt in den Beschaffungsprozess kommt.
Nach CNSA 2.0 stehen noch andere Zeitpunkte auf dem Plan. Netzwerkgeräte sollen bis 2030 exklusiv genutzt werden; danach richten sich die Migrationsziele für die meisten Geräte auf 2033; die schließlich vollständige Ausrichtung auf Quantenresistenz fällt auf das 2035-Ziel NSM-10. Für Lieferanten ist aber das Jahr 2027 wirklich das Erste, das „zubeißt“ – denn das betrifft den Beschaffungsprozess, nicht den laufenden Betrieb.
In dem Titel der Arbeit steht „bis 2027“, also weiß sie offenkundig um diesen Zeitpunkt. Sie hat auch im Fließtext korrekt angegeben, dass CNSA 2.0 ML-KEM-1024 vorschreibt. Was sie einzig nicht schreibt, ist, in welcher Stufe sie es selbst verwendet.
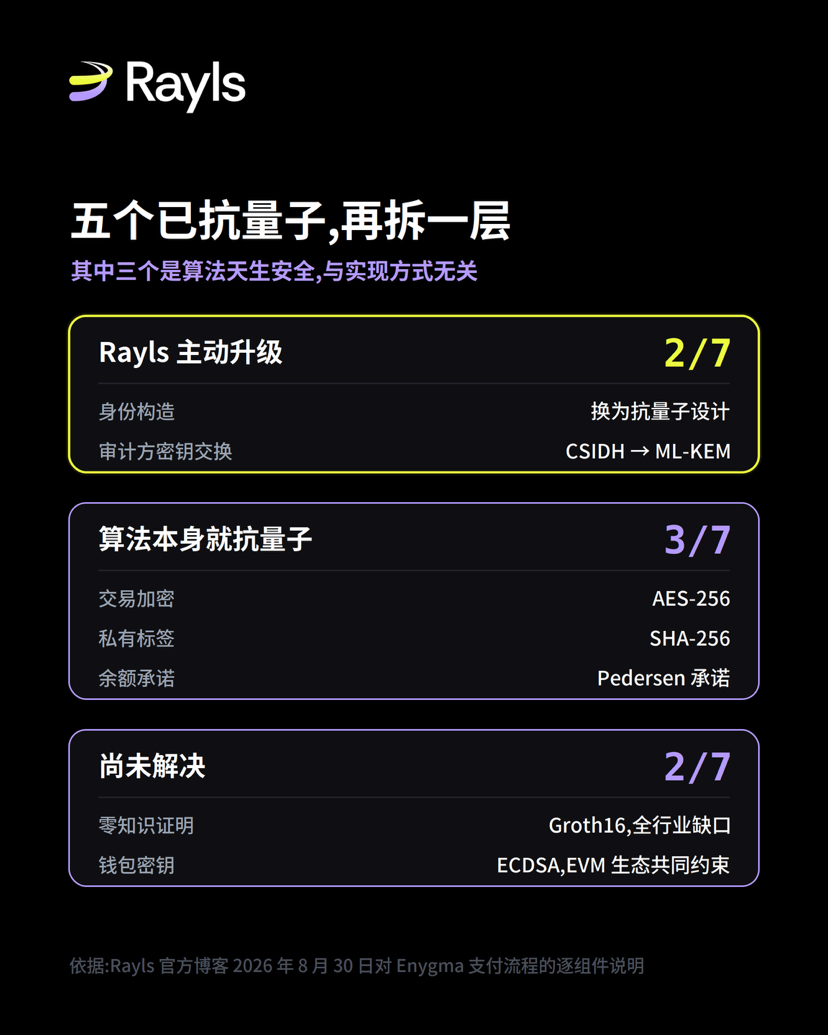
Fünf davon sind bereits gegen Quantenangriffe gerüstet – noch eine Schicht weiter aufdröseln
Die Schlussfolgerung des Artikels lautet: Von sieben Komponenten sind fünf bereits quantenresistent. Diese Aussage an sich ist nicht falsch, aber sie führt zwei Arten unterschiedlicher Eigenschaften zusammen.
Schau, wie sie selbst den Status für jede Komponente kennzeichnen. Bei Komponente eins (Identitätskonstruktion) und Komponente zwei (Schlüsselaustausch) wird „addressed“ markiert, also „bereits behandelt“. Diese beiden Punkte hat Rayls aktiv geändert: Die Identitätskonstruktion basierte ursprünglich auf der elliptischen Kurve Baby Jubjub; nach Enygma v2.5 wurde sie durch ein quantenresistentes Design ersetzt. Beim Schlüsselaustausch wurde ursprünglich CSIDH verwendet; ersetzt wurde es durch ML-KEM.
Die Komponenten drei, vier und fünf sind mit „keine Maßnahmen erforderlich“ markiert, „bedarf keiner Bearbeitung“. Die Verschlüsselung der Transaktionslast nutzt AES-GCM. Dabei wird die effektive Stärke von AES-256 unter dem Grover-Algorithmus halbiert; übrig bleibt eine Quanten-Sicherheitsstufe von ungefähr 128 Bit. Dieses Sicherheitsreservepolster reicht derzeit aus. Für den privaten Tag wird SHA-256 verwendet. Eine Hash-Funktion dieser Größenordnung ist von Natur aus nicht vor Quantenangriffen „gefährdet“. Der dritte Punkt ist ein Saldo-Versprechen, das auf Pedersen-Versprechen basiert; dazu werde ich später gesondert etwas sagen.
Diese drei Punkte müssen nicht geändert werden, weil diese Algorithmen von Anfang an nicht vor Quantencomputern „besorgt“ waren. Wenn man sie verwendet, ist es für alle gleich. Sie spiegeln keinen spezifischen Rayls-internen Engineering-Aufwand wider.
Wenn man das nach Arbeitsaufwand rechnet, entfällt auf das, was Rayls aktiv erledigt, zwei Drittel – nicht fünf Siebtel.
Ich glaube nicht, dass das absichtlich übertrieben ist. Das Paper kennzeichnet den Status jeder einzelnen Sache sehr klar. Wer lesen will, kann das selbst auseinanderhalten. Nur wird der Satz „fünf sind bereits quantenresistent“ wahrscheinlich weiter verbreitet als die detaillierte Aufschlüsselung selbst – und wirkt für sich genommen dann so, als wäre schon 70 % erledigt.
Die Formulierung ist aus dem Paper, nicht ganz gleich wie in der Ankündigung
Der Artikel sagt: Rayls’ akademische Spezifikationen seien im IACR Kryptografie-Elektronischen Archiv veröffentlicht; Einrichtungen könnten diese Aussagen unabhängig verifizieren. Dieser Satz ist eine öffentliche Einladung, also habe ich nachgesehen.
Das, was ich gefunden habe, ist der Beitrag mit der Nummer 2025/1639. Der Titel lautet „Rayls: A Novel Design for CBDCs“, die Autoren sind Mario Yaksetig und Jiayu Xu. Zu dem in dem Artikel erwähnten Rayls II habe ich keine passende öffentliche Nummer gefunden – das konnte ich nicht verifizieren.
Im Paper gibt es zwei Stellen, die man beachten sollte.
Erstens: die Darstellung zu Groth16 im Paper. Dort wird ausdrücklich erklärt, dass der Grund für die Bevorzugung von Groth16 ist, dass der Verifikationsaufwand für die verifizierende Seite leicht ist. Ebenso wird ausdrücklich die Grenze dieses Ansatzes genannt. Die im Paper benannte Einschränkung lautet jedoch: Es wird eine vertrauenswürdige Einrichtung (trusted setup) benötigt, und sie kann auf Mehrparteien-Weise durchgeführt werden, um die Annahme des Vertrauens zu reduzieren. Das heißt: Wenn das Paper über Groth16 spricht, geht es um Fragen der Vertrauensannahme; und wenn die Ankündigung am 30. August über Groth16 spricht, geht es um Quantenfragen. An zwei Stellen wird nicht dieselbe Sache behandelt. Die Ankündigung sagt: „Das Paper erkennt dies ausdrücklich an.“ In dem, was ich nachgeschlagen habe, wird zumindest nicht dieselbe „diesbezügliche“ Stelle als das Anerkennen bestätigt.
Zweitens: Das Wort, mit dem das Paper sein eigenes Design beschreibt, ist „quantum-private“ – Quanten-Privatsphäre. Konkret bedeutet das: Ein Quantengegner kann nicht darauf schließen, wer in dem Netzwerk Zahlender, Empfänger und Betrag einer Transaktion ist. Das ist eine Behauptung über Vertraulichkeit.
Und der Rahmen der gesamten Ankündigung ist „quantum-resistant“, also anti-quantum. In der Kryptografie sind Vertraulichkeit und Unfälschbarkeit zwei getrennte Eigenschaften. Ein System kann das eine erreichen, aber nicht das andere.
Dieser Unterschied wird am Baustein fünf, dem Pedersen-Versprechen, konkret. Die Standardeigenschaften von Pedersen-Versprechen sind: Verdecktheit gilt bedingungslos, Bindung gilt nur berechnungstechnisch; die Bindung hängt von einer Aufgabe des diskreten Logarithmus ab – genau von der Art von Problem, die ein Quantencomputer lösen kann. In der Ankündigung heißt es, dass beide Eigenschaften in den Einsatzszenarien von Enygma weiterhin quantensicher sind, und dass sie als „keine Maßnahmen erforderlich“ markiert sind.
Ich weiß nicht, ob dieser Satz stimmt. Er lautet: „In den Einsatzszenarien, in denen es bei Enygma verwendet wird“. Aber was genau das für Szenarien sind, wird in der Ankündigung nicht ausgeführt, und ich kann es auch nicht von außen beurteilen. Was ich sagen möchte: Es ist die einzige Stelle unter den sieben Komponenten, bei der die Schlussfolgerung auf den ersten Blick nicht mit dem Lehrbuchtypischen Bild übereinstimmt – und genau diese Stelle ist als „keine Maßnahmen erforderlich“ markiert. Nach den präzisen Standards, die dieses Paper selbst empfiehlt, verdient diese Stelle eine Ausführung.
Der Teil, der noch nicht feststeht
Zwei Bausteine lassen von sich aus bereits erkennen, dass ein Problem nicht gelöst wurde. Das finde ich sehr offen gehandhabt.
Groth16, das für Zero-Knowledge-Beweise verwendet wird, basiert auf Paarungskryptografie; derzeit gibt es kein post-quantum-Äquivalent, das für die Produktion geeignet ist. In der Ankündigung heißt es, das sei die Lücke der gesamten Branche, nicht nur „Rayls-eigen“. Alle Chains, die Privatsphäre mit SNARK umsetzen, stünden an derselben Stelle. Ich denke, diese Darstellung trifft zu. Die Gegenmaßnahme ist, das Beweissystem modular und austauschbar zu entwerfen und später zu wechseln, sobald die post-quantum Zero-Knowledge-Forschung ausgereift ist.
Für Wallet-Schlüssel wird der Standard-EVM-ECDSA verwendet; er ist nicht quantenresistent. Das ist eine gemeinsame Einschränkung im gesamten Ethereum-Ökosystem. Heute hat keine EVM-kompatible Chain ein produktionsreifes Post-Quantum-Wallet-Schlüsselkonzept herausgebracht.
Darüber hinaus gibt es bei mir selbst Dinge, die ich nicht verifizieren konnte: die öffentliche Nummer des Rayls-II-Papers und die Parameterstufe von ML-KEM in Komponente zwei. Bei beiden handelt es sich nicht um Dinge, die ich von außen ableiten kann – dafür braucht es die Ergänzung durch das offizielle Material.
Meine Sicht
Dem zentralen Argument dieser Ankündigung stimme ich zu: Angesichts der Quantenmigration ist es mehr wert, komponentenweise klar zu machen, was wie abgesichert ist, als ein einzelnes „quantensicher“-Label. Und ein Lieferant, der Lücken anerkennt, ist glaubwürdiger als einer, der nur Labels aufklebt.
Ich will mit meinem Artikel ihn gar nicht widerlegen. Ich akzeptiere vielmehr seine Prämisse. Ein Plädoyer für Präzision verdient präzise gelesen zu werden – das ist im Grunde die Behandlung, die es selbst fordert.
Wie man später entscheidet, worauf ich vor allem schaue, ist eine Sache: Ob die Parameterstufe von ML-KEM nachgetragen wird.
Das ist die dritte Frage, die die Ankündigung selbst auflistet; die Antwort braucht nur einen Satz. Es wurde nachgebessert: Damit wird klargestellt, dass man diese sechs Fragen nicht nur dazu benutzt, andere zu prüfen. Wenn man es nicht nachbessert, dann wäre „Präzision schlägt Label“ bei sich selbst nicht umgesetzt. Das ist aus meiner Sicht der sauberste Indikator, weil die Kosten dafür extrem gering sind und es keinen Erklärungsraum dafür gibt, warum man „es nicht konnte“.
Zwei weitere Punkte werde ich nebenbei im Auge behalten. Wenn die Paper-Nummer von Rayls II öffentlich bekannt wird, dann ist der Satz in der Ankündigung „zur unabhängigen Verifikation verfügbar“ wirklich erfüllt. Und bei der Stelle zum „Einsatzszenario“ beim Pedersen-Versprechen: Wenn das offizielle Team eines Tages bereit ist, es zu erläutern, dann wäre das in dieser Komponentenliste der lesenswerteste Abschnitt.
Nebenbei, etwas, das nichts mit der Ankündigung zu tun hat, aber mit diesem Thema: Als ich die Zeitleiste überprüft habe, habe ich gesehen, dass NIST am 13. August 2024 veröffentlicht und ab 14. August in Kraft gesetzt hat: drei Standards – FIPS 203, 204 und 205. HQC wurde erst am 11. März 2025 ausgewählt. Und FIPS 206 auf Basis von FALCON wird bis heute noch erstellt. Im Internet gibt es viele Sekundärberichte, die FIPS 206 ebenfalls in die Gruppe der Veröffentlichung 2024 einordnen – das ist falsch. Diese Ankündigung ist an dieser Stelle korrekt.
Referenzquellen: Rayls offizieller Blog „The Quantum Clock is ticking: what financial institutions need to do before 2027“, Selvaggia di Fazio, 30. August 2026; NIST-Website zum Projekt zur Standardisierung von Post-Quantum-Kryptografie, FIPS 203/204/205 veröffentlicht am 13. August 2024, föderales Register vermerkt: in Kraft ab 14. August; HQC am 11. März 2025 ausgewählt, FIPS 206 wird erstellt; NSA CNSA-2.0-Zeitplan: 1. Januar 2027 neue Beschaffungs-„Sperrklappe“, festgelegt wird ML-KEM-1024 und ML-DSA-87; IACR-Kryptografie-Elektronisches Archiv, Nummer 2025/1639, Rayls: A Novel Design for CBDCs, Mario Yaksetig und Jiayu Xu.