1/3
Hier ist ein detaillierter Blick auf den jüngsten Sicherheitsvorfall.
Am 4. September hat die auf Ethereum basierende Plattform @NotionalFinance einen Exploit erlebt, bei dem etwa 1,72 Mio. US-Dollar aus ihren Treuhandverträgen abgezweigt wurden.
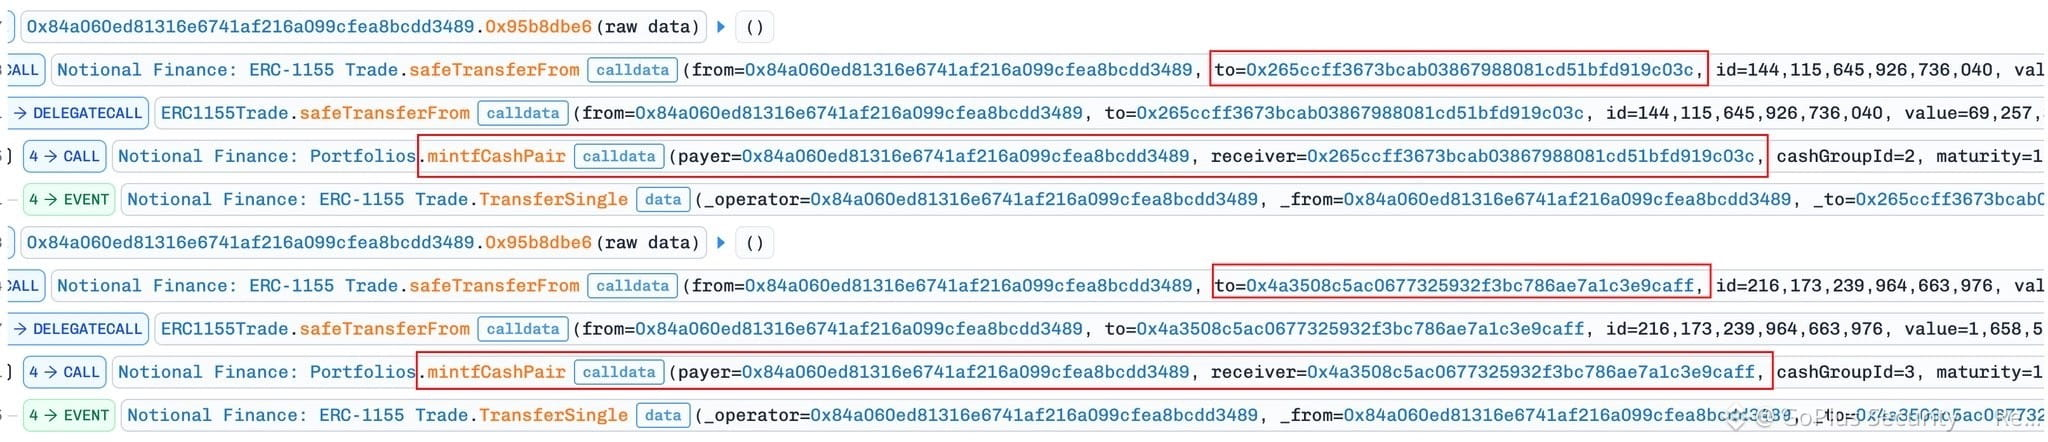
Die verantwortliche Person nutzte den fCash-Paar-Minting-Prozess in Notional V2 aus. Sie manipulierte gezielt den Transaktionspfad, der von ERC1155Trade.safeTransferFrom in Portfolios.mintfCashPair() übergeht.
Durch die Verwendung mehrerer Wallets unter ihrer Kontrolle stellte der Täter extrem aggressive Long- und Short-Positionen über verschiedene Fälligkeiten hinweg (Cross-Maturity). Die Funktion „freeCollateral“ des Systems prüft die Zahlungsfähigkeit nur auf Basis eines einzelnen Kontos. Daher war es nicht in der Lage, den Angreifer daran zu hindern, sein Risiko getrennt über verschiedene Konten und Fälligkeiten zu isolieren. Diese Strategie erzeugte dem Angreifer erfolgreich eine enorm hohe sofortige Gutschrift, hinterließ jedoch in der Zukunft ein massives Defizit.
Du kannst den vollständigen Transaktionsverlauf hier einsehen:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a
Hier ist ein detaillierter Blick auf den jüngsten Sicherheitsvorfall.
Am 4. September hat die auf Ethereum basierende Plattform @NotionalFinance einen Exploit erlebt, bei dem etwa 1,72 Mio. US-Dollar aus ihren Treuhandverträgen abgezweigt wurden.
Die verantwortliche Person nutzte den fCash-Paar-Minting-Prozess in Notional V2 aus. Sie manipulierte gezielt den Transaktionspfad, der von ERC1155Trade.safeTransferFrom in Portfolios.mintfCashPair() übergeht.
Durch die Verwendung mehrerer Wallets unter ihrer Kontrolle stellte der Täter extrem aggressive Long- und Short-Positionen über verschiedene Fälligkeiten hinweg (Cross-Maturity). Die Funktion „freeCollateral“ des Systems prüft die Zahlungsfähigkeit nur auf Basis eines einzelnen Kontos. Daher war es nicht in der Lage, den Angreifer daran zu hindern, sein Risiko getrennt über verschiedene Konten und Fälligkeiten zu isolieren. Diese Strategie erzeugte dem Angreifer erfolgreich eine enorm hohe sofortige Gutschrift, hinterließ jedoch in der Zukunft ein massives Defizit.
Du kannst den vollständigen Transaktionsverlauf hier einsehen:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a