Wichtiger Hinweis von GoPlus Security
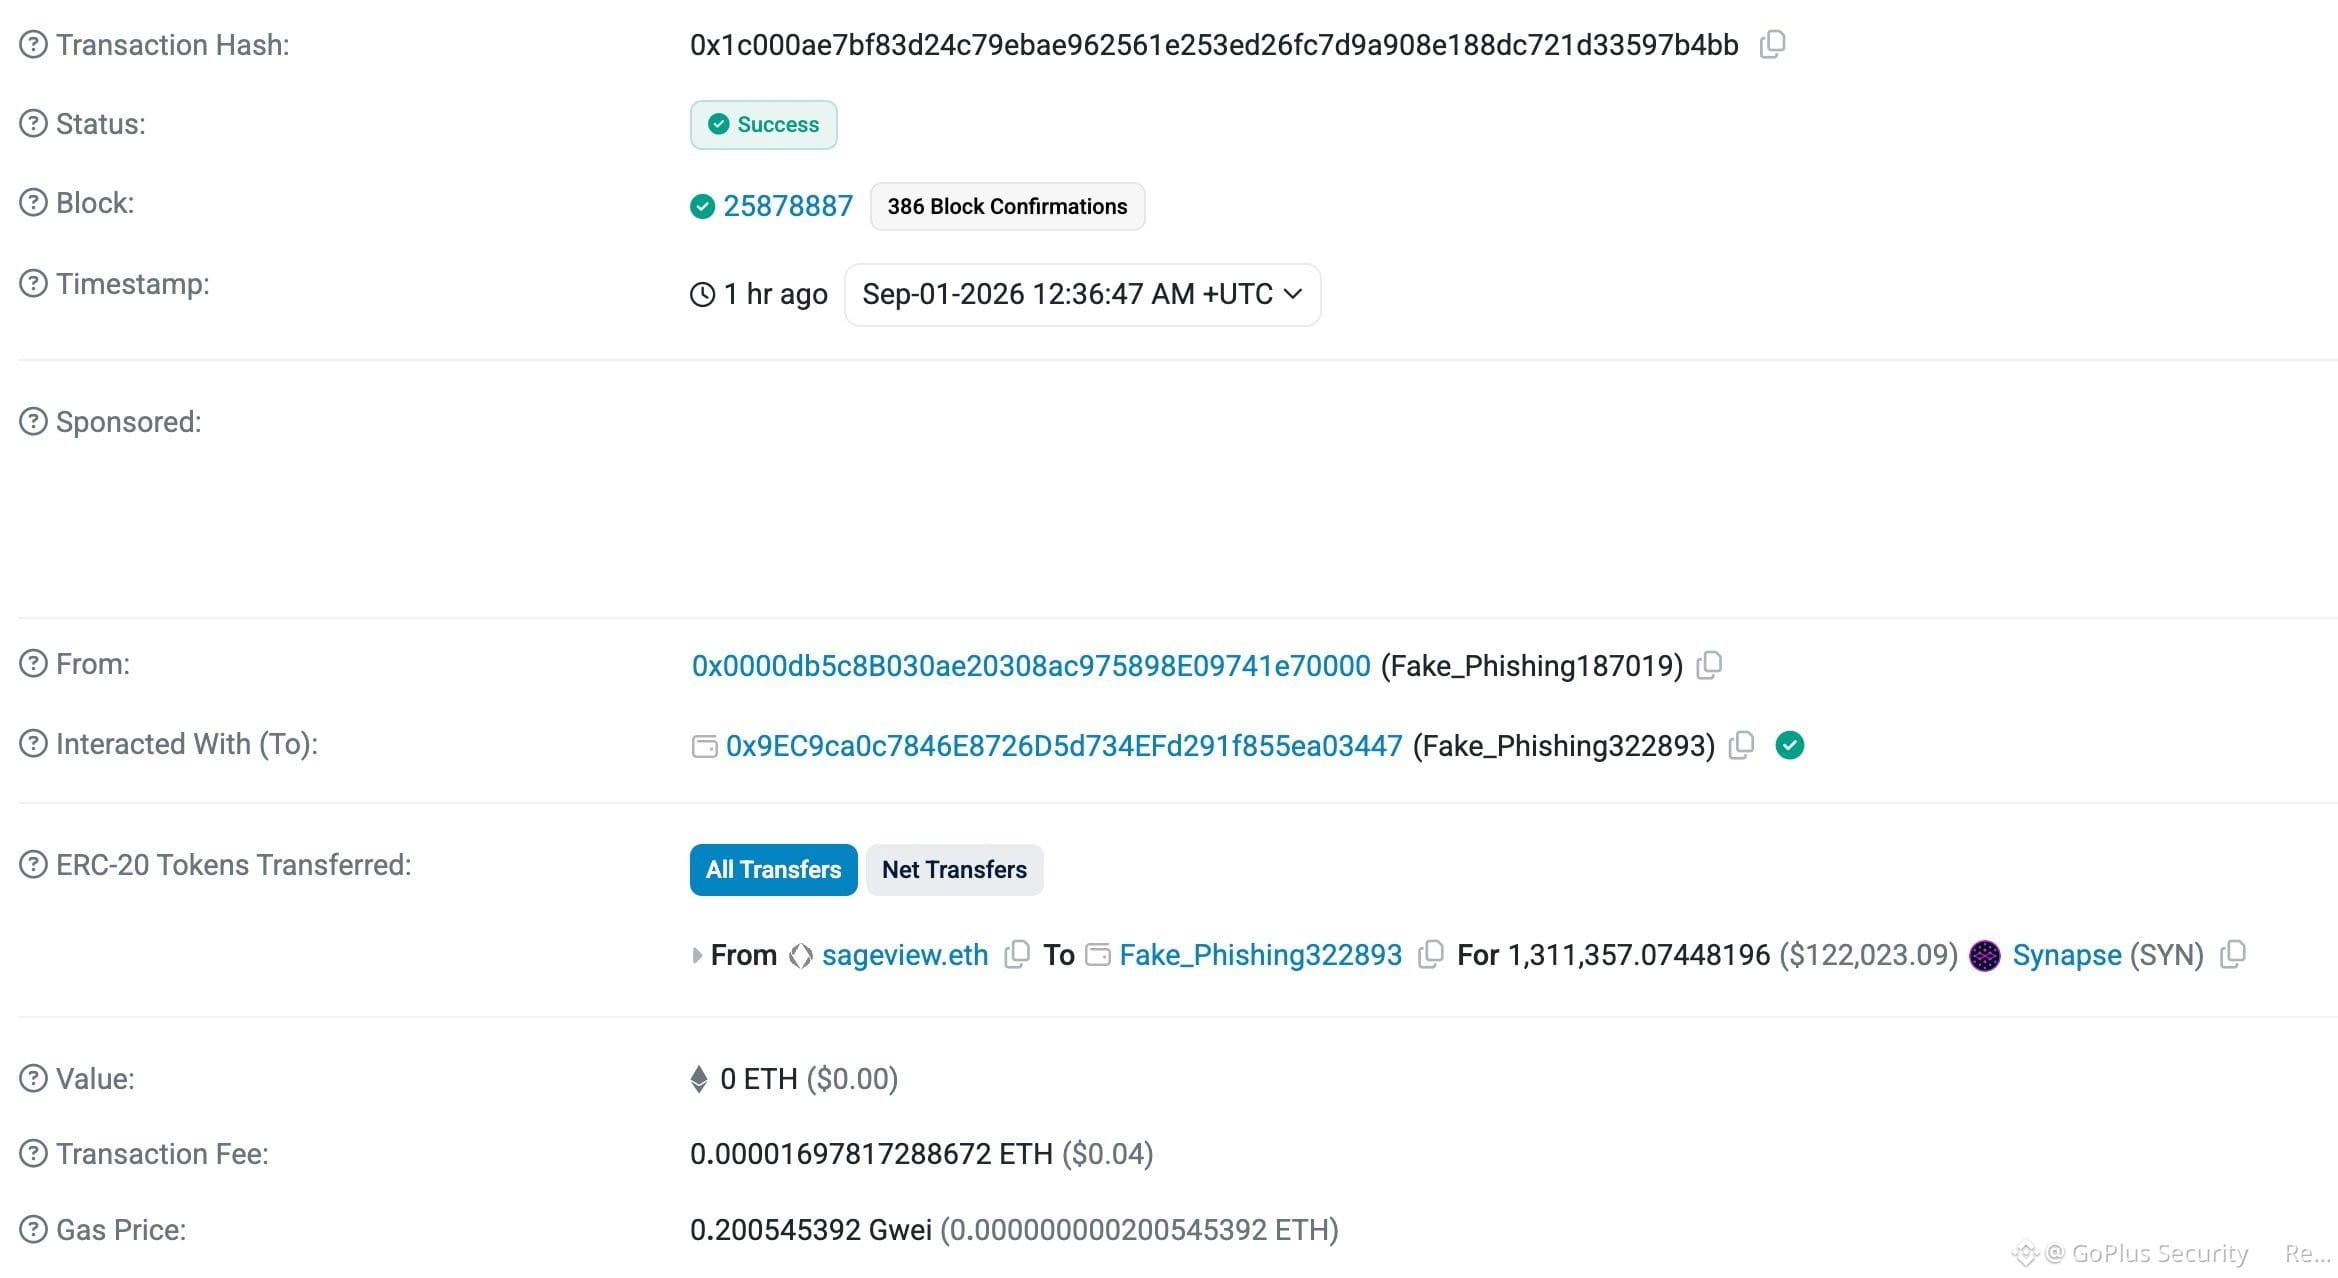
Wir möchten eine kritische Erinnerung zur digitalen Vermögenssicherheit nach einem kürzlichen Vorfall teilen. Ein Mitglied der Community verlor ungefähr 97k $SYN, nachdem es eine bösartige #Permit-Transaktion vor 922 Tagen autorisiert hatte. Leider wurde die ursprüngliche Zugriffsfreigabe nie widerrufen, sodass der Angreifer zurückkehren und einen zusätzlichen Betrag von etwa 122k $SYN aus exakt demselben Konto abzweigen konnte.
Zur Transparenz: Die betroffene Opferadresse lautet 0x686618aBb3730079601a5abEAD6eC24549c5Ce34. Die gestohlenen Gelder wurden zwei bösartigen Wallets zugeordnet, und zwar 0x0000db5c8B030ae20308ac975898E09741e70000 sowie 0x9EC9ca0c7846E8726D5d734EFd291f855ea03447.
Um sich vor ähnlichen Situationen zu schützen, empfehlen wir dringend, diese wesentlichen Schutzmaßnahmen zu beachten.
Erstens: Üben Sie immer die #GoPlus Anti-Phishing 4 Don'ts. Bitte klicken Sie nicht auf unbekannte Links, verzichten Sie darauf, nicht verifizierte Software herunterzuladen, vermeiden Sie das Signieren von Transaktionen, die Sie nicht vollständig verstehen, und überweisen Sie niemals Gelder an Adressen, die nicht gründlich überprüft wurden.
Zweitens: Wir empfehlen, die GoPlus Security-Browsererweiterung zu installieren. Dieses hilfreiche Tool arbeitet in Echtzeit und kann aktiv Phishing-Links, riskante Signaturen, schädliche Freigaben und verdächtige Transaktionen abfangen. Sie können es ganz einfach hier herunterladen: https://chromewebstore.google.com/search/GoPlus
Zu guter Letzt: Achten Sie auf Ihre Token-Berechtigungen. Sie sollten nur die exakte Menge genehmigen, die für eine Transaktion erforderlich ist, und niemals eine unbegrenzte Freigabe erteilen. Es ist außerdem eine gute Sicherheitsmaßnahme, regelmäßig — nach einem festen Zeitplan — nicht mehr aktuelle Freigaben zu überprüfen und zu widerrufen.
Wir möchten eine kritische Erinnerung zur digitalen Vermögenssicherheit nach einem kürzlichen Vorfall teilen. Ein Mitglied der Community verlor ungefähr 97k $SYN, nachdem es eine bösartige #Permit-Transaktion vor 922 Tagen autorisiert hatte. Leider wurde die ursprüngliche Zugriffsfreigabe nie widerrufen, sodass der Angreifer zurückkehren und einen zusätzlichen Betrag von etwa 122k $SYN aus exakt demselben Konto abzweigen konnte.
Zur Transparenz: Die betroffene Opferadresse lautet 0x686618aBb3730079601a5abEAD6eC24549c5Ce34. Die gestohlenen Gelder wurden zwei bösartigen Wallets zugeordnet, und zwar 0x0000db5c8B030ae20308ac975898E09741e70000 sowie 0x9EC9ca0c7846E8726D5d734EFd291f855ea03447.
Um sich vor ähnlichen Situationen zu schützen, empfehlen wir dringend, diese wesentlichen Schutzmaßnahmen zu beachten.
Erstens: Üben Sie immer die #GoPlus Anti-Phishing 4 Don'ts. Bitte klicken Sie nicht auf unbekannte Links, verzichten Sie darauf, nicht verifizierte Software herunterzuladen, vermeiden Sie das Signieren von Transaktionen, die Sie nicht vollständig verstehen, und überweisen Sie niemals Gelder an Adressen, die nicht gründlich überprüft wurden.
Zweitens: Wir empfehlen, die GoPlus Security-Browsererweiterung zu installieren. Dieses hilfreiche Tool arbeitet in Echtzeit und kann aktiv Phishing-Links, riskante Signaturen, schädliche Freigaben und verdächtige Transaktionen abfangen. Sie können es ganz einfach hier herunterladen: https://chromewebstore.google.com/search/GoPlus
Zu guter Letzt: Achten Sie auf Ihre Token-Berechtigungen. Sie sollten nur die exakte Menge genehmigen, die für eine Transaktion erforderlich ist, und niemals eine unbegrenzte Freigabe erteilen. Es ist außerdem eine gute Sicherheitsmaßnahme, regelmäßig — nach einem festen Zeitplan — nicht mehr aktuelle Freigaben zu überprüfen und zu widerrufen.