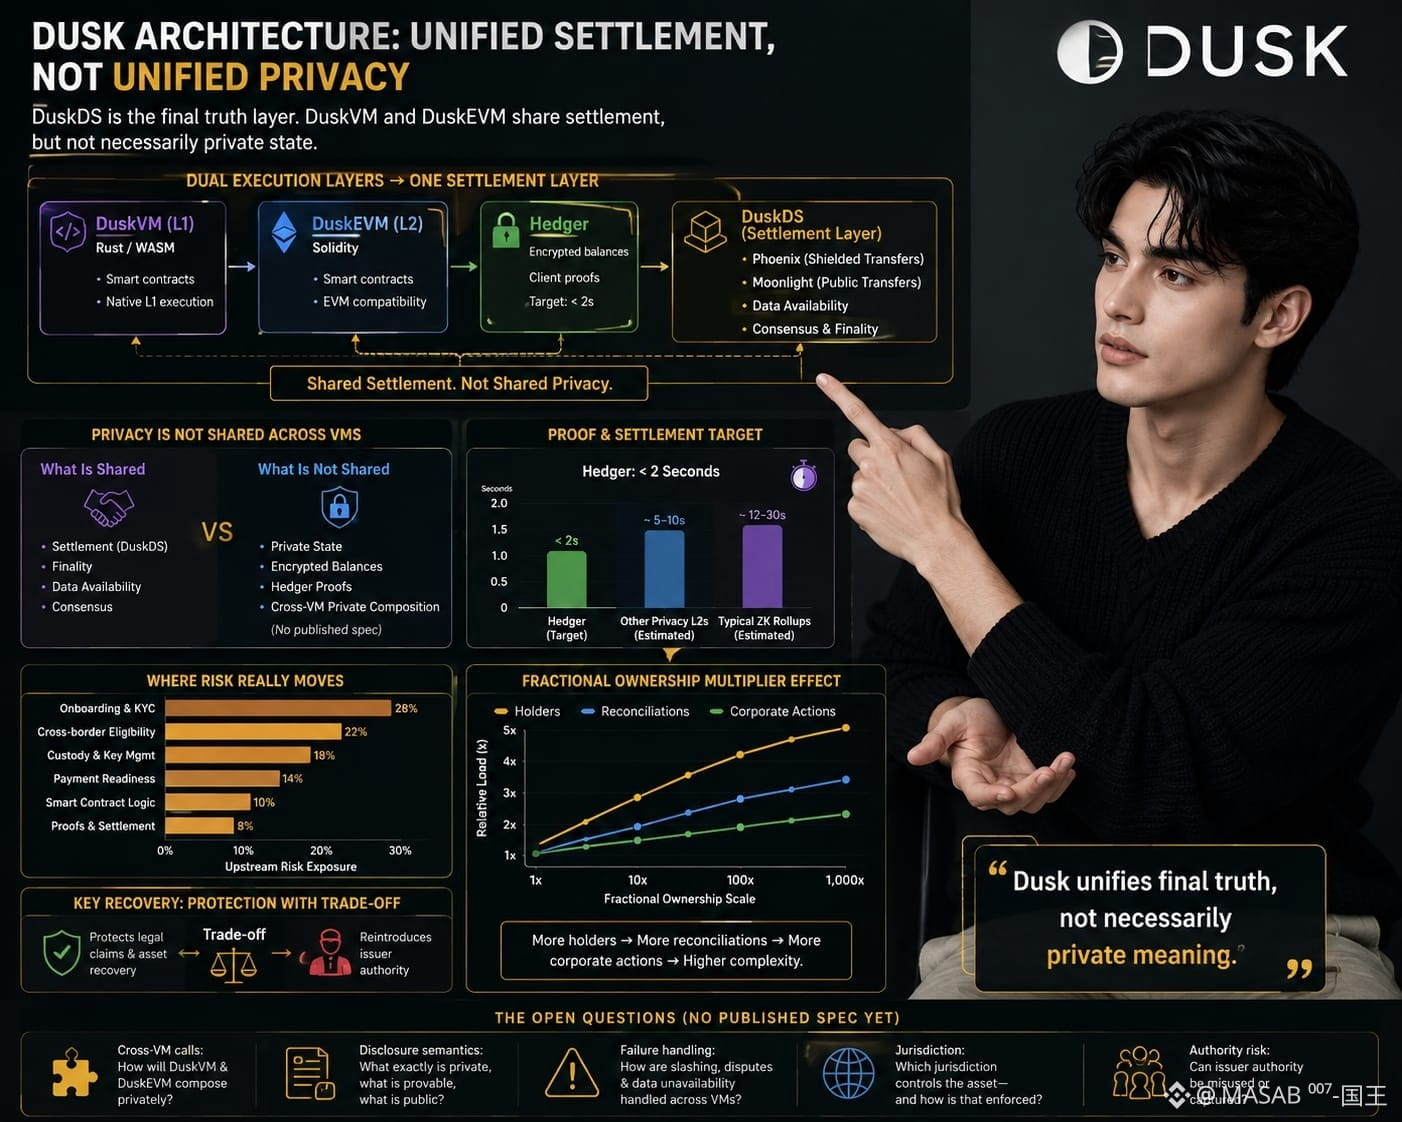
Die Diagramme waren flach, also öffnete ich Dusk’s Architektur-Notizen erneut. Ich sah immer wieder „privacy“, als würden DuskDS, DuskVM und DuskEVM einen einzigen vertraulichen Zustand teilen.
DuskVM läuft mit Rust/WASM auf L1; DuskEVM läuft mit Solidity, wobei Hedger verschlüsselte Salden und Client-Nachweise ergänzt, die auf unter zwei Sekunden ausgelegt sind. Beide werden über DuskDS abgerechnet—Phoenix liefert abgeschirmte Überweisungen, Moonlight öffentliche—zusammen mit Datenverfügbarkeit, Konsens und Finalität. Doch geteilte Abrechnung bedeutet nicht geteilte Privatsphäre: Ich fand keine veröffentlichte Spezifikation, die zeigt, dass ein DuskVM-Vertrag vertraulich einen Hedger-Zustand zusammensetzt.
Dusk vereint die finale Wahrheit, nicht unbedingt die private Bedeutung.
Für RWAs benötigen Institutionen vertrauliche Positionen und nachweisbares Eigentum; das Verbergen eines Retail-Saldos ist nicht das Verbergen eines Geschäfts-Workflows. Schnellere Nachweise und Abrechnung können das Risiko weiter nach oben in Richtung Onboarding, grenzüberschreitende Berechtigung, Verwahrung und Zahlungsbereitschaft verlagern. Entwickler müssen weiterhin Solidity, vertraulichen Zustand und Compliance-Logik zusammenführen.
Bruchteilseigentum vervielfacht Inhaber, Abstimmung und Corporate Actions. Die Wiederherstellungsfunktionen verlorener Schlüssel schützen zwar rechtliche Ansprüche, führen aber erneut die Autorität des Emittenten ein. Kryptografie kann nicht entscheiden, welche Jurisdiktion das Asset kontrolliert—oder ob diese Autorität klug handelt.
Das ist nicht einzigartig für Dusk. Solange Cross-VM-Calls, Offenlegungssemantiken und Fehlerbehandlung nicht dokumentiert sind, überholt „vereinte Privatsphäre“ die veröffentlichte Zusicherung. Die Diagramme bleiben flach; der Ausdruck nicht.
@Dusk $DUSK #dusk