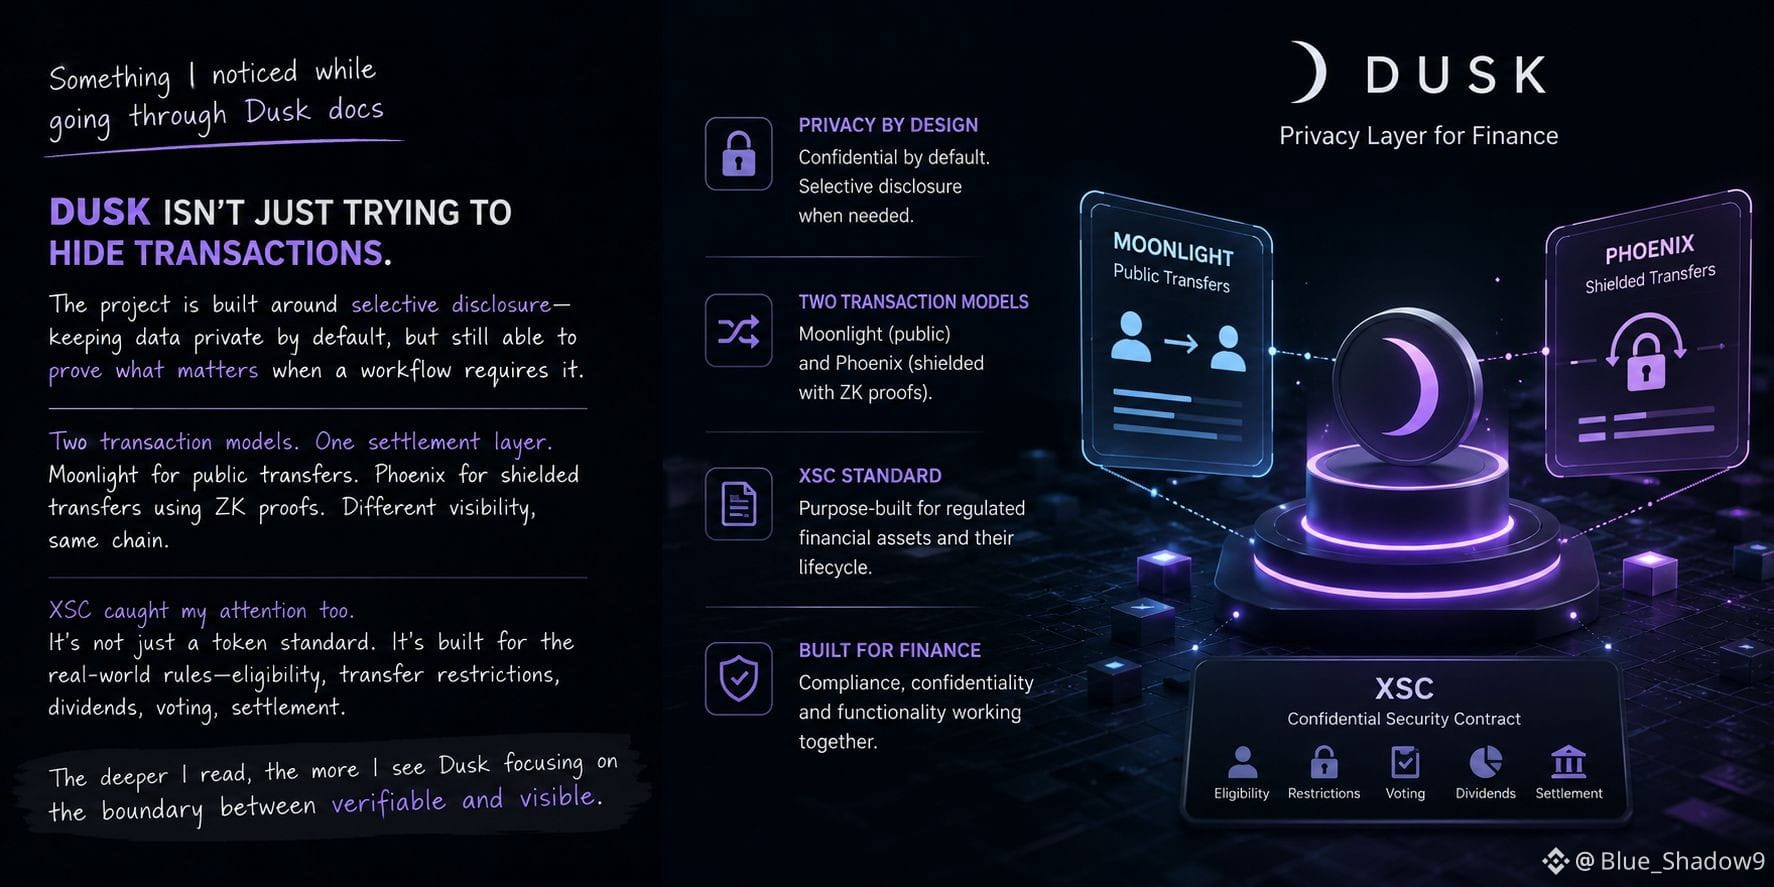

Ich bin beim Lesen durch Dusk-Dokumente immer wieder auf einen Punkt zurückgekommen: Privatsphäre bedeutet hier nicht, dass alles unsichtbar gemacht werden muss.
Mich hat die Idee der selektiven Offenlegung besonders angesprochen.
Man kann Informationen privat halten, während man dennoch etwas Bestimmtes nachweisen kann, wenn es tatsächlich verifiziert werden muss. Das fühlt sich viel näher an dem an, wie Finanzsysteme in der realen Welt funktionieren.
Je mehr ich mir die Architektur angesehen habe, desto mehr habe ich mich gefragt, ob dies eigentlich das schwierigere Problem ist, das Dusk überhaupt lösen will.
Nicht „Wie verstecken wir Transaktionen?“
Sondern: „Wie halten wir sensible Informationen privat, ohne das gesamte System unmöglich zu verifizieren?“
Ich habe darauf noch keine klare Antwort. Ich fand die Unterscheidung nur interessanter als die übliche Privacy-Chain-Erzählung.
$DUSK @Dusk
#dusk