#dusk $DUSK @Dusk
Ich suchte nach dem Mechanismus hinter „selektiver Offenlegung“ – ein Begriff, den jede Privacy-Kette verwendet, den aber nur wenige wirklich präzise definieren. Die meisten Systeme behandeln Offenlegung als binär: Entweder wird alles gegenüber einem Regulator offengelegt oder gar nichts.
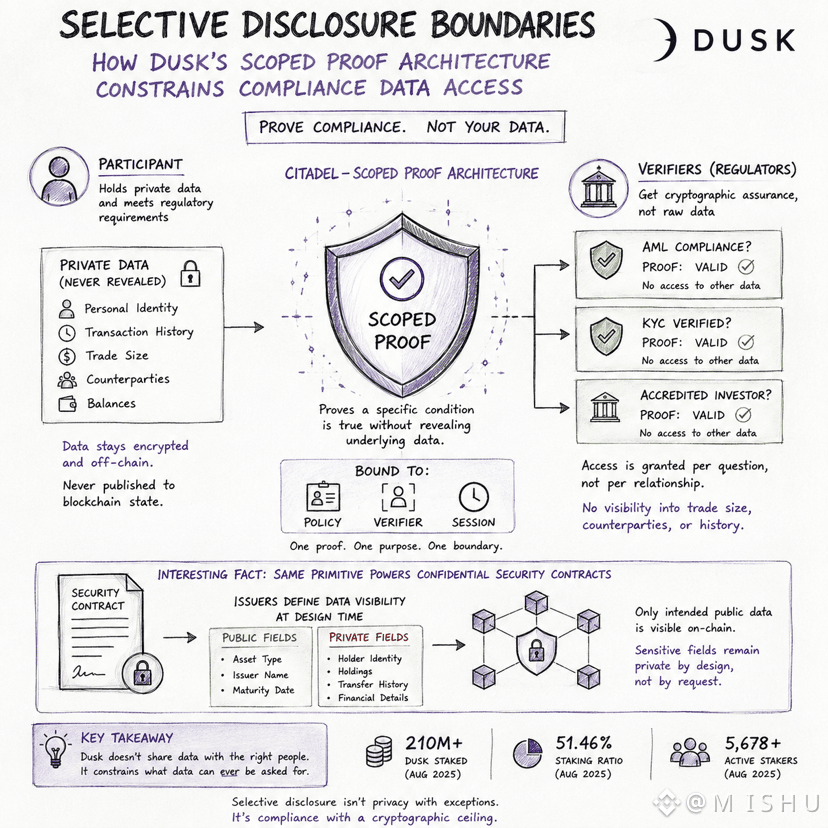
Dusk’s Modell ist enger gefasst. Teilnehmende weisen nach, dass sie die Anforderungen von AML/KYC erfüllen, ohne die persönlichen oder transaktionalen Daten unterhalb des Nachweises offenzulegen. Die Offenlegung lautet nicht „Hier sind meine Daten.“ Sie lautet „Hier ist der Nachweis, dass diese Bedingung gilt“ – auf eine einzelne Compliance-Frage beschränkt und sonst nichts.
Der Zugang wird pro Frage gewährt, nicht pro Beziehung. Ein Regulator, der den AML-Status prüft, erhält dadurch nicht automatisch Einblick in die Handelsgröße, Gegenparteien oder die Transaktionshistorie.
Spannend ist, dass sich dasselbe Prinzip auch auf vertrauliche Sicherheitsverträge übertragen lässt: Dort definieren Emittenten, welche Felder öffentlich sind und welche privat bleiben, bevor der Vermögenswert überhaupt erst gestartet wird.
Wenn ein Nachweis nur die Frage beantworten kann, für die er entworfen wurde, ist dann selektive Offenlegung wirklich Privatsphäre mit Ausnahmen – oder eher Compliance mit einer kryptografischen Obergrenze dessen, was jemals bekannt sein kann?