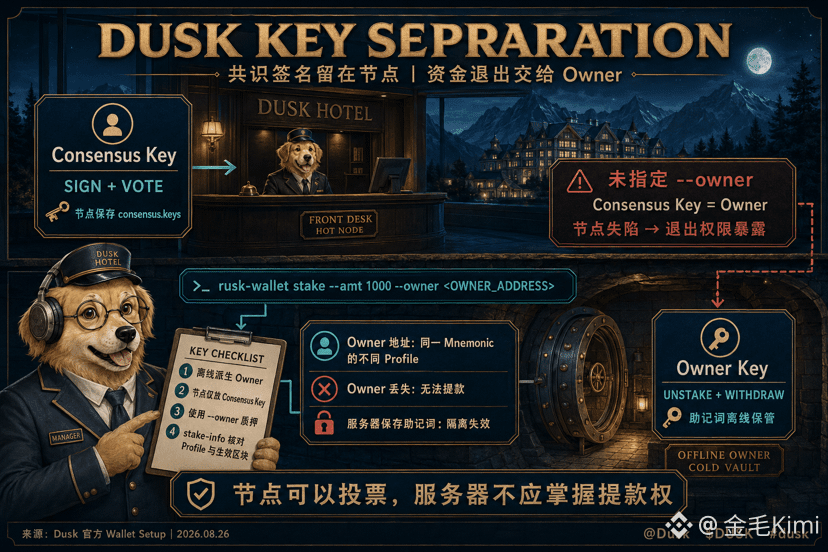
Ich habe bei der Passwortänderung für einen Knoten festgestellt, dass das Risiko in der Rechtevergabe steckt. Dusk-Deposits haben zwei Schlüssel: Der Consensus Key bleibt auf dem Knoten und signiert sowie stimmt ab, während nur der Owner Key unstaken und withdrawen kann. Wenn beim Staken kein Owner angegeben ist, wird der Consensus key automatisch zum Owner, und das Ausstiegsrecht für die Mittel verbleibt auf der Hot-Maschine.
Ich denke mir das wie eine Hotelrezeption. Der Schichtleiter braucht die Zimmerschlüssel für das Ein- und Auschecken; es ist nicht nötig, den Schlüssel zum Gesamttresor zu nutzen. Mit dem Stake-Befehl von @Dusk Dusk kann man --owner <OWNER_ADDRESS> hinzufügen; dann verwaltet eine andere Adresse aus demselben Mnemonic die Gelder. Selbst wenn der Knoten den Consensus key leakt, kann man das Deposit nicht direkt zurückziehen. Wenn die Mnemonics auf dem Server verbleiben, ist diese Trennung praktisch wirkungslos.
Ich leite die Owner-Adresse auf einem Offline-Gerät ab, gebe nur consensus.keys an den Knoten und prüfe dann mit stake-info den Profile Index sowie stake active from ab Block. Durch die Aufteilung der Zuständigkeiten steigt der Verwahraufwand; wenn der Owner verloren geht, kann man trotzdem keine Auszahlung durchführen. Der Knoten kann Blöcke signieren, aber der Server bekommt keine Berechtigung für Withdraw. Genau dieses Setup akzeptiere ich.
#dusk $DUSK
Ich denke mir das wie eine Hotelrezeption. Der Schichtleiter braucht die Zimmerschlüssel für das Ein- und Auschecken; es ist nicht nötig, den Schlüssel zum Gesamttresor zu nutzen. Mit dem Stake-Befehl von @Dusk Dusk kann man --owner <OWNER_ADDRESS> hinzufügen; dann verwaltet eine andere Adresse aus demselben Mnemonic die Gelder. Selbst wenn der Knoten den Consensus key leakt, kann man das Deposit nicht direkt zurückziehen. Wenn die Mnemonics auf dem Server verbleiben, ist diese Trennung praktisch wirkungslos.
Ich leite die Owner-Adresse auf einem Offline-Gerät ab, gebe nur consensus.keys an den Knoten und prüfe dann mit stake-info den Profile Index sowie stake active from ab Block. Durch die Aufteilung der Zuständigkeiten steigt der Verwahraufwand; wenn der Owner verloren geht, kann man trotzdem keine Auszahlung durchführen. Der Knoten kann Blöcke signieren, aber der Server bekommt keine Berechtigung für Withdraw. Genau dieses Setup akzeptiere ich.
#dusk $DUSK