Ich spreche mit einem Freund, der sich mit Compliance auskennt, über DUSK. Seine erste Reaktion: „Den Begriff zu benutzen ist zu akademisch – als hätte man ihn einem Paper herausgepickt.“ Ich habe ihm ein paar Beispiele genannt, und er hat sofort umgeswitcht: „Ist das nicht genau das, was ich jeden Tag im Job mache?“
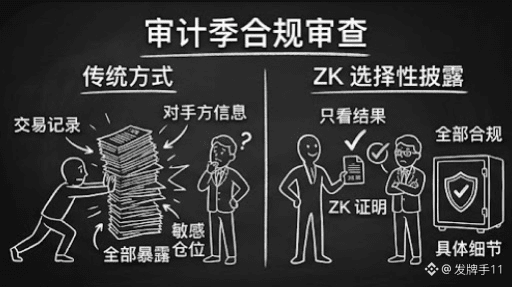
Lass uns zuerst über Compliance-Prüfungen sprechen. In der jeweiligen Audit-Saison müssen Institutionen gegenüber den Prüfern nachweisen, dass alle Transaktionen zwischen geeigneten Investoren stattfinden. Der alte Weg: Transaktionsaufzeichnungen gesammelt an die Prüfer schicken – sensible Positionen und Informationen über die Gegenparteien sind dabei komplett offengelegt. Mit selektivem ZK-Disclosure bekommt der Prüfer nur einen Nachweis: Die Transaktionen sind regelkonform, aber die konkreten Details sind nicht einsehbar. Man sieht nur, was man sehen soll, und bekommt nicht mehr als eine Seite extra zu Gesicht.
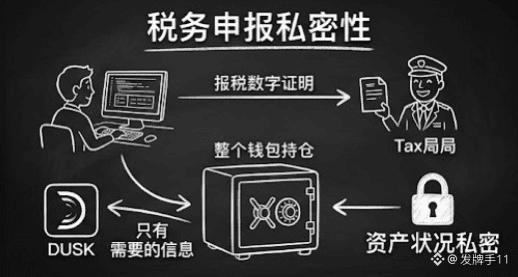
Dann die Steuererklärung. Beim Einreichen der Steuererklärung musst du dem Finanzamt beweisen, wie hoch die Erträge sind – aber niemand ist bereit, zusätzlich die vollständige Portfolio-Struktur des gesamten Wallets mit abzugeben. Selektives Disclosure bedeutet, dass du nur die Tatsachen zeigst, die für die Steuererklärung nötig sind; der Rest der Vermögenslage bleibt privat.
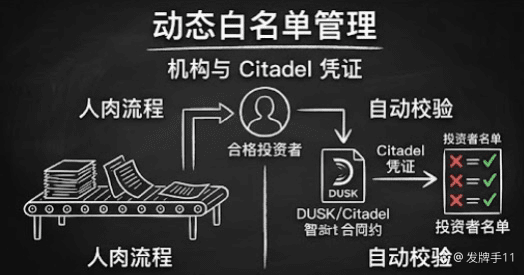
Außerdem das Whitelist-Management. Die Qualifikation von Investoren ist dynamisch. Institutionen müssen in regelmäßigen Abständen erneut Unterlagen einsammeln und die Liste aktualisieren. Sobald man Citadel-Zertifikate nutzt, prüft der Vertrag in Echtzeit, ob die Berechtigung noch gültig ist – aus dem manuellen Listenpflegen wird ein automatischer Abgleich.
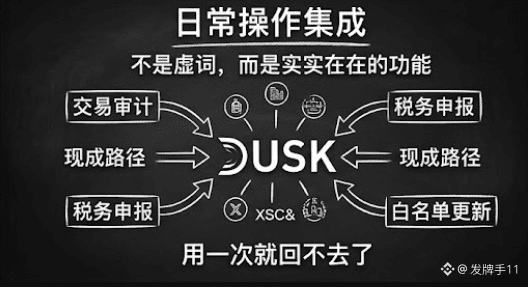
Siehst du: Das sind keine bahnbrechenden Konzepte, sondern genau die täglichen Wiederholungsaufgaben von Institutionen und Nutzern. Die Frequenz ist so hoch, dass sie niemand als Innovation betrachtet. Das Starke an DUSK ist, dass selektives Disclosure nicht nur als schick klingender Begriff in einem Whitepaper versteckt ist, sondern als echte Funktionsmodule in Citadel und XSC umgesetzt wurde: Für jede dieser alltäglichen Bedienungen gibt es einen fertigen Pfad. Du nutzt es einmal – und kommst nicht mehr zurück.
Kurz gesagt: Ob Datenschutztechnologie auch in die Praxis passt, hängt davon ab, ob sie „am Boden“ ankommt. Ich werde weiter die tatsächlichen Nutzungsdaten aus diesen Alltagsszenarien beobachten. Welches Szenario, glaubt ihr, wird zuerst den Bedarf nach Skalierung in großem Umfang auslösen?#dusk $DUSK @Dusk
Lass uns zuerst über Compliance-Prüfungen sprechen. In der jeweiligen Audit-Saison müssen Institutionen gegenüber den Prüfern nachweisen, dass alle Transaktionen zwischen geeigneten Investoren stattfinden. Der alte Weg: Transaktionsaufzeichnungen gesammelt an die Prüfer schicken – sensible Positionen und Informationen über die Gegenparteien sind dabei komplett offengelegt. Mit selektivem ZK-Disclosure bekommt der Prüfer nur einen Nachweis: Die Transaktionen sind regelkonform, aber die konkreten Details sind nicht einsehbar. Man sieht nur, was man sehen soll, und bekommt nicht mehr als eine Seite extra zu Gesicht.
Dann die Steuererklärung. Beim Einreichen der Steuererklärung musst du dem Finanzamt beweisen, wie hoch die Erträge sind – aber niemand ist bereit, zusätzlich die vollständige Portfolio-Struktur des gesamten Wallets mit abzugeben. Selektives Disclosure bedeutet, dass du nur die Tatsachen zeigst, die für die Steuererklärung nötig sind; der Rest der Vermögenslage bleibt privat.
Außerdem das Whitelist-Management. Die Qualifikation von Investoren ist dynamisch. Institutionen müssen in regelmäßigen Abständen erneut Unterlagen einsammeln und die Liste aktualisieren. Sobald man Citadel-Zertifikate nutzt, prüft der Vertrag in Echtzeit, ob die Berechtigung noch gültig ist – aus dem manuellen Listenpflegen wird ein automatischer Abgleich.
Siehst du: Das sind keine bahnbrechenden Konzepte, sondern genau die täglichen Wiederholungsaufgaben von Institutionen und Nutzern. Die Frequenz ist so hoch, dass sie niemand als Innovation betrachtet. Das Starke an DUSK ist, dass selektives Disclosure nicht nur als schick klingender Begriff in einem Whitepaper versteckt ist, sondern als echte Funktionsmodule in Citadel und XSC umgesetzt wurde: Für jede dieser alltäglichen Bedienungen gibt es einen fertigen Pfad. Du nutzt es einmal – und kommst nicht mehr zurück.
Kurz gesagt: Ob Datenschutztechnologie auch in die Praxis passt, hängt davon ab, ob sie „am Boden“ ankommt. Ich werde weiter die tatsächlichen Nutzungsdaten aus diesen Alltagsszenarien beobachten. Welches Szenario, glaubt ihr, wird zuerst den Bedarf nach Skalierung in großem Umfang auslösen?#dusk $DUSK @Dusk