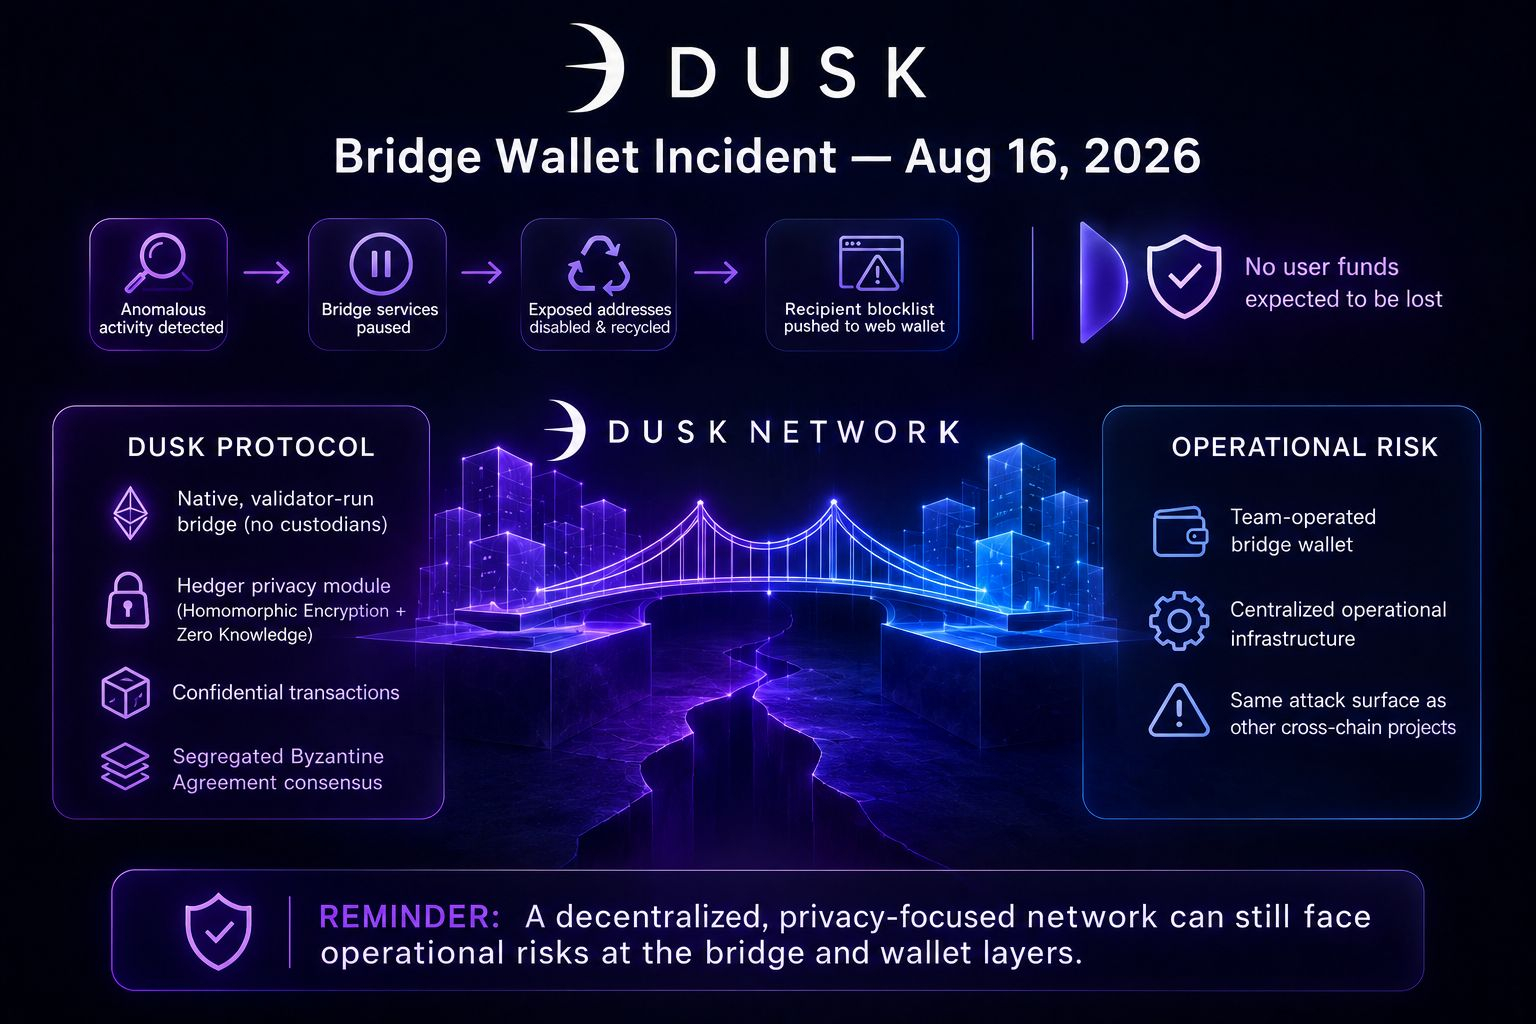
Am 16. August 2026 haben die Überwachungssysteme von Dusk Network ein ungewöhnliches Verhalten erkannt, das mit einer Wallet zusammenhing, die das Team selbst für Bridge-Operationen verwaltete. Die Bridge-Dienste wurden pausiert, eine Charge offengelegter Adressen deaktiviert und recycelt und eine Empfänger-Blockliste in die Web-Wallet eingespielt, damit sie Nutzer künftig warnen kann, bevor eine Übertragung eine bekannte gefährliche oder markierte Zieladresse erreicht. Das Team sagt, in dem Zeitfenster seien nur wenige Transaktionen erfolgt, koordiniert schnell mit Binance, sobald ein Teil des Ablaufs die Börse berührt habe, und dass keine Nutzerfonds verloren gehen sollen. Ich habe keinen Grund, diesem Account zu misstrauen, und DuskDS selbst war auf Protokollebene nicht betroffen.
Hier ist der Teil, der es wert ist, genauer betrachtet zu werden. Der gesamte Pitch von Dusk Network basiert auf Worten wie trustless und dezentralisiert, und in der eigenen Dokumentation wird die neuere DuskEVM-Bridge als nativ beschrieben: von Validatoren betrieben, ohne externe Custodians. Diese neuere Bridge sitzt unterhalb des kommenden DuskEVM-Mainnets, derselben Ebene, die letztlich dazu gedacht ist, vertrauliche Transaktionen durch Hedger zu tragen – sein Datenschutzmodul, das auf Homomorpher Verschlüsselung und Zero-Knowledge-Proofs basiert. Der August-Vorfall ereignete sich dort nicht. Er passierte in einer älteren, vom Team betriebenen Wallet, die für Cross-Chain-Bridge-Operationen genutzt wurde – also eine Art betriebliche Infrastruktur, die neben dem Protokoll existiert, statt innerhalb seiner Konsensregeln. Diese Unterscheidung ist real, aber sie ist auch die exakte Nahtstelle, an der bei Projekten, die sich andernorts ansonsten auf Dezentralisierung vermarkten, tendenziell zentrales Risiko sitzt.
Ich glaube nicht, dass dieser Vorfall Phoenix’ Sicherheitsbeweise oder das darunterliegende Konsensprotokoll „Segregated Byzantine Agreement“ unter der Chain untergräbt. Aber es ist eine klare Erinnerung daran, dass ein datenschutzorientiertes, compliance-ausgerichtetes Netzwerk weiterhin dieselbe Angriffsfläche im Betrieb trägt wie jedes Projekt, das Vermögenswerte über mehrere Chains hinweg bewegt – und diese Angriffsfläche verdient eine Prüfung, unabhängig davon, wie „luftdicht“ die Kryptografie ist.
@Dusk #dusk $DUSK
Hier ist der Teil, der es wert ist, genauer betrachtet zu werden. Der gesamte Pitch von Dusk Network basiert auf Worten wie trustless und dezentralisiert, und in der eigenen Dokumentation wird die neuere DuskEVM-Bridge als nativ beschrieben: von Validatoren betrieben, ohne externe Custodians. Diese neuere Bridge sitzt unterhalb des kommenden DuskEVM-Mainnets, derselben Ebene, die letztlich dazu gedacht ist, vertrauliche Transaktionen durch Hedger zu tragen – sein Datenschutzmodul, das auf Homomorpher Verschlüsselung und Zero-Knowledge-Proofs basiert. Der August-Vorfall ereignete sich dort nicht. Er passierte in einer älteren, vom Team betriebenen Wallet, die für Cross-Chain-Bridge-Operationen genutzt wurde – also eine Art betriebliche Infrastruktur, die neben dem Protokoll existiert, statt innerhalb seiner Konsensregeln. Diese Unterscheidung ist real, aber sie ist auch die exakte Nahtstelle, an der bei Projekten, die sich andernorts ansonsten auf Dezentralisierung vermarkten, tendenziell zentrales Risiko sitzt.
Ich glaube nicht, dass dieser Vorfall Phoenix’ Sicherheitsbeweise oder das darunterliegende Konsensprotokoll „Segregated Byzantine Agreement“ unter der Chain untergräbt. Aber es ist eine klare Erinnerung daran, dass ein datenschutzorientiertes, compliance-ausgerichtetes Netzwerk weiterhin dieselbe Angriffsfläche im Betrieb trägt wie jedes Projekt, das Vermögenswerte über mehrere Chains hinweg bewegt – und diese Angriffsfläche verdient eine Prüfung, unabhängig davon, wie „luftdicht“ die Kryptografie ist.
@Dusk #dusk $DUSK