#dusk $DUSK @Dusk
Ich las die Incident-Mitteilung zu Dusk’s Brücken-Vorfall und erwartete das übliche Crypto-Hack-Template: Panik, vage Beruhigungen, Schweigen. Stattdessen war die Formulierung merkwürdig konkret darüber, was nicht kaputtgegangen ist.
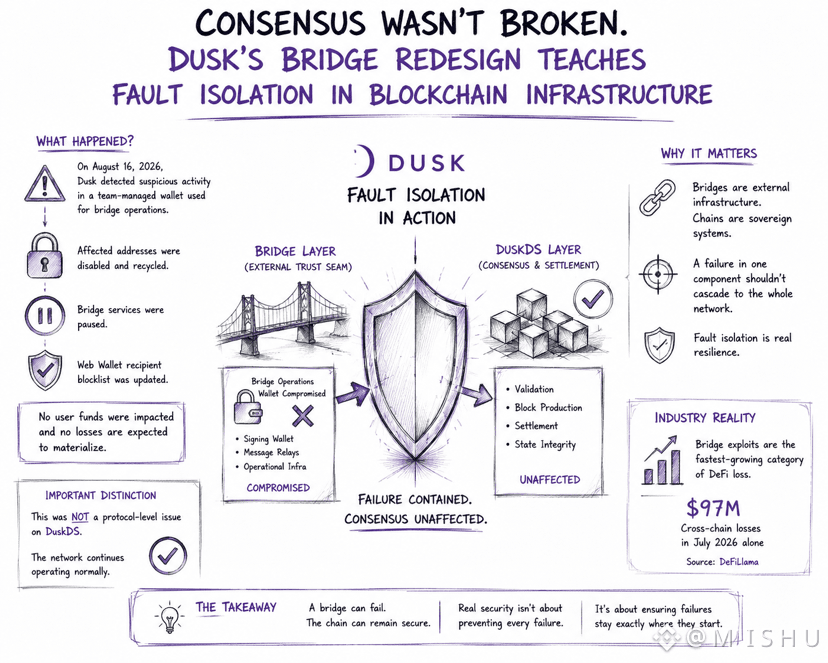
Am 16. August 2026 erkannte das Team verdächtige Aktivitäten im Zusammenhang mit einer von einem Team verwalteten Wallet, die bei Brücken-Operationen genutzt wird. Sie deaktivierten und recycelten die betroffenen Adressen, pausierten die Brückendienste und fügten eine Empfänger-Blockliste für Web Wallets hinzu. Auf Basis aller verfügbaren Informationen wurden keine Nutzerfonds beeinträchtigt, und es werden keine Verluste erwartet, die sich materialisieren.
Die entscheidende Stelle lautet: Das war kein Protokoll-Level-Problem in DuskDS, und das Netzwerk läuft weiterhin normal. Konsens, Abwicklung, die Basisschicht – unberührt. Der Ausfall war vollständig auf eine operative Wallet an der Brücken-Grenze begrenzt.
Das ist Fehlerisolierung, wie sie vorgesehen ist, nicht Glück. Eine Brücke ist eine externe Vertrauensnaht, die an eine Chain geschraubt ist; dass DuskDS die Blöcke die ganze Zeit korrekt validiert, ist der tatsächliche Beweis, dass die Isolation gehalten hat.
Also.. Bridge-Exploits sind in diesem Jahr die am schnellsten wachsende Kategorie von DeFi-Verlusten: Allein im Juli summierten sich die Verluste aus Cross-Chain-Vorfällen branchenweit auf 97 Mio. USD, und die wiederkehrende Ursache ist nicht gebrochene Kryptografie, sondern gebrochene Vertrauensannahmen: ein kompromittierter Signer, eine gefälschte Nachricht, ein umgangener Timelock.
Wenn die Basisschicht unberührt bleiben kann, während die Brücke scheitert – sollte „ist die Chain sicher“ und „ist die Brücke sicher“ jemals als dieselbe Frage gestellt werden?