#dusk $DUSK @Dusk
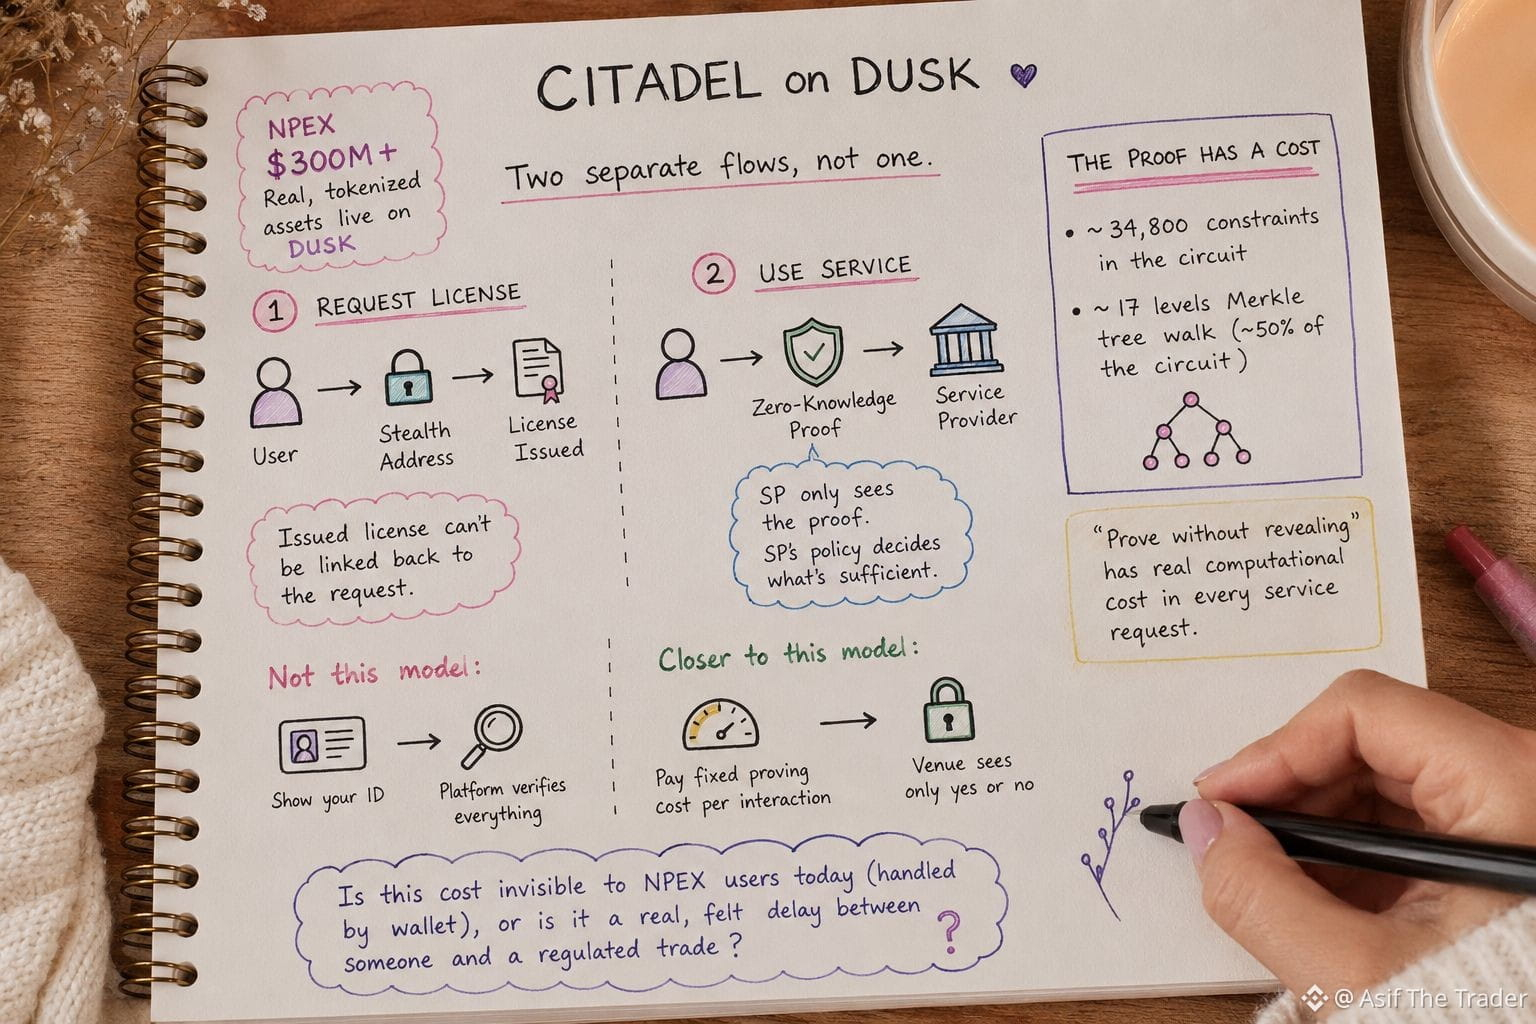
Ich bin zurück in die Citadel-Dokumentation gegangen, nachdem ich bemerkt hatte, dass NPEX bereits über $300 Mio. an echten, tokenisierten Assets auf Dusk live hat. Das ist kein Testnet-Beispiel mehr – also hat mich das dazu gebracht zu prüfen, ob die Datenschutzbehauptung wirklich unter einem realen, regulierten Rahmen standhält, nicht nur in einem Whitepaper-Diagramm.
Dabei stellte sich heraus: Das Protokoll besteht wirklich aus zwei getrennten Abläufen, nicht aus einem.
Erstens: Ein Nutzer fordert eine Lizenz von einem License Provider an – mithilfe einer Stealth-Adresse, sodass die ausgestellte Lizenz nicht mit der Anfrage verknüpft werden kann.
Zweitens: Wenn der Nutzer einen Service nutzen möchte, sendet er die Lizenz nicht erneut. Er sendet einen Zero-Knowledge-Beweis darüber, dass er eine gültige besitzt. Der Service Provider sieht nur diesen Beweis – und es ist die eigene Policy des SP, die festlegt, was als ausreichend gilt.
Der Teil, der mich innehalten ließ: Dieser Beweis ist nicht kostenlos. Cidadels eigener Circuit zum Nachweis des Lizenzbesitzes liegt bei ungefähr 34.800 Constraints, und etwa die Hälfte davon besteht allein darin, einen Merkle-Baum 17 Ebenen tief zu durchlaufen, um zu bestätigen, dass die Lizenz tatsächlich registriert ist.
„Beweisen, ohne etwas offenzulegen“ hat also eine echte, rechnerische Kostenkomponente, die in jede einzelne Service-Anfrage eingepreist ist – nicht nur ein Gestaltungsprinzip auf einer Folie.
Das ist ein anderes Modell als „Zeig deinen Ausweis, lass die Plattform alles verifizieren“.
Es ist eher: Einmal pro Interaktion einen festen Nachweiskosten zahlen, im Gegenzug dafür, dass der Rahmen niemals etwas anderes sieht als ein Ja oder Nein.
Was ich immer noch nicht sagen kann: Ob diese Kosten heute für einen echten NPEX-Nutzer unsichtbar sind, ob Wallets das im Hintergrund abwickeln, oder ob es eine spürbare Verzögerung gibt, die zwischen jemandem und einem regulierten Handel steht.