#dusk $DUSK @Dusk
Letzte Nacht haben ein Freund und ich unsere gemeinsamen Ausgaben aufgeteilt. Sie sagte etwas ganz Einfaches: „Alles zwischen uns bleibt transparent, aber keiner von uns erklärt dem anderen seine privaten Ausgaben.“
Dieser Satz ist mir länger nachgegangen, als er sollte.
Wir neigen dazu, Privatsphäre und Transparenz in Finanzen als Gegensätze zu behandeln – entweder ist alles sichtbar oder nichts. Wenn man genauer auf @dusk schaut, hält diese Trennung nicht so sauber stand, wie es scheint.
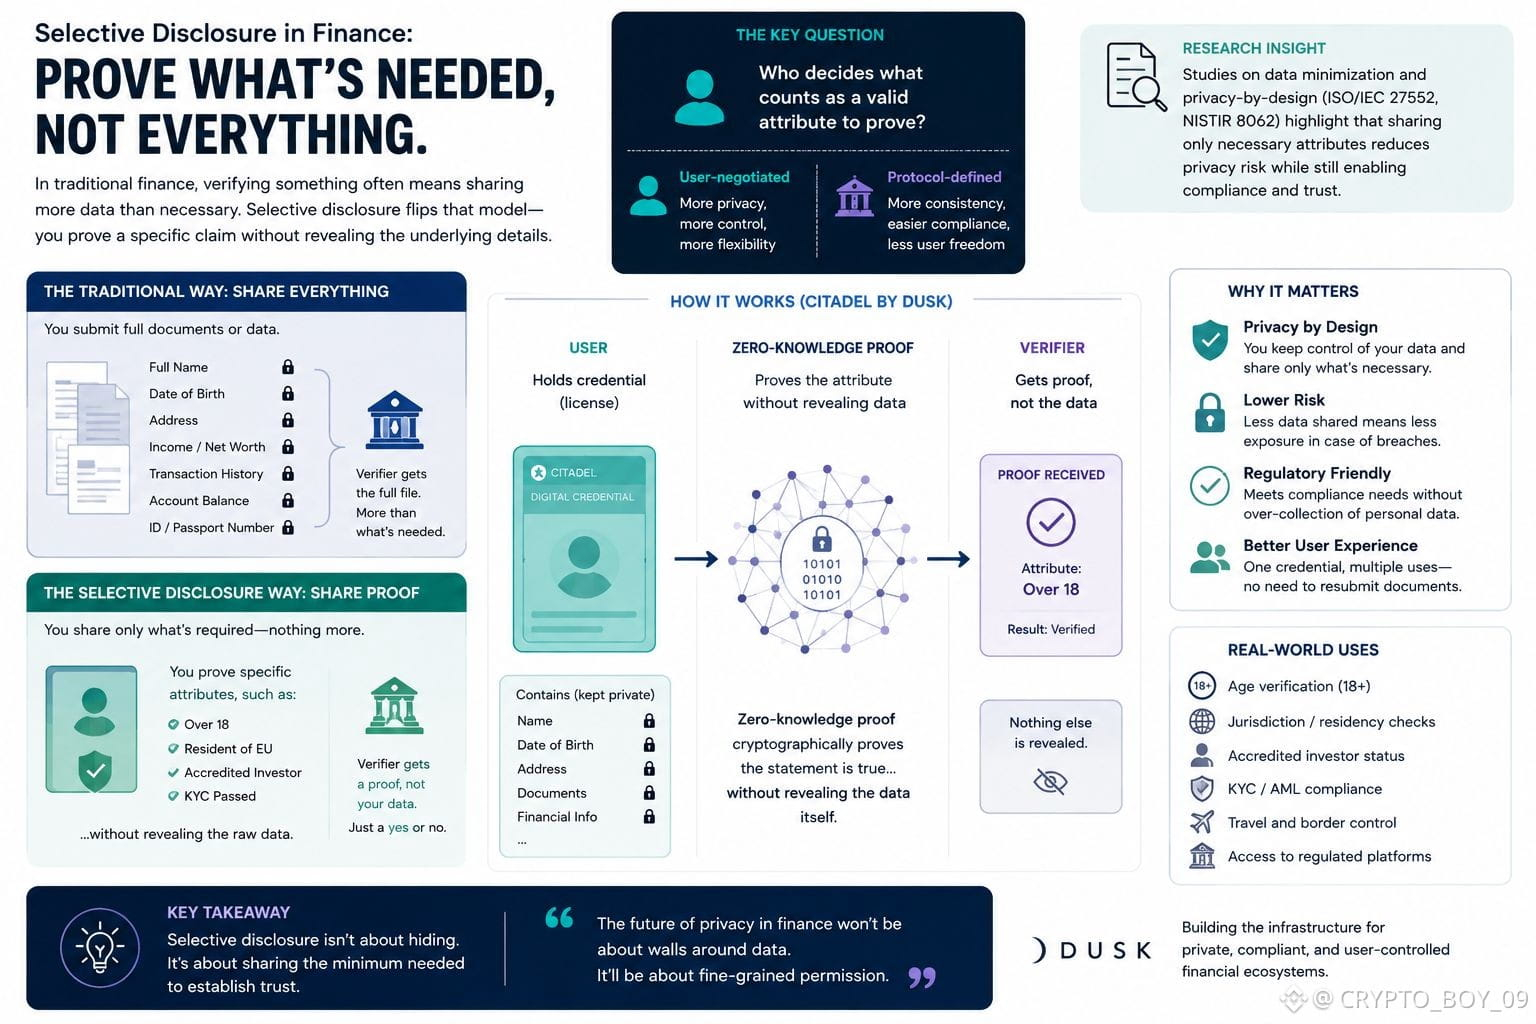
Nehmen wir Citadel, die Identitätsschicht von Dusk. Ein Nutzer fordert einmal eine Lizenz an und nutzt sie dann, um einen bestimmten Attributwert zu belegen – etwa eine Altersgrenze zu erfüllen oder unter eine bestimmte Gerichtsbarkeit zu fallen –, ohne jedes Mal die zugrunde liegenden Dokumente herauszugeben. Der Prüfer erhält einen Beweis, keine Datei.
Das ist eine andere Art von Privatsphäre als nur Kontostände zu verbergen. Es geht darum, Attribut für Attribut zu entscheiden, was tatsächlich Ihre Hände verlassen muss.
Das wirft für mich die eigentliche Frage auf: Wer definiert überhaupt, was als gültiges Attribut gilt, das man belegen darf? Wird das mit dem Nutzer ausgehandelt oder ist es festgelegt, bevor der Nutzer überhaupt eine Stimme hat?
Diese Antwort ist wichtiger als die Frage, ob Daten verborgen oder angezeigt werden. Sie entscheidet darüber, ob „selektive Offenlegung“ wirklich selektiv ist – oder nur als Erlaubnis daherkommt, die sich als etwas anderes verkleidet.
$TUT $CATI