#dusk $DUSK @Dusk Web-Wallet-Mitigation auf Dusk: Diese Woche wurde es schnell ausgeliefert. Ein Empfänger-Blocklist, die Überweisungen an als verdächtig markierte Adressen stoppt, noch bevor sie überhaupt eingereicht werden. Lies die Incident-Notiz, dann setzt dich kurz damit auseinander.
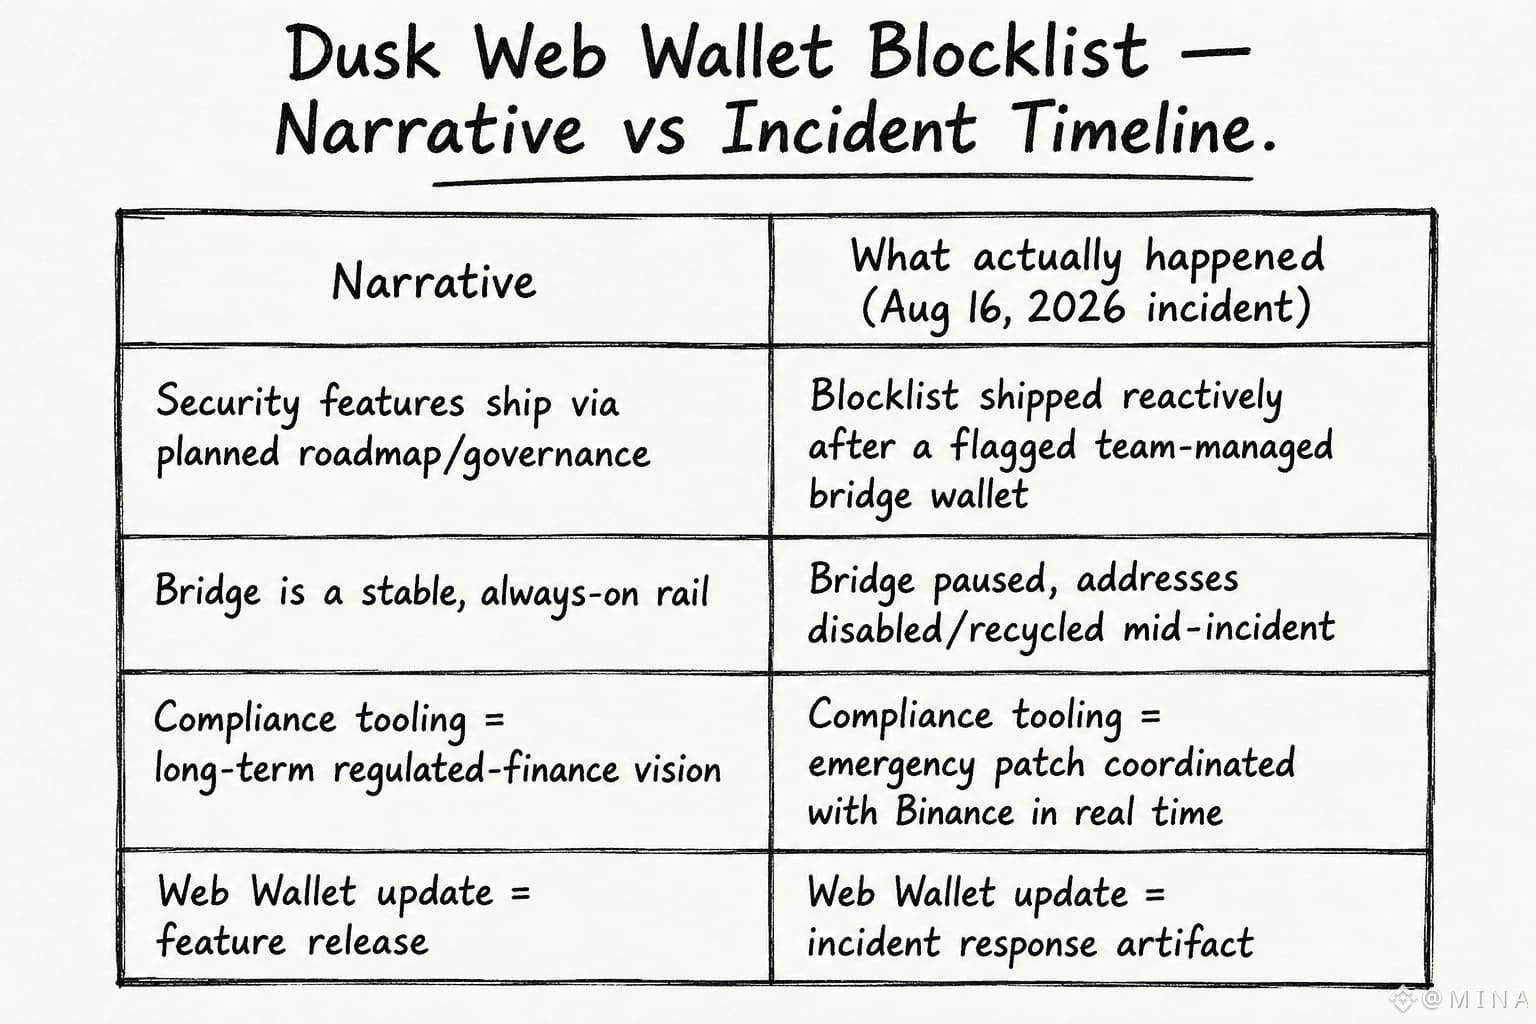
Das war kein Protokoll-Upgrade und kein Governance-Votum. Es kam aus einem laufenden Incident: Ein Team, dessen Bridge-Wallet betroffen war, wurde als verdächtig markiert, Adressen wurden recycelt, die Bridge wurde pausiert – und innerhalb weniger Tage wurde die Blocklist-Warnung an das Web-Wallet verschickt. Hmm… das ist das Gegenteil des üblichen „vorschlagen, diskutieren, Monate später ausrollen“-Zyklus. Compliance aus Notwendigkeit, nicht aus einem Roadmap-Plan. Das lässt einen erkennen, wie viel von dem Messaging im regulierten Onchain-Finanzbereich eigentlich reaktive Infrastruktur ist, die unter Druck gebaut wurde – nicht irgendeine vorab fertige Funktion, die nur auf die Einführung wartet.
Ich hatte erwartet, dahinter eine saubere Governance-Historie zu finden: einen Forenbeitrag, eine Vote-Tabelle, irgendetwas. Habe nichts gefunden. Nur ein Ops-Team, das schnell unterwegs war, nachdem Binance einen Teil des Ablaufs als betroffen markiert hatte. Das ist kein Vorwurf – nur: Es unterscheidet sich von der Erzählung der methodischen, geprüften Rollouts, die man aus der Doku bekommt.
Lässt mich fragen, wie viele andere Features in diesem Bereich eigentlich nur Incident-Narben sind, die ein Produkt-Release-Kostüm tragen.
Das war kein Protokoll-Upgrade und kein Governance-Votum. Es kam aus einem laufenden Incident: Ein Team, dessen Bridge-Wallet betroffen war, wurde als verdächtig markiert, Adressen wurden recycelt, die Bridge wurde pausiert – und innerhalb weniger Tage wurde die Blocklist-Warnung an das Web-Wallet verschickt. Hmm… das ist das Gegenteil des üblichen „vorschlagen, diskutieren, Monate später ausrollen“-Zyklus. Compliance aus Notwendigkeit, nicht aus einem Roadmap-Plan. Das lässt einen erkennen, wie viel von dem Messaging im regulierten Onchain-Finanzbereich eigentlich reaktive Infrastruktur ist, die unter Druck gebaut wurde – nicht irgendeine vorab fertige Funktion, die nur auf die Einführung wartet.
Ich hatte erwartet, dahinter eine saubere Governance-Historie zu finden: einen Forenbeitrag, eine Vote-Tabelle, irgendetwas. Habe nichts gefunden. Nur ein Ops-Team, das schnell unterwegs war, nachdem Binance einen Teil des Ablaufs als betroffen markiert hatte. Das ist kein Vorwurf – nur: Es unterscheidet sich von der Erzählung der methodischen, geprüften Rollouts, die man aus der Doku bekommt.
Lässt mich fragen, wie viele andere Features in diesem Bereich eigentlich nur Incident-Narben sind, die ein Produkt-Release-Kostüm tragen.