Über Dusk’s Citadel habe ich mir tatsächlich eine Weile Gedanken gemacht.
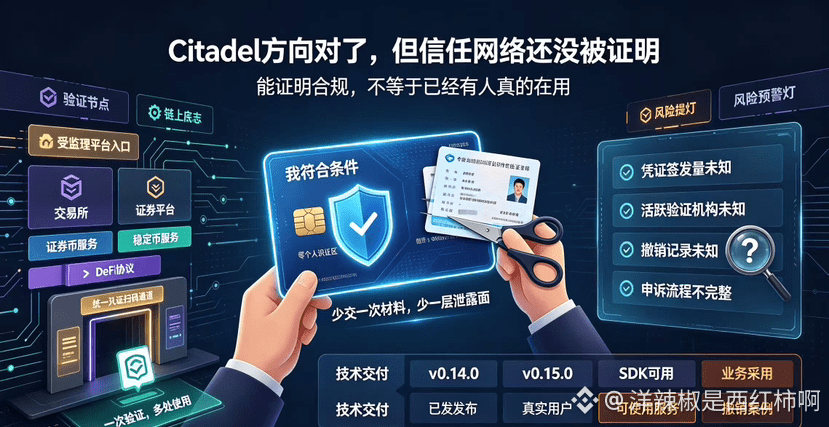
Was es vorhat, finde ich ziemlich gut: Nutzer führen einmal eine regelkonforme Prüfung durch, erhalten einen Nachweis/Zertifikat, und können danach auf unterschiedlichen Plattformen einfach belegen, dass „sie die Bedingungen erfüllen“, ohne wiederholt Personalausweis- und Adressnachweise einreichen zu müssen. Jedes Mal spart man sich eine weitere Unterlagenrunde – und damit reduziert sich auch die Angriffs-/Leckfläche um eine weitere Ebene. Aus Nutzersicht fühlt sich das wirklich deutlich angenehmer an.
In einem Announcement von Dusk aus dem Jahr 2023 heißt es, Citadel sei „veröffentlicht“ worden. Im August 2024 gab es außerdem v0.14.0, und auch 2025 gab es Updates zu v0.15.0. Betrachtet man allein die Existenz des Codes, dann wird es tatsächlich fortlaufend weiterentwickelt.
Aber eine Sache habe ich bis heute nicht klar: Vor drei Jahren veröffentlicht – wie viele Menschen nutzen es denn tatsächlich? Ich meine nicht, ob der Code existiert, sondern ob es echte Nutzer gibt, die mit Citadel-Zertifikaten in einen realen, regulierten Markt eintreten. Zahlen zur Ausstellung der Zertifikate, aktive Prüf-/Validierungsstellen, Widerrufs- und Storno-/Revoke-Logs – solche Daten findet man in den öffentlich verfügbaren Informationen nicht.
Technische Auslieferung und geschäftliche Übernahme sind zweierlei Dinge; man darf sie nicht durcheinanderbringen.
Und da ist noch etwas, das mir nicht ganz unbedenklich ist. Zero-Knowledge-Beweise können nachweisen, dass ein Zertifikat die Bedingungen erfüllt. Aber wenn die Ausstellungsstelle beim Ausstellen falsche Angaben eingetragen hat oder wenn ein Zertifikat widerrufen werden muss: Wie kann der Nutzer dagegen vorgehen/einschreiten? Werden andere Plattformen so ein Zertifikat danach überhaupt weiterhin akzeptieren? Ein Zertifikat ist plattformübergreifend nutzbar – das ist effizient. Gleichzeitig können Fehler der Ausstellungsstelle dadurch aber in mehr Orte hineingetragen und damit stärker vervielfältigt werden. Toleranz/Fehlertoleranz und der Update-/Änderungsprozess dieses Mechanismus sind für mich aktuell nicht vollständig beschrieben.
Ich sage nicht, dass Citadel keinen Wert hat. Die Trennung von „ich erfülle die Bedingungen“ und „meine vollständigen Daten“ ist tatsächlich die richtige Richtung für datenschutzkonforme Compliance. Aber wenn Paper und SDK komplett sind, heißt das nur, dass das Tool existiert – nicht, dass ein Vertrauensnetzwerk bereits tatsächlich entstanden ist.
Erst wenn Dusk die ersten Zertifikatsaussteller, die nutzbaren Services sowie Widerrufs- und Einspruchs-/Beschwerdeprotokolle offenlegt, kann ich beurteilen, ob es wirklich eine echte Schutzmauer (Burggraben) ist – oder ob es am Ende doch nur ein weiteres Protokoll ist, das nicht rund gelaufen ist. Bis dahin: erst mal ein Fragezeichen.
#dusk $DUSK @Dusk
Was es vorhat, finde ich ziemlich gut: Nutzer führen einmal eine regelkonforme Prüfung durch, erhalten einen Nachweis/Zertifikat, und können danach auf unterschiedlichen Plattformen einfach belegen, dass „sie die Bedingungen erfüllen“, ohne wiederholt Personalausweis- und Adressnachweise einreichen zu müssen. Jedes Mal spart man sich eine weitere Unterlagenrunde – und damit reduziert sich auch die Angriffs-/Leckfläche um eine weitere Ebene. Aus Nutzersicht fühlt sich das wirklich deutlich angenehmer an.
In einem Announcement von Dusk aus dem Jahr 2023 heißt es, Citadel sei „veröffentlicht“ worden. Im August 2024 gab es außerdem v0.14.0, und auch 2025 gab es Updates zu v0.15.0. Betrachtet man allein die Existenz des Codes, dann wird es tatsächlich fortlaufend weiterentwickelt.
Aber eine Sache habe ich bis heute nicht klar: Vor drei Jahren veröffentlicht – wie viele Menschen nutzen es denn tatsächlich? Ich meine nicht, ob der Code existiert, sondern ob es echte Nutzer gibt, die mit Citadel-Zertifikaten in einen realen, regulierten Markt eintreten. Zahlen zur Ausstellung der Zertifikate, aktive Prüf-/Validierungsstellen, Widerrufs- und Storno-/Revoke-Logs – solche Daten findet man in den öffentlich verfügbaren Informationen nicht.
Technische Auslieferung und geschäftliche Übernahme sind zweierlei Dinge; man darf sie nicht durcheinanderbringen.
Und da ist noch etwas, das mir nicht ganz unbedenklich ist. Zero-Knowledge-Beweise können nachweisen, dass ein Zertifikat die Bedingungen erfüllt. Aber wenn die Ausstellungsstelle beim Ausstellen falsche Angaben eingetragen hat oder wenn ein Zertifikat widerrufen werden muss: Wie kann der Nutzer dagegen vorgehen/einschreiten? Werden andere Plattformen so ein Zertifikat danach überhaupt weiterhin akzeptieren? Ein Zertifikat ist plattformübergreifend nutzbar – das ist effizient. Gleichzeitig können Fehler der Ausstellungsstelle dadurch aber in mehr Orte hineingetragen und damit stärker vervielfältigt werden. Toleranz/Fehlertoleranz und der Update-/Änderungsprozess dieses Mechanismus sind für mich aktuell nicht vollständig beschrieben.
Ich sage nicht, dass Citadel keinen Wert hat. Die Trennung von „ich erfülle die Bedingungen“ und „meine vollständigen Daten“ ist tatsächlich die richtige Richtung für datenschutzkonforme Compliance. Aber wenn Paper und SDK komplett sind, heißt das nur, dass das Tool existiert – nicht, dass ein Vertrauensnetzwerk bereits tatsächlich entstanden ist.
Erst wenn Dusk die ersten Zertifikatsaussteller, die nutzbaren Services sowie Widerrufs- und Einspruchs-/Beschwerdeprotokolle offenlegt, kann ich beurteilen, ob es wirklich eine echte Schutzmauer (Burggraben) ist – oder ob es am Ende doch nur ein weiteres Protokoll ist, das nicht rund gelaufen ist. Bis dahin: erst mal ein Fragezeichen.
#dusk $DUSK @Dusk