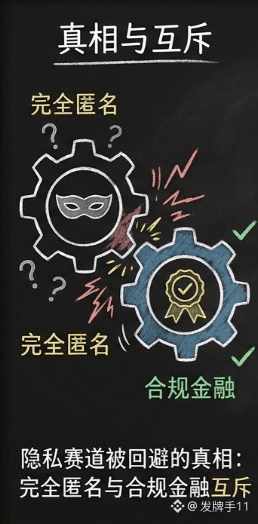
Im Bereich Datenschutz gibt es eine Wahrheit, die absichtlich umgangen wird: Vollständige Anonymität und regelkonforme Finanzen sind von Anfang an unvereinbar. Dusk spielt das nicht mehr herunter. Dusk macht nicht Anonymität, sondern überprüfbaren Datenschutz.
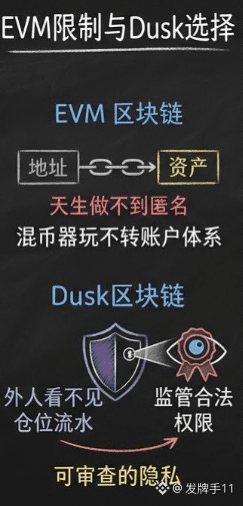
Dieser Kompromiss verdient eine genauere Erklärung. Das EVM-Kontenmodell kann von Natur aus keine vollständige Anonymität gewährleisten: Ihre Adresse und die Abbildung Ihrer Vermögenswerte sind dauerhaft vorhanden. Mit dem „Mixer“-Spiel kann man im Kontensystem schlicht nicht weit kommen. Dusk geht deshalb einen anderen Weg: Außenstehende können Ihre Positionen und Cashflows nicht sehen, aber die Aufsicht kann mit rechtmäßigen Befugnissen darauf zugreifen. Für Privatanleger klingt das vielleicht nicht so cool, aber Institutionen wollen ohnehin kein „unsichtbares“ Modell—sie wollen lediglich gegenüber bestimmten Zielgruppen verborgen bleiben. Geschäftsgeheimnisse müssen geschützt werden, zugleich müssen Compliance-Pflichten erfüllt werden. In einem Anonymitätsmodell sind das zwei unlösbare Gegensätze; in einem überprüfbaren Rahmen können beide Ziele gleichzeitig realisiert werden.
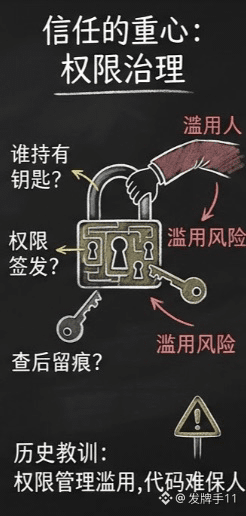
Aber ich muss auf den subtilsten Punkt in dieser Erzählung hinweisen: „Überprüfbarkeit“ bedeutet, dass im System eine Perspektive existiert, die alles durchdringt. Wem gehört der Schlüssel zu dieser Perspektive? Wer stellt die Aufsichtsrechte aus, und wird beim Prüfen eine Spur hinterlassen—das sind die Governance-Details, die tatsächlich den Kern des Vertrauens in der gesamten Architektur bilden. Code kann sicherstellen, dass Außenstehende nichts sehen, aber er kann nicht verhindern, dass Personen mit Rechten im falschen Moment ungezügelt hineinschauen. In der Geschichte sind alle Compliance-Systeme mit Hintertüren nicht daran gescheitert, dass die Kryptografie geknackt wurde, sondern daran, dass Berechtigungen missbraucht wurden.
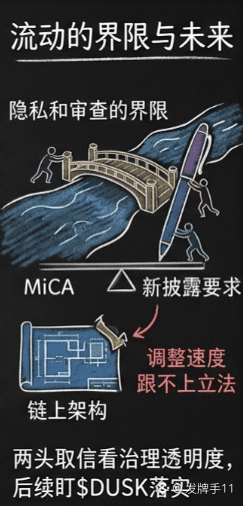
Noch tiefer liegt die Sorge: Die Regulierungsstandards selbst. Der europäische Compliance-Rahmen entwickelt sich weiter. Was heute für MiCA-Designs ausreicht, hält morgen möglicherweise neuen Offenlegungsanforderungen nicht stand. Diese Linie zwischen Datenschutz und Überprüfbarkeit ist nicht „in Stein gemeißelt“—sie wird sich mit der Politik verschieben, und die Anpassung der On-Chain-Architektur kann bei Weitem nicht mit der Geschwindigkeit der Gesetzgeber Schritt halten.
Unterm Strich lässt sich die Rechnung nachvollziehen: Anonymität aufzugeben und dafür den Markteintritt von Institutionen zu ermöglichen. Der Anonymitätsbereich hat bereits viele Vorgänger, die die Grenzen deutlich gemacht haben. Aber ob überprüfbarer Datenschutz am Ende beiden Seiten gerecht wird, hängt letztlich von der Transparenz der Berechtigungs- und Governance-Strukturen ab—nicht von der Wortwahl im Whitepaper. Im Folgenden werde ich die konkreten Umsetzungsdetails des Regulierungszugriffsmechanismus $DUSK genau im Blick behalten. Kannst du eine Datenschutzlösung akzeptieren, die eine Hintertür offenlässt? DYOR#dusk $DUSK @Dusk
Dieser Kompromiss verdient eine genauere Erklärung. Das EVM-Kontenmodell kann von Natur aus keine vollständige Anonymität gewährleisten: Ihre Adresse und die Abbildung Ihrer Vermögenswerte sind dauerhaft vorhanden. Mit dem „Mixer“-Spiel kann man im Kontensystem schlicht nicht weit kommen. Dusk geht deshalb einen anderen Weg: Außenstehende können Ihre Positionen und Cashflows nicht sehen, aber die Aufsicht kann mit rechtmäßigen Befugnissen darauf zugreifen. Für Privatanleger klingt das vielleicht nicht so cool, aber Institutionen wollen ohnehin kein „unsichtbares“ Modell—sie wollen lediglich gegenüber bestimmten Zielgruppen verborgen bleiben. Geschäftsgeheimnisse müssen geschützt werden, zugleich müssen Compliance-Pflichten erfüllt werden. In einem Anonymitätsmodell sind das zwei unlösbare Gegensätze; in einem überprüfbaren Rahmen können beide Ziele gleichzeitig realisiert werden.
Aber ich muss auf den subtilsten Punkt in dieser Erzählung hinweisen: „Überprüfbarkeit“ bedeutet, dass im System eine Perspektive existiert, die alles durchdringt. Wem gehört der Schlüssel zu dieser Perspektive? Wer stellt die Aufsichtsrechte aus, und wird beim Prüfen eine Spur hinterlassen—das sind die Governance-Details, die tatsächlich den Kern des Vertrauens in der gesamten Architektur bilden. Code kann sicherstellen, dass Außenstehende nichts sehen, aber er kann nicht verhindern, dass Personen mit Rechten im falschen Moment ungezügelt hineinschauen. In der Geschichte sind alle Compliance-Systeme mit Hintertüren nicht daran gescheitert, dass die Kryptografie geknackt wurde, sondern daran, dass Berechtigungen missbraucht wurden.
Noch tiefer liegt die Sorge: Die Regulierungsstandards selbst. Der europäische Compliance-Rahmen entwickelt sich weiter. Was heute für MiCA-Designs ausreicht, hält morgen möglicherweise neuen Offenlegungsanforderungen nicht stand. Diese Linie zwischen Datenschutz und Überprüfbarkeit ist nicht „in Stein gemeißelt“—sie wird sich mit der Politik verschieben, und die Anpassung der On-Chain-Architektur kann bei Weitem nicht mit der Geschwindigkeit der Gesetzgeber Schritt halten.
Unterm Strich lässt sich die Rechnung nachvollziehen: Anonymität aufzugeben und dafür den Markteintritt von Institutionen zu ermöglichen. Der Anonymitätsbereich hat bereits viele Vorgänger, die die Grenzen deutlich gemacht haben. Aber ob überprüfbarer Datenschutz am Ende beiden Seiten gerecht wird, hängt letztlich von der Transparenz der Berechtigungs- und Governance-Strukturen ab—nicht von der Wortwahl im Whitepaper. Im Folgenden werde ich die konkreten Umsetzungsdetails des Regulierungszugriffsmechanismus $DUSK genau im Blick behalten. Kannst du eine Datenschutzlösung akzeptieren, die eine Hintertür offenlässt? DYOR#dusk $DUSK @Dusk