#dusk $DUSK @Dusk
Ich habe mir Dusk in letzter Zeit aus einem anderen Blickwinkel angesehen.
Anstatt mit der Frage „Wie privat ist Dusk?“ zu beginnen, interessiert mich vielmehr, was tatsächlich unter dieser Datenschicht passiert.
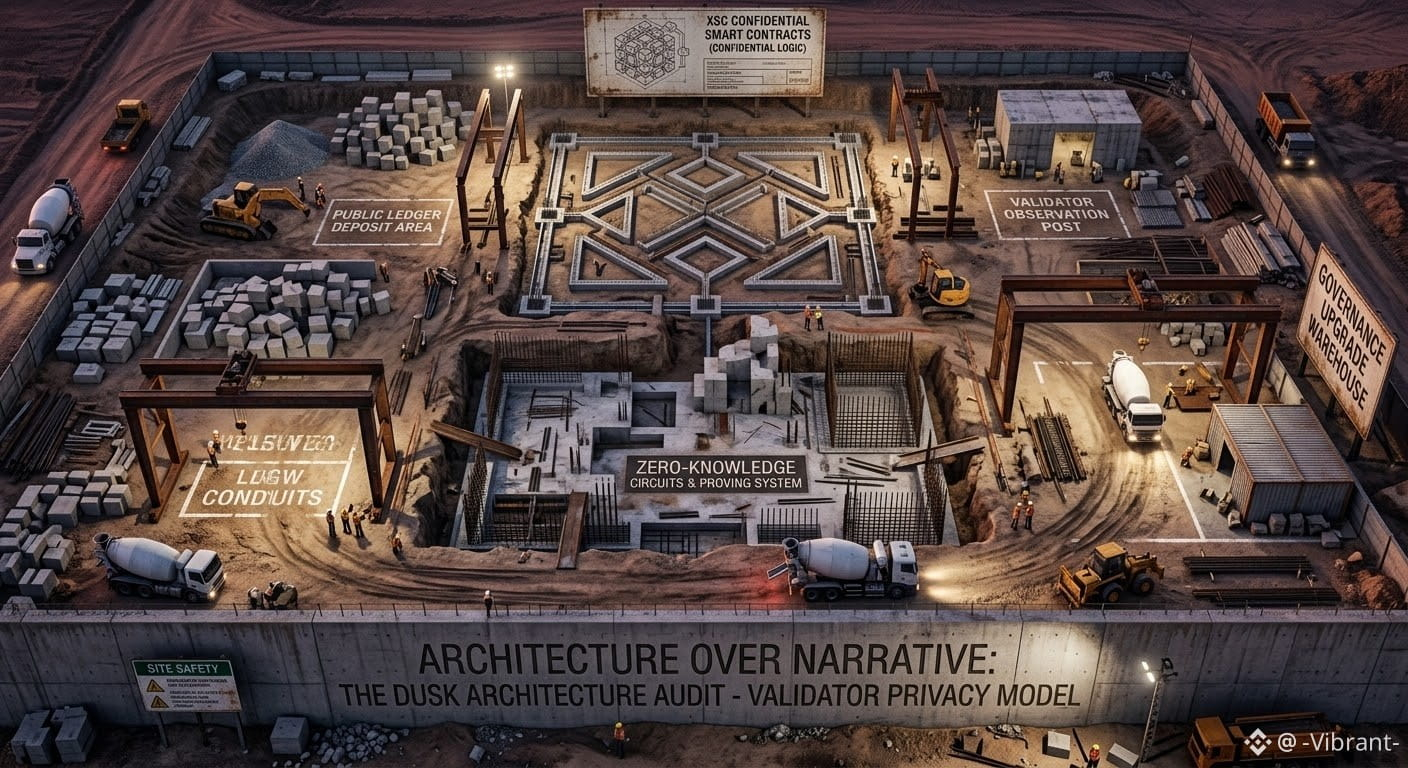
Dusk ist um finanzielle Anwendungsfälle herum aufgebaut, wobei XSC vertrauliche Smart-Contract-Logik ermöglicht. Das wirft jedoch ein deutlich schwierigeres Fragenbündel auf:
→ Was können Validatoren tatsächlich beobachten?
→ Was bleibt während der Ausführung verborgen?
→ Welche Garantien kommen aus der Kryptografie, und welche hängen von Netzwerkannahmen oder Implementierungsdetails ab?
→ Wie werden Datenschutzgarantien bewahrt, während sich das Protokoll weiterentwickelt?
Besonders spannend finde ich Governance. Ein Protokoll, das für regulierte Finanzen entwickelt wurde, kann Upgrades nicht wie einfache Feature-Releases behandeln. Änderungen an Ausführung, Privatsphäre oder Verifikation könnten direkt das Vertrauensmodell beeinflussen, auf das Anwendungen aufbauen.
Also behaupte ich nicht einfach, dass ich die Antworten schon habe, sondern gehe zuerst in die Architektur hinein.
Wenn du Dusk aus einer Security-Perspektive prüfen würdest: Welche Schicht würdest du vor allem anderen auditen?
$DUSK #dusk
Ich habe mir Dusk in letzter Zeit aus einem anderen Blickwinkel angesehen.
Anstatt mit der Frage „Wie privat ist Dusk?“ zu beginnen, interessiert mich vielmehr, was tatsächlich unter dieser Datenschicht passiert.
Dusk ist um finanzielle Anwendungsfälle herum aufgebaut, wobei XSC vertrauliche Smart-Contract-Logik ermöglicht. Das wirft jedoch ein deutlich schwierigeres Fragenbündel auf:
→ Was können Validatoren tatsächlich beobachten?
→ Was bleibt während der Ausführung verborgen?
→ Welche Garantien kommen aus der Kryptografie, und welche hängen von Netzwerkannahmen oder Implementierungsdetails ab?
→ Wie werden Datenschutzgarantien bewahrt, während sich das Protokoll weiterentwickelt?
Besonders spannend finde ich Governance. Ein Protokoll, das für regulierte Finanzen entwickelt wurde, kann Upgrades nicht wie einfache Feature-Releases behandeln. Änderungen an Ausführung, Privatsphäre oder Verifikation könnten direkt das Vertrauensmodell beeinflussen, auf das Anwendungen aufbauen.
Also behaupte ich nicht einfach, dass ich die Antworten schon habe, sondern gehe zuerst in die Architektur hinein.
Wenn du Dusk aus einer Security-Perspektive prüfen würdest: Welche Schicht würdest du vor allem anderen auditen?
$DUSK #dusk