#dusk $DUSK @Dusk Je tiefer ich in @Dusk eintauche, desto mehr habe ich das Gefühl, als würde ich dessen Datenschutzmodell aus einem falschen Blickwinkel betrachten.
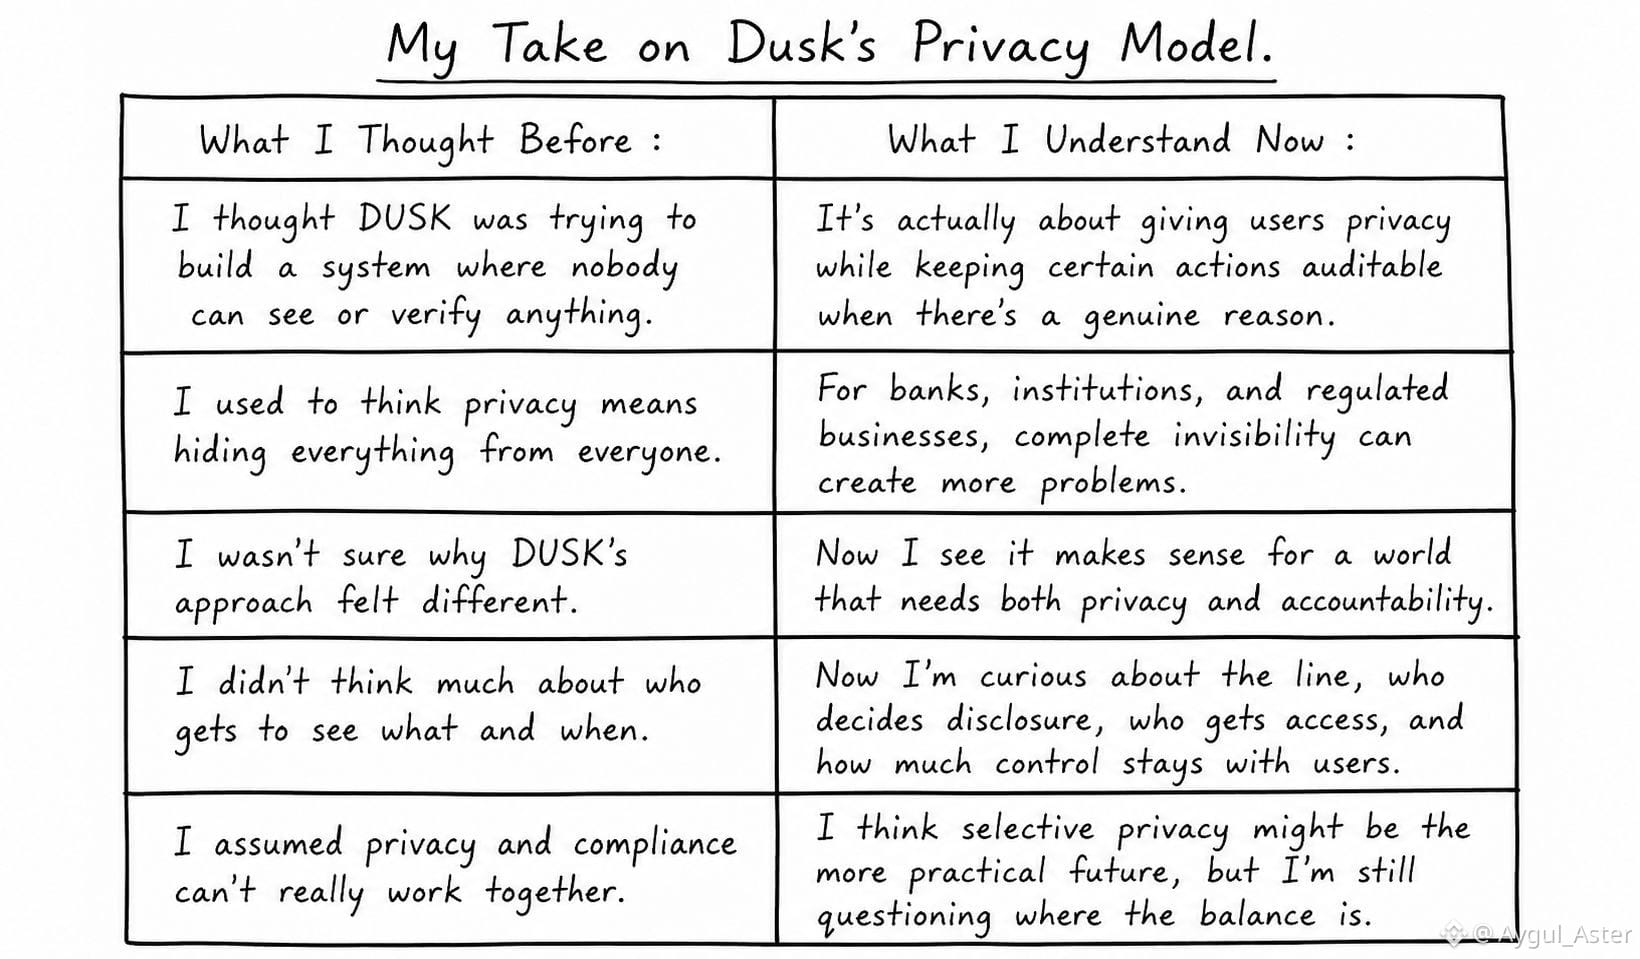
Ich habe inzwischen mehr über Hedger gelesen und darüber, wie DUSK Datenschutz angeht. Und ganz ehrlich: Meine wichtigste Erkenntnis ist, dass nicht wirklich versucht wird, ein System aufzubauen, in dem niemals irgendjemand etwas sehen oder verifizieren kann. Es wirkt eher so, als wäre das Ziel, Nutzern Privatsphäre zu geben – dabei aber bestimmte Dinge nachvollziehbar zu halten, wenn es einen echten Grund gibt, nach ihnen zu sehen.
Und das finde ich eigentlich ziemlich interessant.
Ich glaube, im Krypto-Bereich gehen wir manchmal davon aus, dass Privatsphäre bedeutet, alles vor allen zu verbergen. Aber wenn Blockchain von Banken, Institutionen und regulierten Unternehmen genutzt werden soll, könnte totale Unsichtbarkeit ganz andere Probleme verursachen. Es braucht immer noch einen Weg, um zu verifizieren, was passiert ist, Regeln einzuhalten und etwas zu untersuchen, wenn es nötig ist.
Genau da fängt DUSKs Ansatz an, für mich mehr Sinn zu ergeben.
Aber bei einem Punkt bin ich noch immer hängen geblieben: Wo verläuft die Grenze genau? Wer entscheidet, wann eine Offenlegung notwendig ist? Wer erhält Zugriff auf diese Informationen? Und wie viel Kontrolle hat der Nutzer tatsächlich im Vergleich zum Protokoll oder zu den autorisierten Parteien?
Ich glaube nicht, dass das Stellen dieser Fragen das Modell schwächer macht. Wenn überhaupt, denke ich, dass das die Fragen sind, die wir stellen sollten, bevor wir entscheiden, ob diese Art von Privatsphäre wirklich außerhalb von krypto-nativen Nutzern funktionieren kann.
Ich bin gespannt, was ihr denkt: Ist selektive Privatsphäre die praktischere Zukunft für Blockchain – oder gibt sie zu viel von dem auf, was Privatsphäre eigentlich bedeuten soll?