Ich habe mehr Zeit damit verbracht, das Datenschutzmodell von DUSK zu untersuchen, als das Datenschutzmodell von DUSK selbst, und die Reaktion auf die Bridge hat meine Sicht mehr verändert als die Kryptografie.
Die offensichtliche Behauptung ist „vertrauliche Transaktionen“. Das ist nicht der interessante Teil. Entscheidend ist, was passiert, wenn etwas schiefgeht.
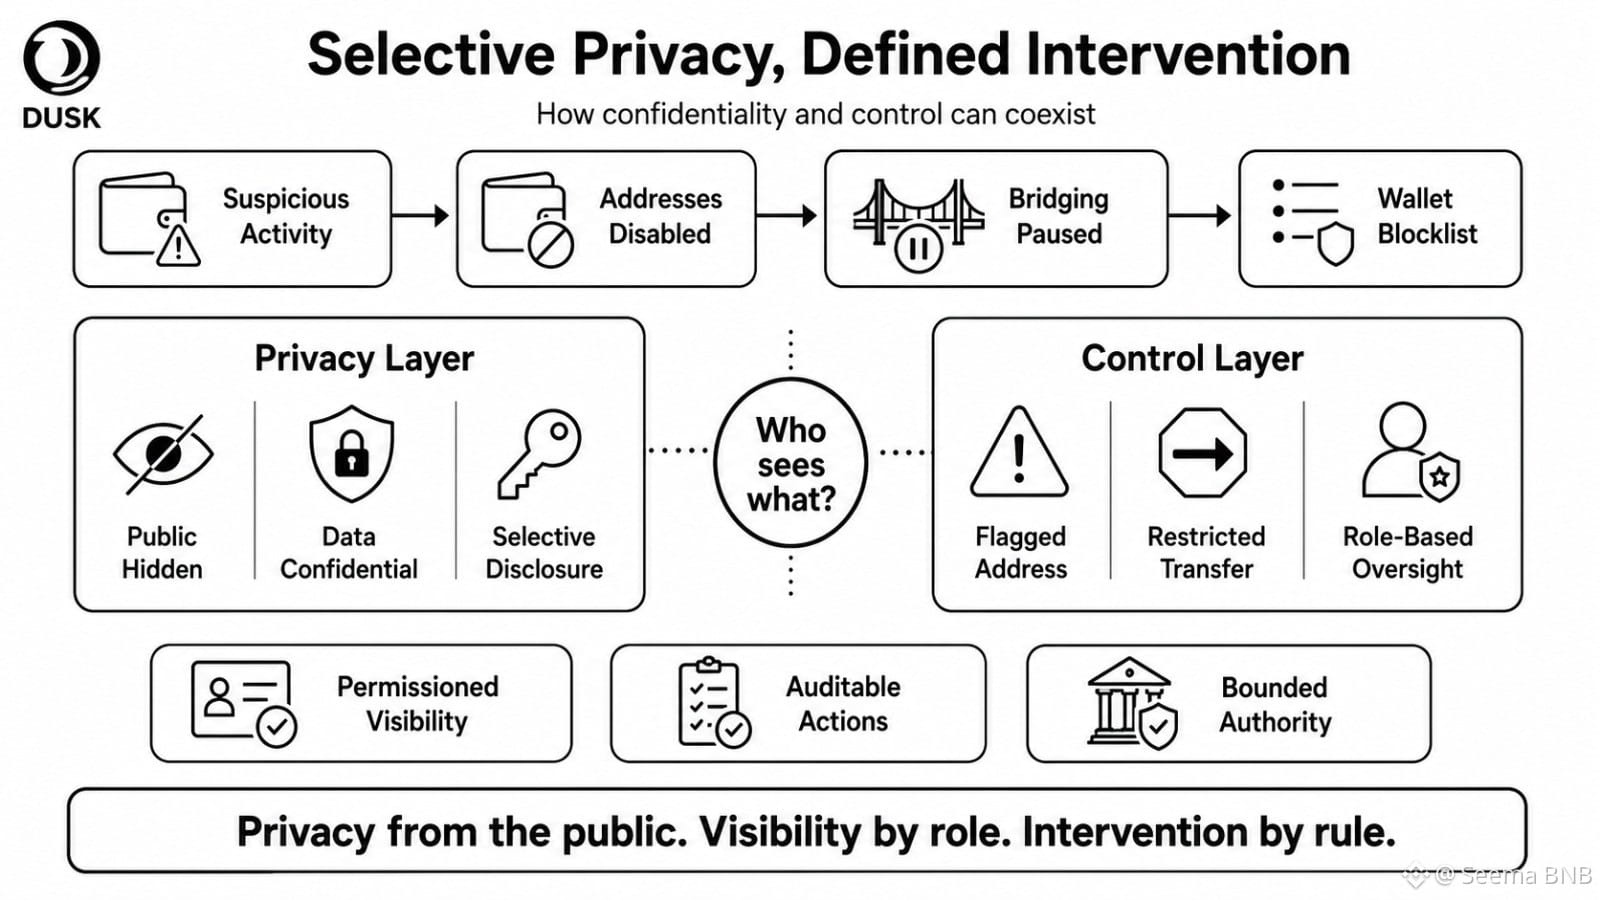
Verdächtige Wallet-Aktivitäten wurden erkannt, Bridge-Adressen wurden deaktiviert, Bridging wurde pausiert, und eine Blocklist für die Web-Wallet wurde eingeführt. Das macht DUSK nicht automatisch weniger privat. Aber es legt die eigentliche Designfrage offen: Privatsphäre vor wem, und Kontrolle für wen?
Für regulierte Finanzmärkte ist absolute Anonymität möglicherweise sogar das schwächere Modell. Institutionen brauchen Vertraulichkeit gegenüber der Öffentlichkeit, während Prüfer, Handelsplätze oder Aufsichtsbehörden möglicherweise weiterhin definierte Einblicke benötigen. Privacy by default, Sichtbarkeit nach Berechtigung klingt praktisch.
Aber genau bei der Berechtigung beginnt der Governance-Druck.
Wenn eine autorisierte Partei 80% eines privaten Workflows einsehen kann, wie privat ist er dann operativ? Wenn eine markierte Adresse eingeschränkt werden kann, wer entscheidet über die Markierung, wie schnell, und welche Möglichkeit zum Einspruch gibt es?
DUSK könnte erfolgreich sein, wenn selektive Offenlegung eng begrenzt, prüfbar und rollenbasiert bleibt.
Mich interessiert weniger, ob DUSK Daten jetzt verbergen kann. Ich will wissen, ob es die Sichtbarkeit steuern kann, ohne stillschweigend die Macht zur Intervention zu zentralisieren.
#dusk $DUSK @Dusk
Die offensichtliche Behauptung ist „vertrauliche Transaktionen“. Das ist nicht der interessante Teil. Entscheidend ist, was passiert, wenn etwas schiefgeht.
Verdächtige Wallet-Aktivitäten wurden erkannt, Bridge-Adressen wurden deaktiviert, Bridging wurde pausiert, und eine Blocklist für die Web-Wallet wurde eingeführt. Das macht DUSK nicht automatisch weniger privat. Aber es legt die eigentliche Designfrage offen: Privatsphäre vor wem, und Kontrolle für wen?
Für regulierte Finanzmärkte ist absolute Anonymität möglicherweise sogar das schwächere Modell. Institutionen brauchen Vertraulichkeit gegenüber der Öffentlichkeit, während Prüfer, Handelsplätze oder Aufsichtsbehörden möglicherweise weiterhin definierte Einblicke benötigen. Privacy by default, Sichtbarkeit nach Berechtigung klingt praktisch.
Aber genau bei der Berechtigung beginnt der Governance-Druck.
Wenn eine autorisierte Partei 80% eines privaten Workflows einsehen kann, wie privat ist er dann operativ? Wenn eine markierte Adresse eingeschränkt werden kann, wer entscheidet über die Markierung, wie schnell, und welche Möglichkeit zum Einspruch gibt es?
DUSK könnte erfolgreich sein, wenn selektive Offenlegung eng begrenzt, prüfbar und rollenbasiert bleibt.
Mich interessiert weniger, ob DUSK Daten jetzt verbergen kann. Ich will wissen, ob es die Sichtbarkeit steuern kann, ohne stillschweigend die Macht zur Intervention zu zentralisieren.
#dusk $DUSK @Dusk