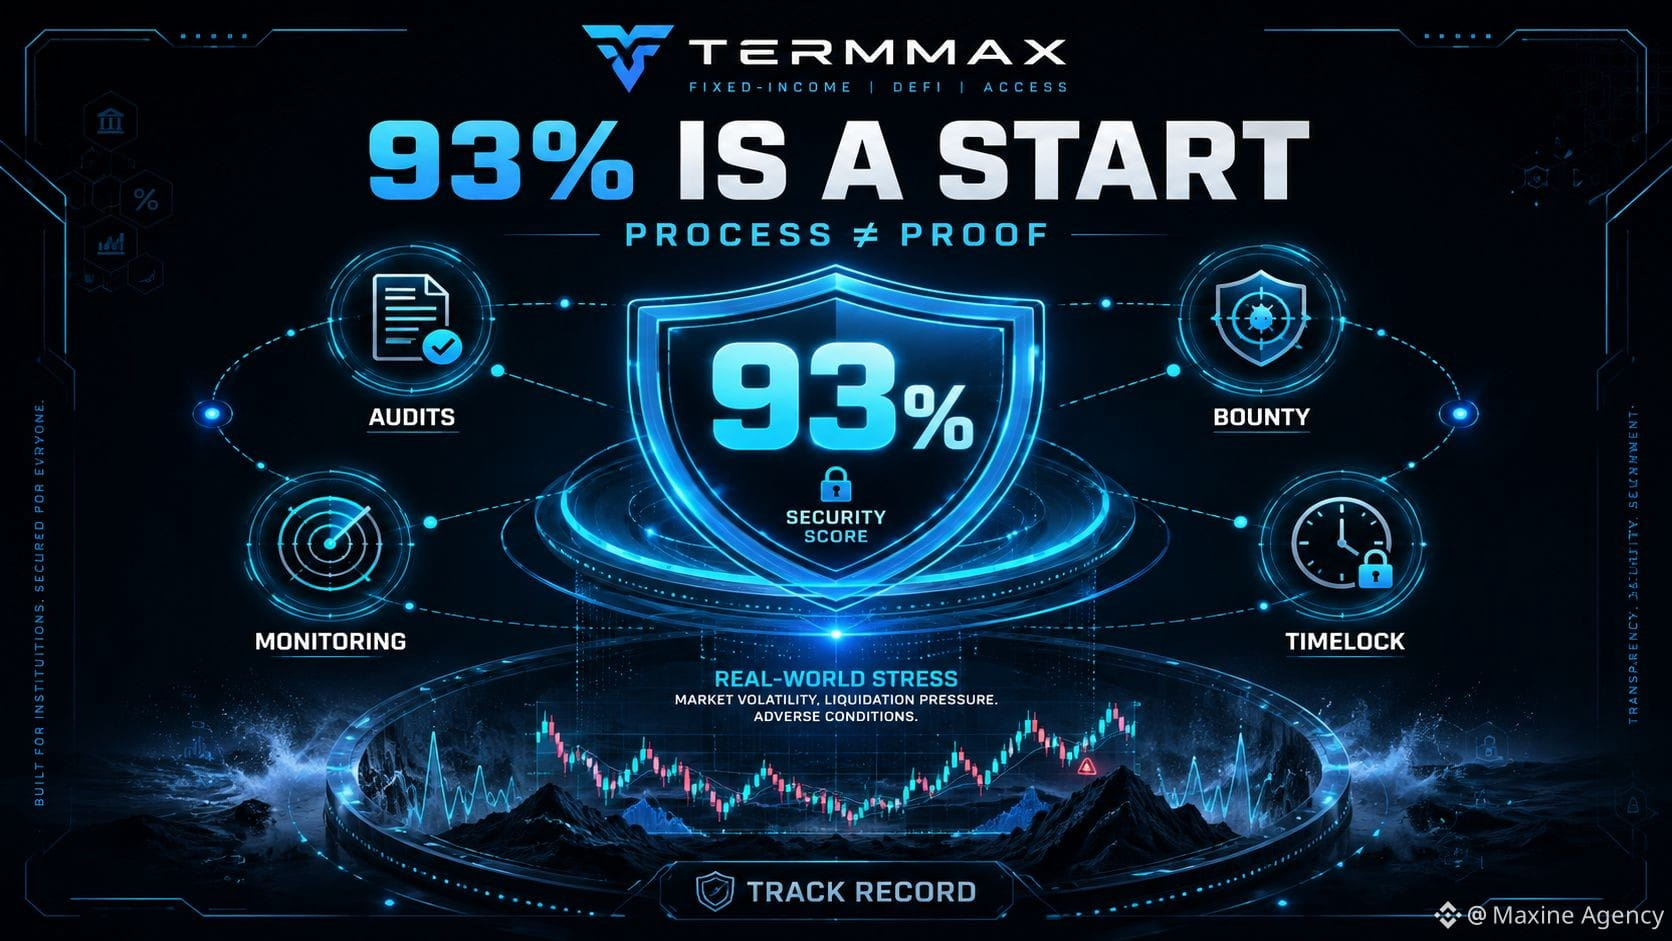
Die Security-Punkte von TermMax mit 93% sind bemerkenswert, aber ich sehe sie nicht als das endgültige Beweisstück
Ich scrolle bei Security-Seiten meist ziemlich schnell durch, weil die meisten Protokolle denselben Keyword-Satz haben: audit, bug bounty, monitoring, timelock. Aber TermMax lässt mich innehalten, wenn ich sehe, dass DeFiSafety 93% vergibt – und zwar auf demselben Niveau, das das Projekt nutzt, um sich mit Aave V3 zu vergleichen.
Die Zahl ist gut, aber ich denke, das Verständnis dafür ist wichtiger als die Punktzahl selbst.
DeFiSafety auditet nicht direkt Code. Sie bewerten den Prozess, die Dokumentation, das Maß an Transparenz und wie das Protokoll sichere Praktiken umsetzt. 93% bedeutet also, dass bei TermMax ein gut aufgebauter Security-Prozess existiert – nicht, dass Smart Contracts zu 93% „sicher bewiesen“ sind.
Wenn man sich den aktuellen Stack ansieht, hat TermMax mehrere Ebenen: Audit, um Fehler zu finden, bevor etwas live geht; Bug Bounty, um die Testfläche weiter zu vergrößern; Hypernative, um Auffälligkeiten zu überwachen, nachdem das System läuft; und Timelock, um sensible Änderungen zu verzögern. Jede Ebene behandelt eine andere Art von Risiko.
Aber es gibt etwas, das man sich nicht durch ein Audit kaufen kann.
Nämlich die Überlebenshistorie durch den echten Markt.
Aave V3 hat den Vorteil, dass es über viele Jahre und viele stressige Situationen betrieben wurde. TermMax hat aktuell noch nicht dieselbe Menge an „Praxisdaten“.
Darum werde ich nicht fragen, ob TermMax secure ist.
Ich möchte sehen, wie dieser Security-Stack reagiert, wenn die Liquidität stark schwankt, wenn der Oracle unter Druck gerät oder wenn wirklich ein Edge Case auf dem Mainnet auftaucht.
Die Punktzahl zeigt, wie ernsthaft sich das Protokoll vorbereitet hat.
Ein neuer Track Record zeigt, wie gut diese Vorbereitungen der Realität standhalten.
@TermMax #TermMax
$BEAT $BTC $ARX
Ich scrolle bei Security-Seiten meist ziemlich schnell durch, weil die meisten Protokolle denselben Keyword-Satz haben: audit, bug bounty, monitoring, timelock. Aber TermMax lässt mich innehalten, wenn ich sehe, dass DeFiSafety 93% vergibt – und zwar auf demselben Niveau, das das Projekt nutzt, um sich mit Aave V3 zu vergleichen.
Die Zahl ist gut, aber ich denke, das Verständnis dafür ist wichtiger als die Punktzahl selbst.
DeFiSafety auditet nicht direkt Code. Sie bewerten den Prozess, die Dokumentation, das Maß an Transparenz und wie das Protokoll sichere Praktiken umsetzt. 93% bedeutet also, dass bei TermMax ein gut aufgebauter Security-Prozess existiert – nicht, dass Smart Contracts zu 93% „sicher bewiesen“ sind.
Wenn man sich den aktuellen Stack ansieht, hat TermMax mehrere Ebenen: Audit, um Fehler zu finden, bevor etwas live geht; Bug Bounty, um die Testfläche weiter zu vergrößern; Hypernative, um Auffälligkeiten zu überwachen, nachdem das System läuft; und Timelock, um sensible Änderungen zu verzögern. Jede Ebene behandelt eine andere Art von Risiko.
Aber es gibt etwas, das man sich nicht durch ein Audit kaufen kann.
Nämlich die Überlebenshistorie durch den echten Markt.
Aave V3 hat den Vorteil, dass es über viele Jahre und viele stressige Situationen betrieben wurde. TermMax hat aktuell noch nicht dieselbe Menge an „Praxisdaten“.
Darum werde ich nicht fragen, ob TermMax secure ist.
Ich möchte sehen, wie dieser Security-Stack reagiert, wenn die Liquidität stark schwankt, wenn der Oracle unter Druck gerät oder wenn wirklich ein Edge Case auf dem Mainnet auftaucht.
Die Punktzahl zeigt, wie ernsthaft sich das Protokoll vorbereitet hat.
Ein neuer Track Record zeigt, wie gut diese Vorbereitungen der Realität standhalten.
@TermMax #TermMax
$BEAT $BTC $ARX