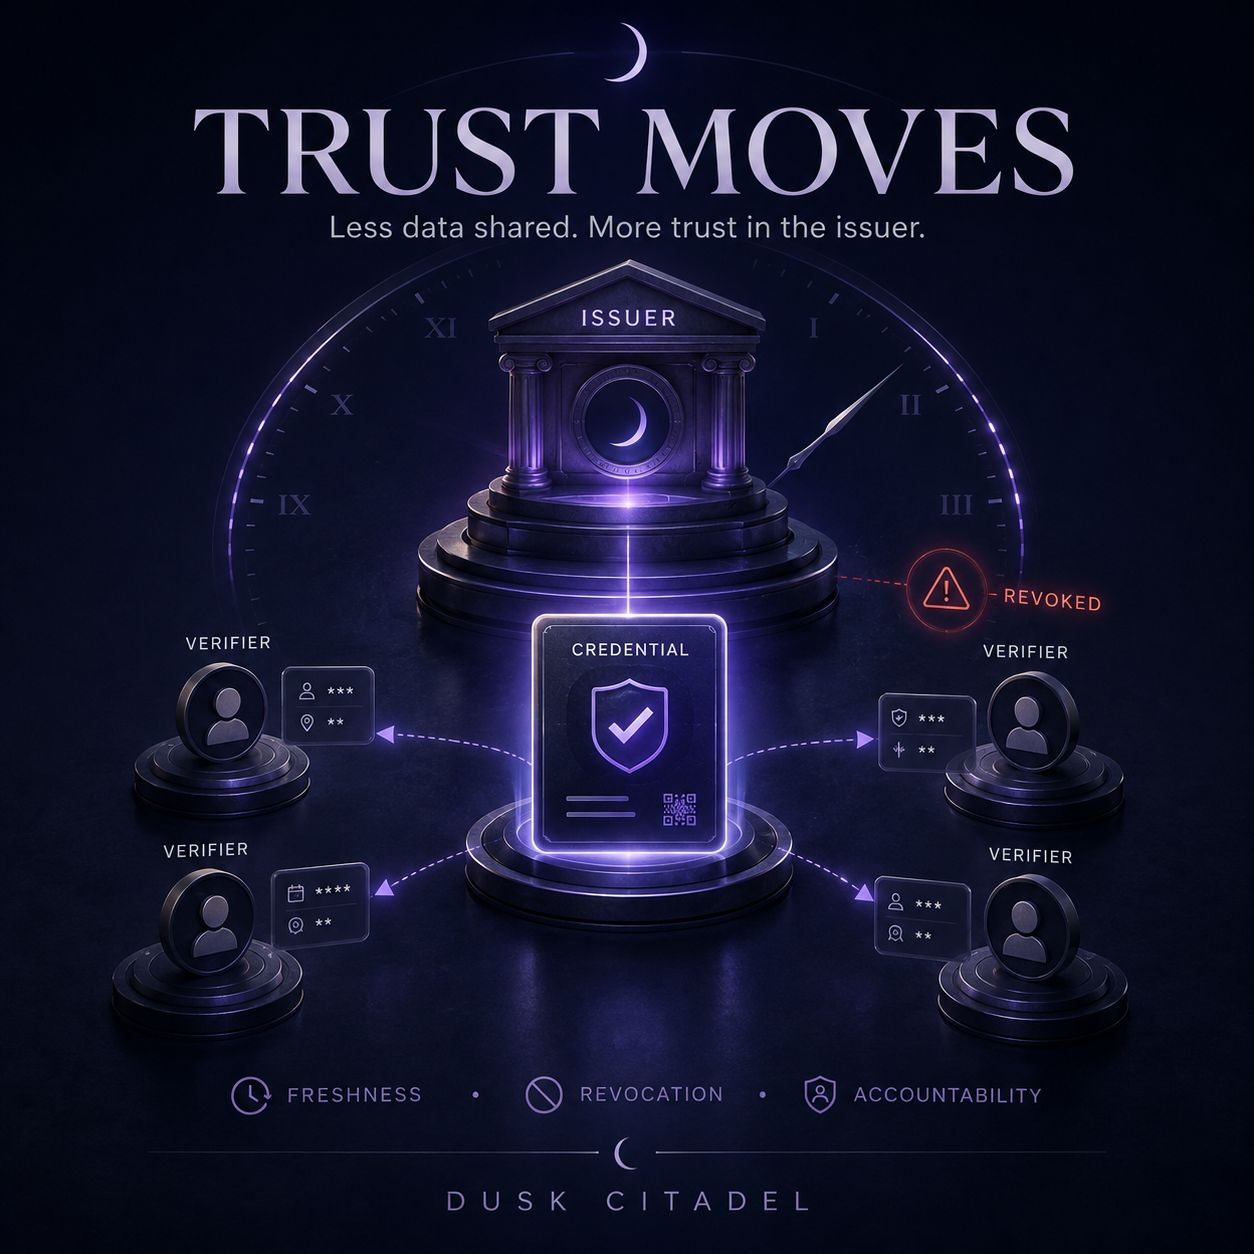
Citadel reduziert zwar die Datenfreigabe, macht mich aber zugleich aufmerksamer für diejenigen, die Credentials ausstellen
Was ich an Citadel wirklich gut finde: Nutzer müssen nicht jedes Mal für jede Partei, die sie verifizieren möchte, das komplette KYC-Dossier bereitstellen.
Nach der Überprüfung kann ein Credential dazu dienen, konkrete Dinge nachzuweisen, etwa den Rechtsraum, den Status als Investor oder die Erfüllung einer bestimmten Compliance-Anforderung. Die verifizierende Stelle erhält genau die nötigen Informationen – nicht das gesamte Identitätsdatenpaket.
Anfangs dachte ich, das sei einfach nur eine Frage von weniger Vertrauen.
Aber bei genauerem Hinsehen: Das Vertrauen wird eigentlich nur an eine andere Stelle verlagert.
Wenn mehrere Organisationen dasselbe Credential akzeptieren, gewinnt die ursprüngliche Entscheidung des Issuers an Gewicht. Eine einmalige Bewertung kann mehrfach wiederverwendet werden; Fehler bei der Ausstellung eines Credentials können sich also weiter ausbreiten, statt nur eine einzige Transaktion zu betreffen.
Und dann macht Zeit die Aufgabe noch schwieriger. Ein Credential ist heute möglicherweise richtig, aber nicht unbedingt noch in ein paar Monaten. Sanktionsstatus, Rechtsraum oder die Berechtigung können sich ändern.
Daher ist für mich der entscheidende Teil von Citadel nicht nur selektive Offenlegung. Er liegt auch in der Aktualität (freshness), in der Sperrung (revocation) und in der Verantwortung des Issuers, wenn sich die zugrunde liegenden Daten verändert haben.
Ich werde außerdem stärker darauf achten, wie viele Credentials tatsächlich wiederverwendet werden, als wie viele Integrationen öffentlich angekündigt werden.
Denn Privacy beantwortet nur die Frage „Wie viel muss die verifizierende Stelle sehen?“
Wenn ein Credential aber falsch oder veraltet ist, bleibt die schwierigere Frage bestehen: Wer trägt die Verantwortung für die Entscheidung, der das gesamte System vertraut hat?
@Dusk $DUSK #dusk
$APR $BNB
Was ich an Citadel wirklich gut finde: Nutzer müssen nicht jedes Mal für jede Partei, die sie verifizieren möchte, das komplette KYC-Dossier bereitstellen.
Nach der Überprüfung kann ein Credential dazu dienen, konkrete Dinge nachzuweisen, etwa den Rechtsraum, den Status als Investor oder die Erfüllung einer bestimmten Compliance-Anforderung. Die verifizierende Stelle erhält genau die nötigen Informationen – nicht das gesamte Identitätsdatenpaket.
Anfangs dachte ich, das sei einfach nur eine Frage von weniger Vertrauen.
Aber bei genauerem Hinsehen: Das Vertrauen wird eigentlich nur an eine andere Stelle verlagert.
Wenn mehrere Organisationen dasselbe Credential akzeptieren, gewinnt die ursprüngliche Entscheidung des Issuers an Gewicht. Eine einmalige Bewertung kann mehrfach wiederverwendet werden; Fehler bei der Ausstellung eines Credentials können sich also weiter ausbreiten, statt nur eine einzige Transaktion zu betreffen.
Und dann macht Zeit die Aufgabe noch schwieriger. Ein Credential ist heute möglicherweise richtig, aber nicht unbedingt noch in ein paar Monaten. Sanktionsstatus, Rechtsraum oder die Berechtigung können sich ändern.
Daher ist für mich der entscheidende Teil von Citadel nicht nur selektive Offenlegung. Er liegt auch in der Aktualität (freshness), in der Sperrung (revocation) und in der Verantwortung des Issuers, wenn sich die zugrunde liegenden Daten verändert haben.
Ich werde außerdem stärker darauf achten, wie viele Credentials tatsächlich wiederverwendet werden, als wie viele Integrationen öffentlich angekündigt werden.
Denn Privacy beantwortet nur die Frage „Wie viel muss die verifizierende Stelle sehen?“
Wenn ein Credential aber falsch oder veraltet ist, bleibt die schwierigere Frage bestehen: Wer trägt die Verantwortung für die Entscheidung, der das gesamte System vertraut hat?
@Dusk $DUSK #dusk
$APR $BNB