
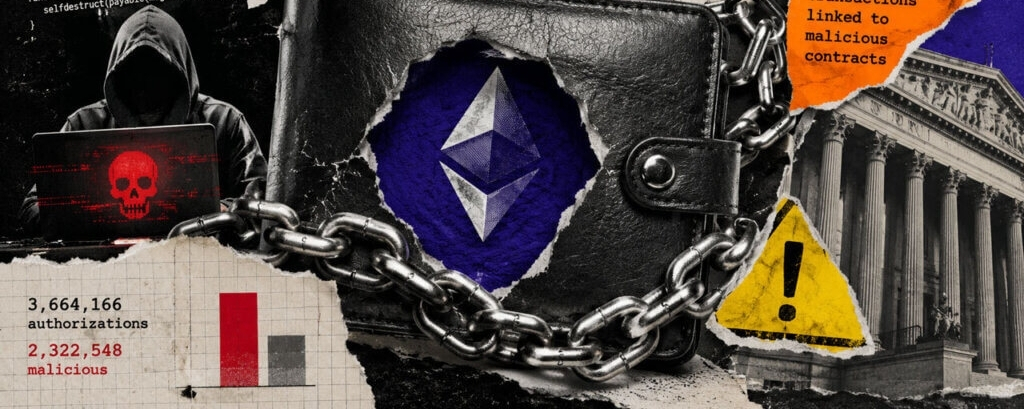
Forschende ordneten 63% der historischen Ethereum-Autorisierungstransaktionen angreiferbezogenen Verträgen zu und bezifferten Verluste in Höhe von 2,36 Millionen US-Dollar.
Thum's Shortcut zu Smart-Wallet-Verhalten kam mit einem neuen Vertrauensproblem: Eine Wallet kann eine reguläre Adresse programmierbar machen, ohne die Vermögenswerte des Benutzers zu verschieben, während der delegierte Code die Befugnis erhält, im Namen der Autorität dieses Kontos zu handeln.
Eine Peer-Review-Studie, die für USENIX Security '26 veröffentlicht wurde, fand, dass angreiferbezogene Verträge mit 2.322.548 von den 3.664.166 EIP-7702-Autorisierungstransaktionen in Verbindung standen, die sie über sieben Ketten hinweg bis zum 15. Juli 2025 beobachteten. Das sind 63% des historischen Transaktionsvolumens im Datensatz der Forschenden.
Die Autoren banden eine vergleichsweise kleine Menge bösartiger Verträge an wiederholte Autorisierungen und beschrieben einige vom Angreifer kontrollierte Aktivitäten als wahrscheinliche Praxis oder Proof-of-Concept-Tests in einer frühen, explorativen Phase.
Die Adresse bleibt gleich, der ursprüngliche private Schlüssel behält die Kontrolle, und Aufrufe an das Konto können den delegierten Code im Kontext des Kontos ausführen.
Dieses Design kann einer herkömmlichen Wallet Funktionen geben, die mit Smart Accounts verbunden sind, einschließlich gebündelter Aufrufe und gesponserter Transaktionen, ohne den Benutzer zu zwingen, zu einer neuen Adresse zu migrieren. Außerdem macht es das Delegationsziel zu einer Wallet-Infrastruktur.
Die Wallet kann dann EIP-7702, ERC-4337 oder ein anderes Kontosystem wählen, ohne den Benutzer um die Zustimmung zu einem vom der Anwendung ausgewählten Low-Level-Delegationscode zu bitten.
Aktuelle Empfehlungen raten dazu, Initialisierungsparameter zu signieren oder die Einrichtung auf den ERC-4337 EntryPoint zu beschränken, um einen Front-Running-Pfad zu schließen, bei dem ein Angreifer eigene Werte einsetzt.
Ein unbedenklicher aktueller Zeiger kann keine bösartige Historie löschen, und ein Ziel ohne Code kann später Verhalten annehmen. Wallets benötigen belastbare Autorisierungsaufzeichnungen, klare Warnhinweise, wenn sich die Delegation ändert, und einen Entfernen-Pfad, den die Nutzer verstehen können.
Die Programmierbarkeit der EIP-7702-Wallet standardmäßig sicher zu machen, erfordert, dass Wallets die Delegation als Installation der Control-Plane des Kontos behandeln: regeln, wer sie anfordern darf, offenlegen, was genau das Konto kontrollieren wird, prüfen, wie es initialisiert wird, und nach der Änderung des Zeigers weiter beobachten. Siyam