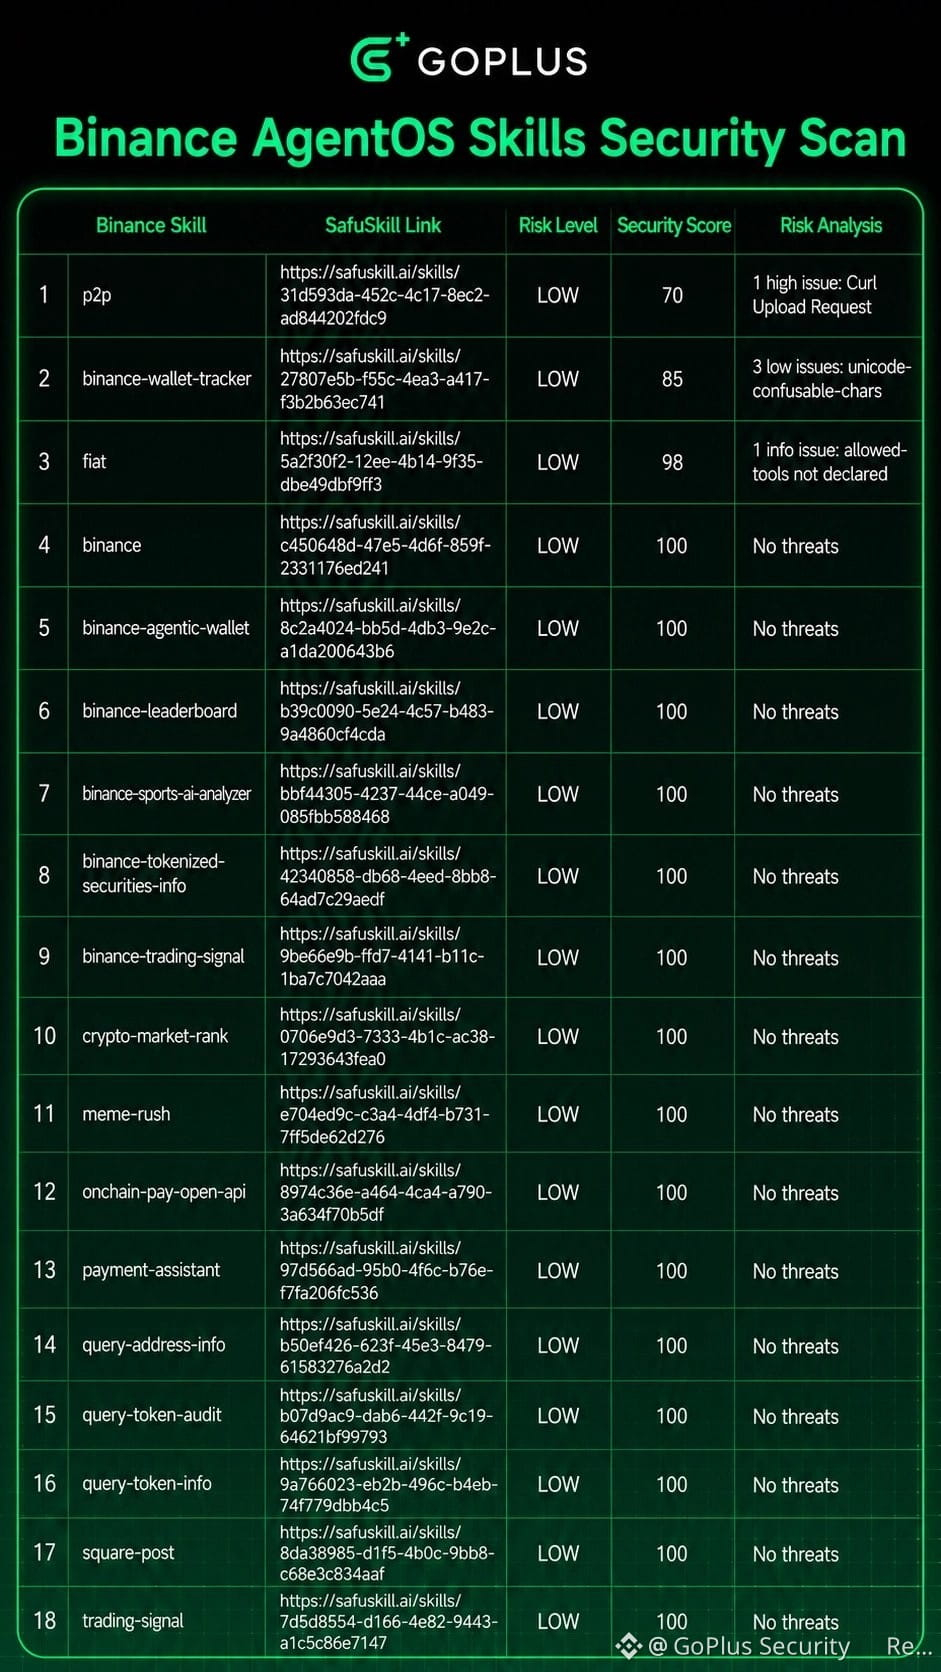
Jede einzelne der 18 Fähigkeiten, die der Skill Hub auf @binance Agent OS bereitstellt, ist jetzt in SafuSkill enthalten. Laut öffentlichen, automatisierten Scan-Protokollen, die bis zum 21. Aug. 2026 dokumentiert sind, erreichte die gesamte Sammlung von 18 Fähigkeiten insgesamt eine Risiko-Klassifizierung von LOW. Darüber hinaus ergibt die Übersetzung der öffentlichen riskScore-Metriken eine hervorragende Durchschnittspunktzahl von 97,4/100.
Alle zusätzlich als auffällig markierten Signale stehen vollständig im Einklang mit den ursprünglichen Kontexten ihrer Quelle. Insbesondere hat das p2p-Modul ein Upload-Muster mit hoher Schwere ausgelöst, ausschließlich weil es Einspruchsnachweise an eine presigned URL überträgt. Bezüglich des binance-wallet-tracker hat der Scan drei Heuristiken mit niedriger Schwere in Bezug auf Unicode-Verwechslungen hervorgehoben, wobei diese Befunde keinen Beleg für böswillige Absichten liefern. Schließlich hat die Fiat-Fähigkeit einen informativen Befund geliefert, der empfiehlt, die Deklaration der erlaubten Tools zu verfeinern, um den externen Netzwerkzugriff besser zu handhaben.
Bitte beachten Sie, dass diese öffentlichen Berichte zwar auf einen aktuellen Mangel an ausnutzbaren Schwachstellen hinweisen, aber keine dauerhafte Sicherheit garantieren können. Der geprüfte Code bildet nur einen bestimmten Zeitpunkt ab, die Protokolle umfassen mehrere verschiedene Scan-Daten, und es werden keine gepinnten Commit-SHAs bereitgestellt.
Zu Ihrer eigenen Sicherheit nehmen Sie sich immer einen Moment Zeit, um die konkrete Version zu bestätigen, die erlaubten Berechtigungen zu prüfen und die ausgehenden Ziele zu überprüfen, bevor Sie Ihren Agenten ausführen.
Go Agentic. Stay Safu!