Nachdem ich die Vault-Berechtigungsdokumente von TermMax durchgelesen hatte, stellte ich fest, dass in dem Satz „Passives Verdienen mit fester Rendite“ nicht „feste Rendite“ fett gedruckt werden sollte, sondern „wer für dich die Arbeit erledigt“.
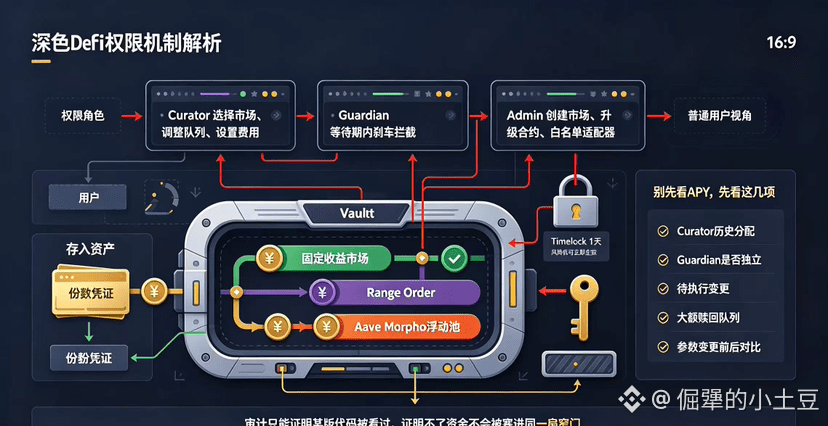
Vault selbst folgt dem ERC-4626-Standard: Nutzer hinterlegen Vermögenswerte und erhalten dafür Anteile. Der Curator wählt den Markt aus, baut Range Orders, verwaltet die Mittel-Queues und setzt die Preiskurve. Übrig gebliebene Gelder können zudem in flexible Pools wie Aave oder Morpho deployed werden. Für normale Nutzer ist das sehr bequem: Komplexes Fristenmanagement wird in einem einzigen Einstiegspunkt gebündelt. Diese Produktisierung ist tatsächlich reibungsloser als selbst Markt um Markt „Backsteine stapeln“.
Bequem heißt aber nicht vertrauenswürdig. Der Curator kann entscheiden, wohin das Kapital fließt, und kann außerdem Markt-Whitelistings, Performance Fees sowie Anpassungen an timelock einreichen. Der Guardian kann in der Wartezeit Änderungen zurücknehmen, sobald das Risiko steigt. Die Standard-Wartezeit beträgt 1 Tag; Maßnahmen zur Risikoreduktion können sofort wirksam werden. Dieses Design ist, als säße neben einem Fondsmanager noch jemand mit einer Bremse—das Lenkrad ist weiterhin nicht in den Händen der Einleger.
Eine Ebene darüber gibt es weitere Rollen wie DEFAULT_ADMIN, PAUSER, CONFIGURATOR usw.: Märkte erstellen, Verträge upgraden, Whitelist-Adapter anpassen, Teile der Konfiguration aktualisieren. Oracles sind noch sensibler: Die Änderung der Preis-Quelle hat einen eigenen Warte-Mechanismus und eine Backup-Quelle. Dass es offizielle, öffentlich dokumentierte Zugriffs- und Multisig-Einstiegspunkte gibt, ist ein Plus. Öffentliche Berechtigungen bedeuten jedoch nicht, dass die Berechtigungen verschwinden—sie machen nur sichtbar, an welcher Wand die Schlüssel hängen.
Darum schaue ich bei Vault nicht zuerst auf die Seiten-APY, sondern erst auf die historischen Zuteilungen des Curators, ob der Guardian unabhängig ist, und ob ausstehende Änderungen von normalen Nutzern verstanden werden können. Danach prüfe ich, wie die Queues beim großen Rückkauf eingeordnet werden. Am besten gibt es außerdem für jede Parameteränderung eine Vorher-Nachher-Tabelle. Ein Audit kann nur belegen, dass ein bestimmter Code einer Version angesehen wurde—aber nicht, dass der Manager die Liquidität nicht in dieselbe enge Tür stopft.
Was TermMax wirklich verkaufen will, ist nicht „für dich Klicks sparen“, sondern „für dich Entscheidungen treffen—während die Macht eingeschränkt bleibt“. Den ersten Teil hat das Produkt bereits, den zweiten Teil muss man durch langfristige On-Chain-Historie belegen; nicht durch die Bezeichnung der Rollen.
#termmax @TermMax
Vault selbst folgt dem ERC-4626-Standard: Nutzer hinterlegen Vermögenswerte und erhalten dafür Anteile. Der Curator wählt den Markt aus, baut Range Orders, verwaltet die Mittel-Queues und setzt die Preiskurve. Übrig gebliebene Gelder können zudem in flexible Pools wie Aave oder Morpho deployed werden. Für normale Nutzer ist das sehr bequem: Komplexes Fristenmanagement wird in einem einzigen Einstiegspunkt gebündelt. Diese Produktisierung ist tatsächlich reibungsloser als selbst Markt um Markt „Backsteine stapeln“.
Bequem heißt aber nicht vertrauenswürdig. Der Curator kann entscheiden, wohin das Kapital fließt, und kann außerdem Markt-Whitelistings, Performance Fees sowie Anpassungen an timelock einreichen. Der Guardian kann in der Wartezeit Änderungen zurücknehmen, sobald das Risiko steigt. Die Standard-Wartezeit beträgt 1 Tag; Maßnahmen zur Risikoreduktion können sofort wirksam werden. Dieses Design ist, als säße neben einem Fondsmanager noch jemand mit einer Bremse—das Lenkrad ist weiterhin nicht in den Händen der Einleger.
Eine Ebene darüber gibt es weitere Rollen wie DEFAULT_ADMIN, PAUSER, CONFIGURATOR usw.: Märkte erstellen, Verträge upgraden, Whitelist-Adapter anpassen, Teile der Konfiguration aktualisieren. Oracles sind noch sensibler: Die Änderung der Preis-Quelle hat einen eigenen Warte-Mechanismus und eine Backup-Quelle. Dass es offizielle, öffentlich dokumentierte Zugriffs- und Multisig-Einstiegspunkte gibt, ist ein Plus. Öffentliche Berechtigungen bedeuten jedoch nicht, dass die Berechtigungen verschwinden—sie machen nur sichtbar, an welcher Wand die Schlüssel hängen.
Darum schaue ich bei Vault nicht zuerst auf die Seiten-APY, sondern erst auf die historischen Zuteilungen des Curators, ob der Guardian unabhängig ist, und ob ausstehende Änderungen von normalen Nutzern verstanden werden können. Danach prüfe ich, wie die Queues beim großen Rückkauf eingeordnet werden. Am besten gibt es außerdem für jede Parameteränderung eine Vorher-Nachher-Tabelle. Ein Audit kann nur belegen, dass ein bestimmter Code einer Version angesehen wurde—aber nicht, dass der Manager die Liquidität nicht in dieselbe enge Tür stopft.
Was TermMax wirklich verkaufen will, ist nicht „für dich Klicks sparen“, sondern „für dich Entscheidungen treffen—während die Macht eingeschränkt bleibt“. Den ersten Teil hat das Produkt bereits, den zweiten Teil muss man durch langfristige On-Chain-Historie belegen; nicht durch die Bezeichnung der Rollen.
#termmax @TermMax