Der Dusk-Bridge-Dokumentation zu dem BEP20-Link bin ich nach unten gefolgt und an einem Detail hängen geblieben.
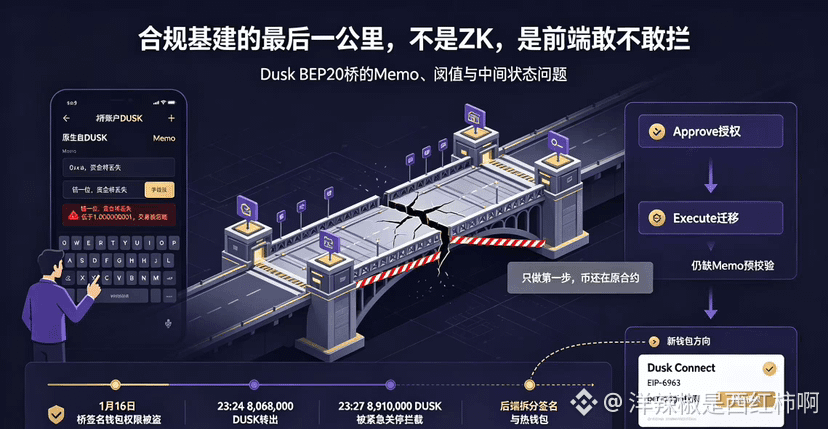
Wenn Nutzer DUSK nativ auf das Bridge-Konto einzahlen, muss im Memo eine BSC-Adresse mit „0x“-Präfix manuell eingetippt werden. Wenn man sich um eine Stelle vertut, eine Stelle zu wenig lässt oder das Feld einfach leer lässt, schreibt die Doku ganz unmissverständlich – „Die Bridge ignoriert deine Transaktion, und die Gelder gehen verloren“.
Außerdem wird bei jeder Bridge-Operation erst noch eine feste Gebühr von 1 DUSK abgezogen; die niedrigste gültige Summe ist bei 1.000000001 gedeckelt. Wer darunter liegt, sieht auf der BSC-Seite nicht einmal den „Schatten“ der Transaktion.@Dusk
Die Gegenrichtung ist noch verschachtelter: Um ERC20/BEP20 zurück ins Mainnet zu migrieren, musst du erst einmal einen Approve machen und danach noch einmal ein Execute für die Migration. Schritt eins klappt – gerade Einsteiger denken dann, es sei erledigt – und beim Blick zurück liegt die Münze immer noch im ursprünglichen Vertrag.
Diese Art Interaktion würde im Meme-Coin-Kosmos wohl niemanden groß überraschen, aber Dusk spricht von reguliertem Onchain-Finance. Institutionen, Custodians und compliant emittierende Stellen müssen hier rein. Für sie ist nicht entscheidend, ob in der Doku eine Warnung steht, sondern ob das System den Benutzerfehler bei dem einen Klick abfängt.
Bei dem Sicherheitsvorfall am 16. Januar hatte der Angreifer die Berechtigung für das signierende Wallet der Bridge. Um 23:24 wurden 8.068.000 DUSK pro Einzeltransaktion abgezogen, und um 23:27 konnte der Abfluss von weiteren 8.910.000 nur durch einen Notstopp abgeblockt werden. Später schrieb der offizielle Dienst selbst – „Die Bridge-Services sind auf Protokollen aufgebaut und erben echtes wirtschaftliches Vertrauen“. Backend-seitig Signaturen, Events und Hot Wallet auseinanderzunehmen hat zwar das operative Vertrauen verbessert, aber im Frontend zwingt man die User noch dazu, mit ihrem eigenen „Körper“ die Memo-Genauigkeit zu tragen; dort klafft eine Lücke.
Das Dusk Connect und die neuen Wallets, die im April freigegeben wurden, erkenne ich an. EIP-6963 gefunden, dusk_requestAccounts, per-origin-Berechtigungen, unabhängige shield-Autorisierung. Die Richtung ist klar: Verbindung, Signatur und Berechtigungen sollen in den Standard-Flow. Aber die Memo-Routing-Logik, der Zwischenstatus bei der zweistufigen Migration und das stumme Scheitern unterhalb eines Schwellwerts – das habe ich noch nicht gesehen, dass die Wallet-Ebene für den User eine Vorabprüfung macht oder einen Draft-Preview anbietet.
Die letzte Meile einer Finanz-Infrastruktur ist nicht „mehr ZK-Geblinke“, sondern ob bei dem allerersten Mal, dass jemand 500 DUSK im Memo falsch einträgt, ein erweitertes Pop-up es mit roter Warnbeschriftung abfangen darf. Wenn diese Stufe fehlt, bleibt die Dusk-Erzählung von Compliance noch immer im Backend stecken – und landet nicht bei den Fingern der User im Frontend.
Ich warte weiter: Ob das neue Wallet im realen Migrationsprozess das Memo zu einem QR-Scan oder einer Auswahl aus dem Adressbuch macht, statt eines kalten Textfelds. Erst wenn diese Frage beantwortet ist, können wir darüber reden, ob normales Nutzerkapital rein kann.
#dusk $DUSK
Wenn Nutzer DUSK nativ auf das Bridge-Konto einzahlen, muss im Memo eine BSC-Adresse mit „0x“-Präfix manuell eingetippt werden. Wenn man sich um eine Stelle vertut, eine Stelle zu wenig lässt oder das Feld einfach leer lässt, schreibt die Doku ganz unmissverständlich – „Die Bridge ignoriert deine Transaktion, und die Gelder gehen verloren“.
Außerdem wird bei jeder Bridge-Operation erst noch eine feste Gebühr von 1 DUSK abgezogen; die niedrigste gültige Summe ist bei 1.000000001 gedeckelt. Wer darunter liegt, sieht auf der BSC-Seite nicht einmal den „Schatten“ der Transaktion.@Dusk
Die Gegenrichtung ist noch verschachtelter: Um ERC20/BEP20 zurück ins Mainnet zu migrieren, musst du erst einmal einen Approve machen und danach noch einmal ein Execute für die Migration. Schritt eins klappt – gerade Einsteiger denken dann, es sei erledigt – und beim Blick zurück liegt die Münze immer noch im ursprünglichen Vertrag.
Diese Art Interaktion würde im Meme-Coin-Kosmos wohl niemanden groß überraschen, aber Dusk spricht von reguliertem Onchain-Finance. Institutionen, Custodians und compliant emittierende Stellen müssen hier rein. Für sie ist nicht entscheidend, ob in der Doku eine Warnung steht, sondern ob das System den Benutzerfehler bei dem einen Klick abfängt.
Bei dem Sicherheitsvorfall am 16. Januar hatte der Angreifer die Berechtigung für das signierende Wallet der Bridge. Um 23:24 wurden 8.068.000 DUSK pro Einzeltransaktion abgezogen, und um 23:27 konnte der Abfluss von weiteren 8.910.000 nur durch einen Notstopp abgeblockt werden. Später schrieb der offizielle Dienst selbst – „Die Bridge-Services sind auf Protokollen aufgebaut und erben echtes wirtschaftliches Vertrauen“. Backend-seitig Signaturen, Events und Hot Wallet auseinanderzunehmen hat zwar das operative Vertrauen verbessert, aber im Frontend zwingt man die User noch dazu, mit ihrem eigenen „Körper“ die Memo-Genauigkeit zu tragen; dort klafft eine Lücke.
Das Dusk Connect und die neuen Wallets, die im April freigegeben wurden, erkenne ich an. EIP-6963 gefunden, dusk_requestAccounts, per-origin-Berechtigungen, unabhängige shield-Autorisierung. Die Richtung ist klar: Verbindung, Signatur und Berechtigungen sollen in den Standard-Flow. Aber die Memo-Routing-Logik, der Zwischenstatus bei der zweistufigen Migration und das stumme Scheitern unterhalb eines Schwellwerts – das habe ich noch nicht gesehen, dass die Wallet-Ebene für den User eine Vorabprüfung macht oder einen Draft-Preview anbietet.
Die letzte Meile einer Finanz-Infrastruktur ist nicht „mehr ZK-Geblinke“, sondern ob bei dem allerersten Mal, dass jemand 500 DUSK im Memo falsch einträgt, ein erweitertes Pop-up es mit roter Warnbeschriftung abfangen darf. Wenn diese Stufe fehlt, bleibt die Dusk-Erzählung von Compliance noch immer im Backend stecken – und landet nicht bei den Fingern der User im Frontend.
Ich warte weiter: Ob das neue Wallet im realen Migrationsprozess das Memo zu einem QR-Scan oder einer Auswahl aus dem Adressbuch macht, statt eines kalten Textfelds. Erst wenn diese Frage beantwortet ist, können wir darüber reden, ob normales Nutzerkapital rein kann.
#dusk $DUSK