Ich habe das Whitepaper von Dusk dreimal gelesen.
Als ich beim dritten Durchgehen weiter nach unten scrollte, kamen mir Zweifel.
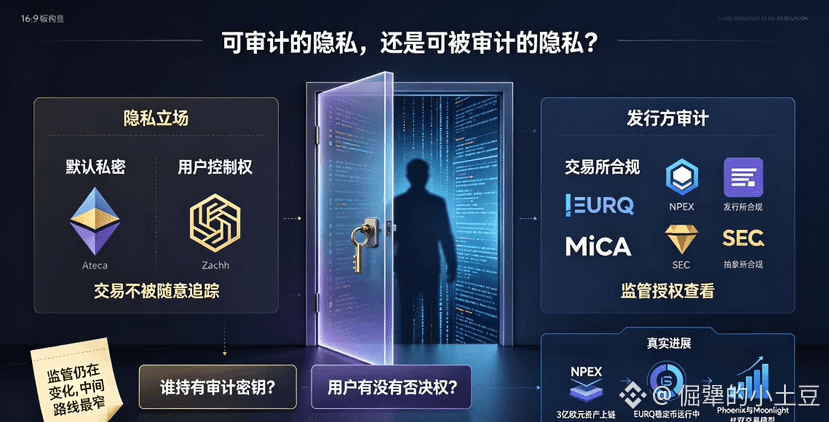
Das Erste, über das man nicht hinwegkommt, ist der Audit-Schlüssel. Das Whitepaper klingt ziemlich gut – „prüfbare Privatsphäre“. Regulierer können es sehen, aber normale Menschen nicht. Doch „sehen können“ und „wer es sehen darf“ sind zwei verschiedene Dinge.
Wenn dieser Schlüssel in der Hand des Nutzers selbst liegt und der Nutzer selbst entscheidet, wem er die Transaktionsdetails offenlegt, dann ist das echte Privatsphäre. In der Dusk-Architektur ist das selektive Offenlegungs-Mechanismus jedoch für „Emittenten, Handelsplätze, Auditoren oder Aufsichtsbehörden“ ausgelegt. Konkret bei NPEX in den Niederlanden können die Aufsichtsbehörden tatsächlich in Echtzeit auditen, wenn ein autorisierter Schlüssel verwendet wird. Das Problem ist: Hat der Nutzer ein Widerspruchsrecht? Wenn ein Nutzer vertraulich bleiben will, aber die Aufsicht eine Offenlegung verlangt – wem soll man dann folgen? Die Beschreibung darüber, wem die Kontrolle zusteht und wann welche Bedingungen greifen, ist bei Weitem nicht so klar wie diese vier Worte „standardmäßig privat“.
Das zweite Problem trifft genau meinen wunden Punkt. Worum geht es bei Dusk bei der Wette? Um die Vertraulichkeit auf Protokollebene, die zukünftige, regulierte Finanzanwendungen letztlich brauchen. Das klingt schön, aber es gibt eine Voraussetzung: Du musst darauf wetten, dass sich die Regulierung nicht weiter verschärft.
Was, wenn irgendwann ein Gerichtsbeschluss oder eine Rechtsordnung entscheidet, dass alle Transaktionen vollständig transparent sein müssen? Der Moonlight-Modus könnte das zwar abfedern, aber würde Phoenix dann direkt als Compliance-Hindernis eingestuft? Das ist keine Lücke, die man mit Code füllen kann. Die regulatorischen Anforderungen unterscheiden sich von Land zu Land. Was MiCA anerkennt, muss die SEC nicht zwangsläufig anerkennen. Dusk hat einen Mittelweg gewählt, der versucht, beiden Seiten Nutzern zu gefallen – beide wollen etwas anderes. Am Ende könnte es sein, dass es für beide Seiten nicht wirklich extrem genug ist.
Die 300 Millionen Euro an Vermögenswerten auf NPEX sind zwar bereits on-chain, und auch der EURQ-Stablecoin läuft – das ist alles wahr. Die Richtung verstehe ich auch: Es braucht einen Ausgleich zwischen Privatsphäre und Compliance, nicht die Wahl zwischen Entweder-oder. Aber meine größte Sorge ist nicht, dass die Technik nicht gut genug wäre – sondern dass sich die Regulierung stark weiterentwickelt, während Dusk einen Weg gewählt hat, der extrem schmal ist.
Ich werde weiterhin auf ein Signal achten: Gibt es eine vollständige, öffentlich dokumentierte Beschreibung der Triggerbedingungen und der Zuweisung der Kontrolle für selektive Offenlegungen? Wenn ja, dann ist die Audit-Privatsphäre wirklich verifizierbar. Wenn nein, dann liegt der Schlüssel für diese Tür in den Händen von jemand anderem – und der Nutzer wird es nie wissen.
Risikohinweis: Das Obige sind persönliche Beobachtungen und keine Anlageberatung. DYOR.
#dusk $DUSK @Dusk
Als ich beim dritten Durchgehen weiter nach unten scrollte, kamen mir Zweifel.
Das Erste, über das man nicht hinwegkommt, ist der Audit-Schlüssel. Das Whitepaper klingt ziemlich gut – „prüfbare Privatsphäre“. Regulierer können es sehen, aber normale Menschen nicht. Doch „sehen können“ und „wer es sehen darf“ sind zwei verschiedene Dinge.
Wenn dieser Schlüssel in der Hand des Nutzers selbst liegt und der Nutzer selbst entscheidet, wem er die Transaktionsdetails offenlegt, dann ist das echte Privatsphäre. In der Dusk-Architektur ist das selektive Offenlegungs-Mechanismus jedoch für „Emittenten, Handelsplätze, Auditoren oder Aufsichtsbehörden“ ausgelegt. Konkret bei NPEX in den Niederlanden können die Aufsichtsbehörden tatsächlich in Echtzeit auditen, wenn ein autorisierter Schlüssel verwendet wird. Das Problem ist: Hat der Nutzer ein Widerspruchsrecht? Wenn ein Nutzer vertraulich bleiben will, aber die Aufsicht eine Offenlegung verlangt – wem soll man dann folgen? Die Beschreibung darüber, wem die Kontrolle zusteht und wann welche Bedingungen greifen, ist bei Weitem nicht so klar wie diese vier Worte „standardmäßig privat“.
Das zweite Problem trifft genau meinen wunden Punkt. Worum geht es bei Dusk bei der Wette? Um die Vertraulichkeit auf Protokollebene, die zukünftige, regulierte Finanzanwendungen letztlich brauchen. Das klingt schön, aber es gibt eine Voraussetzung: Du musst darauf wetten, dass sich die Regulierung nicht weiter verschärft.
Was, wenn irgendwann ein Gerichtsbeschluss oder eine Rechtsordnung entscheidet, dass alle Transaktionen vollständig transparent sein müssen? Der Moonlight-Modus könnte das zwar abfedern, aber würde Phoenix dann direkt als Compliance-Hindernis eingestuft? Das ist keine Lücke, die man mit Code füllen kann. Die regulatorischen Anforderungen unterscheiden sich von Land zu Land. Was MiCA anerkennt, muss die SEC nicht zwangsläufig anerkennen. Dusk hat einen Mittelweg gewählt, der versucht, beiden Seiten Nutzern zu gefallen – beide wollen etwas anderes. Am Ende könnte es sein, dass es für beide Seiten nicht wirklich extrem genug ist.
Die 300 Millionen Euro an Vermögenswerten auf NPEX sind zwar bereits on-chain, und auch der EURQ-Stablecoin läuft – das ist alles wahr. Die Richtung verstehe ich auch: Es braucht einen Ausgleich zwischen Privatsphäre und Compliance, nicht die Wahl zwischen Entweder-oder. Aber meine größte Sorge ist nicht, dass die Technik nicht gut genug wäre – sondern dass sich die Regulierung stark weiterentwickelt, während Dusk einen Weg gewählt hat, der extrem schmal ist.
Ich werde weiterhin auf ein Signal achten: Gibt es eine vollständige, öffentlich dokumentierte Beschreibung der Triggerbedingungen und der Zuweisung der Kontrolle für selektive Offenlegungen? Wenn ja, dann ist die Audit-Privatsphäre wirklich verifizierbar. Wenn nein, dann liegt der Schlüssel für diese Tür in den Händen von jemand anderem – und der Nutzer wird es nie wissen.
Risikohinweis: Das Obige sind persönliche Beobachtungen und keine Anlageberatung. DYOR.
#dusk $DUSK @Dusk