#bstockscis Ich habe über die Audit-Verträge von bStocks gelesen und bin auf einen Satz gestoßen, den ich zuvor noch nicht gesehen hatte: „laufen durch formale Verifikation von Tier-1-Sicherheitsfirmen“. Ich dachte — das ist nur eine andere Bezeichnung für ein normales Audit, oder etwas anderes?
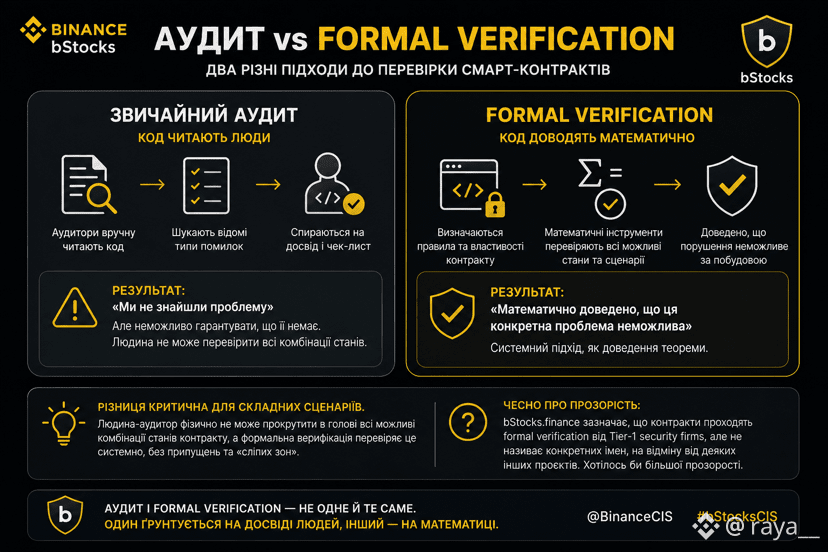
Ich habe nachgeforscht. Ein normales Audit ist, wenn erfahrene Spezialisten den Code manuell lesen und nach bekannten Fehlerarten suchen — basierend auf Erfahrung und einer Checkliste. Formale Verifikation ist ein anderer Ansatz: Statt „lesen und suchen“ wird der Code mathematisch auf die Einhaltung festgelegter Regeln hin bewiesen. Das ist nicht „wir haben kein Problem gefunden“, sondern „mathematisch ist bewiesen, dass dieses konkrete Problem konstruktionsbedingt unmöglich ist“.
Der Unterschied ist entscheidend für komplexe Szenarien: Ein menschlicher Auditor kann physisch nicht alle möglichen Kombinationen von Vertragszuständen im Kopf durchspielen, während die formale Verifikation das systematisch prüft — wie einen Beweis eines Satzes, nicht wie das Lesen eines Textes.
Ehrlich: bstocks.finance nennt keine konkreten Namen „Tier-1-Firmen“, die diese Verifikation durchgeführt haben — im Gegensatz zu einigen anderen Projekten, bei denen in den Berichten der Auditor namentlich genannt wird. Ich würde mir hier mehr Transparenz wünschen.
Habt ihr schon einmal Audit und formale Verifikation unterschieden — oder waren das für euch Synonyme? 👇
@BinanceCIS #bStocksCIS
Ich habe nachgeforscht. Ein normales Audit ist, wenn erfahrene Spezialisten den Code manuell lesen und nach bekannten Fehlerarten suchen — basierend auf Erfahrung und einer Checkliste. Formale Verifikation ist ein anderer Ansatz: Statt „lesen und suchen“ wird der Code mathematisch auf die Einhaltung festgelegter Regeln hin bewiesen. Das ist nicht „wir haben kein Problem gefunden“, sondern „mathematisch ist bewiesen, dass dieses konkrete Problem konstruktionsbedingt unmöglich ist“.
Der Unterschied ist entscheidend für komplexe Szenarien: Ein menschlicher Auditor kann physisch nicht alle möglichen Kombinationen von Vertragszuständen im Kopf durchspielen, während die formale Verifikation das systematisch prüft — wie einen Beweis eines Satzes, nicht wie das Lesen eines Textes.
Ehrlich: bstocks.finance nennt keine konkreten Namen „Tier-1-Firmen“, die diese Verifikation durchgeführt haben — im Gegensatz zu einigen anderen Projekten, bei denen in den Berichten der Auditor namentlich genannt wird. Ich würde mir hier mehr Transparenz wünschen.
Habt ihr schon einmal Audit und formale Verifikation unterschieden — oder waren das für euch Synonyme? 👇
@BinanceCIS #bStocksCIS