#dusk $DUSK @Dusk wie selektive Offenlegung auf Dusk funktioniert. qalked durch einen Transfer hindurch....
Ich habe im CreatorPad-Task gestöbert und bin bei Dusk's Beitrag vom 15. Aug gelandet – zu SME-Tokenisierung, vergraben in der Transfer- und Settlement-Zeile ihrer Lifecycle-Tabelle. In dieser Zeile geht es darum, wie Berechtigungsprüfungen mit selektiver Offenlegung laufen, wenn sie unterstützt wird. Ich habe es zweimal gelesen, bevor es wirklich klickte. Das ist mir geblieben: Selektive Offenlegung ist kein Schalter, den man bei einem Transfer einfach umlegt.
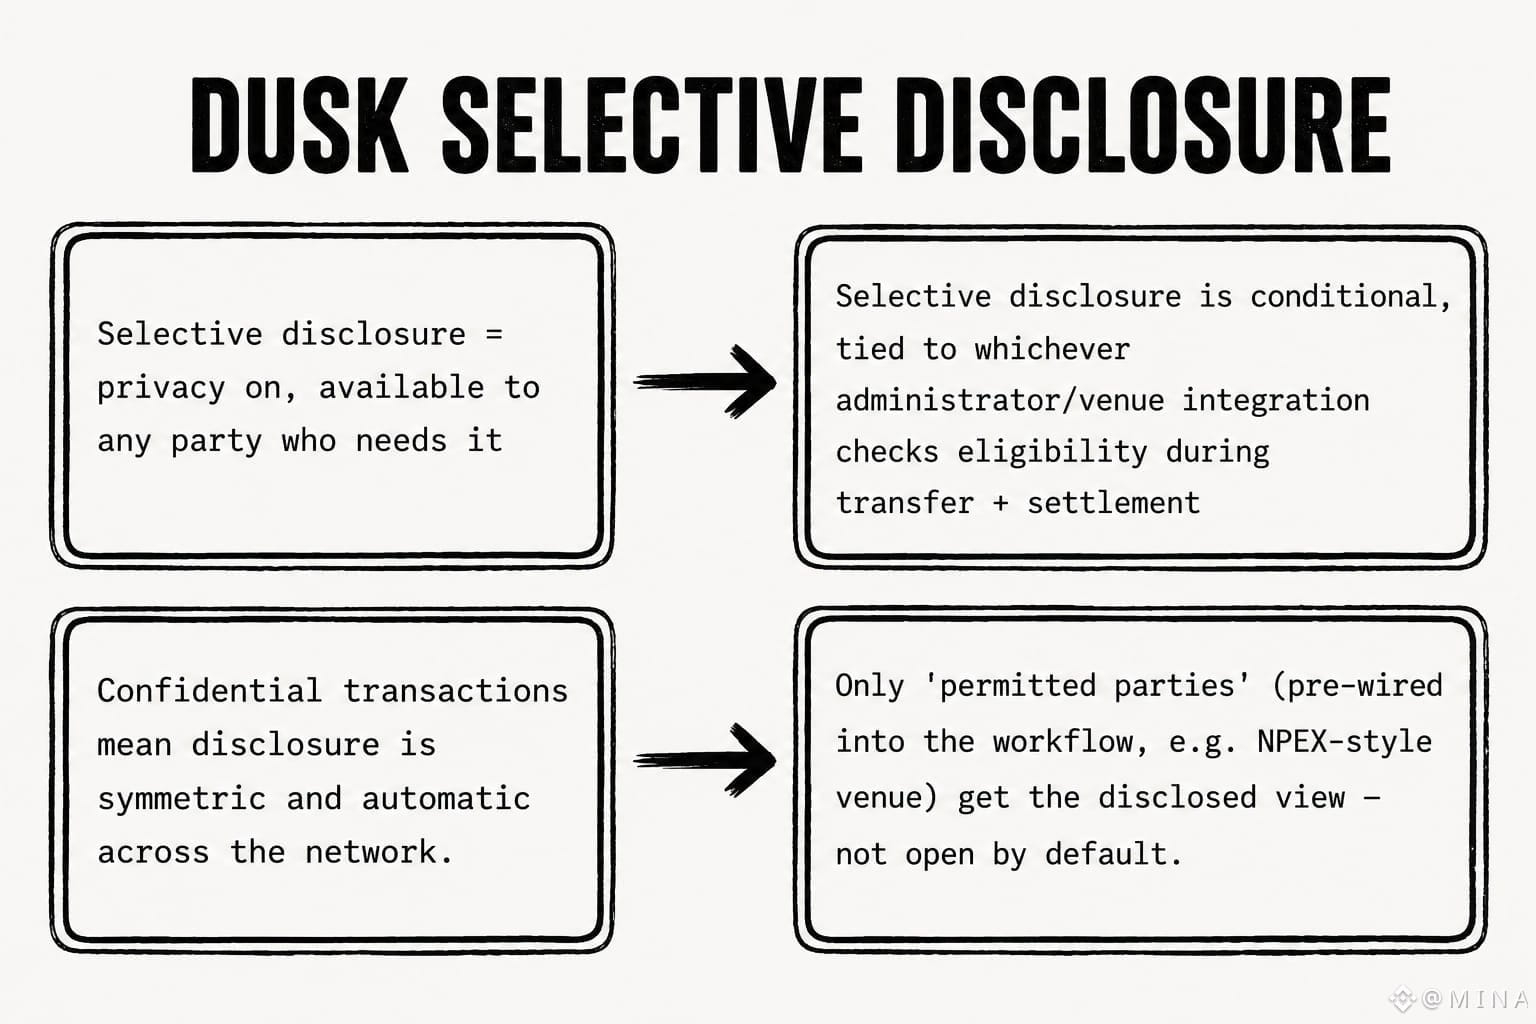
Sie ist abhängig vom Gegenparteien-Stack. Das Dokument knüpft sie an Dusk's vertrauliche Transaktionsschicht Phoenix – Notizen vs. Moonlight-Accounts. Aber im SME/NPEX-Flow aktiviert sie sich erst, wenn ein Administrator oder ein Venue bereits so verdrahtet ist, dass die Eignigkeit anhand des Eigentumsdatensatzes geprüft wird.
Das „Standardmäßig privat“-Pitch stimmt also auf Protokollebene… aber auf Anwendungsebene wird die Offenlegung nur dann ausgelöst, wenn jemand die „Leitungen“ dafür gebaut hat.
Das hat mich bei meiner eigenen Annahme pausieren lassen: Ich hatte selektive Offenlegung als symmetrisch vorgestellt – verfügbar für jede Gegenpartei bei jedem beliebigen Transfer. So ist es nicht. Es ist eine erlaubte Sicht, die pro Integration vergeben wird.
Ich habe mir zwischendurch einen Snack geholt und bin jetzt einfach nur dabei zu sitzen mit: Wer entscheidet eigentlich Transfer für Transfer, was „zulässige Partei“ in der Praxis bedeutet?
Ich habe im CreatorPad-Task gestöbert und bin bei Dusk's Beitrag vom 15. Aug gelandet – zu SME-Tokenisierung, vergraben in der Transfer- und Settlement-Zeile ihrer Lifecycle-Tabelle. In dieser Zeile geht es darum, wie Berechtigungsprüfungen mit selektiver Offenlegung laufen, wenn sie unterstützt wird. Ich habe es zweimal gelesen, bevor es wirklich klickte. Das ist mir geblieben: Selektive Offenlegung ist kein Schalter, den man bei einem Transfer einfach umlegt.
Sie ist abhängig vom Gegenparteien-Stack. Das Dokument knüpft sie an Dusk's vertrauliche Transaktionsschicht Phoenix – Notizen vs. Moonlight-Accounts. Aber im SME/NPEX-Flow aktiviert sie sich erst, wenn ein Administrator oder ein Venue bereits so verdrahtet ist, dass die Eignigkeit anhand des Eigentumsdatensatzes geprüft wird.
Das „Standardmäßig privat“-Pitch stimmt also auf Protokollebene… aber auf Anwendungsebene wird die Offenlegung nur dann ausgelöst, wenn jemand die „Leitungen“ dafür gebaut hat.
Das hat mich bei meiner eigenen Annahme pausieren lassen: Ich hatte selektive Offenlegung als symmetrisch vorgestellt – verfügbar für jede Gegenpartei bei jedem beliebigen Transfer. So ist es nicht. Es ist eine erlaubte Sicht, die pro Integration vergeben wird.
Ich habe mir zwischendurch einen Snack geholt und bin jetzt einfach nur dabei zu sitzen mit: Wer entscheidet eigentlich Transfer für Transfer, was „zulässige Partei“ in der Praxis bedeutet?