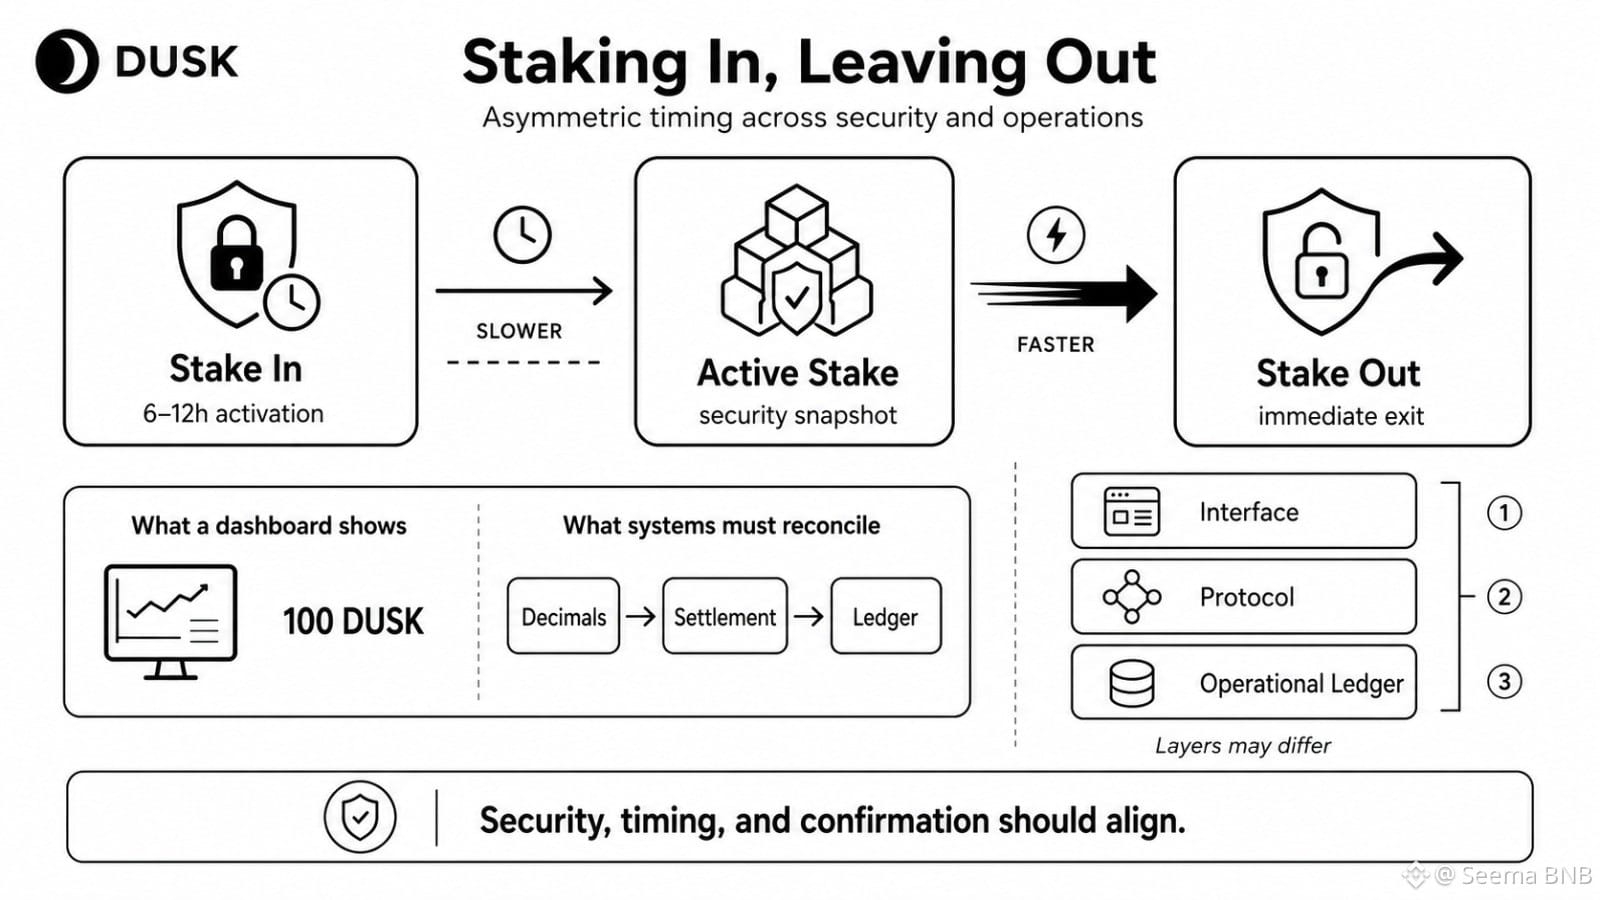
Ich bin immer wieder zu einem unbequemen DUSK-Detail zurückgekehrt: Kapital kann stundenlang gebunden werden, um es zu hinterlegen, doch es kann ohne dieselbe Protokoll-Wartezeit wieder aussteigen.
Die naheliegende Kennzahl ist das aktive Stake. Ich finde, das ist zu oberflächlich. Entscheidend ist, wie schnell die Sicherheit verschwinden kann im Vergleich dazu, wie schnell sie sich wieder aufbauen lässt.
Diese Asymmetrie verändert das Verhalten. Wenn das Vertrauen sinkt, kann der Abfluss sofort erfolgen, während das Ersatz-Stake noch 6–12 Stunden wartet, bis es aktiviert wird. Eine gewisse Schwäche ist hier normal; Systeme brauchen betriebliche Zeitfenster. Aber der eigentliche Test ist, ob DUSK plötzliche Abgänge absorbieren kann, ohne dass eine vorübergehende Stimmungsschwankung in ein Sicherheitskonzentrationsproblem umschlägt.
Dasselbe Muster taucht auch anderswo auf. Ein Dashboard kann 100 DUSK korrekt anzeigen, während die zugrunde liegende Dezimalzuordnung falsch ist. Eine Transaktion kann schnell aufgenommen werden, während die DuskDS-Abwicklung noch nicht das ist, was eine Börse „bestätigt“ nennen sollte.
Also: Welche Ebene ist die Wahrheit – die Schnittstelle, das Protokoll oder das operative Ledger?
DUSK scheitert nicht, weil diese Ebenen unterschiedlich sind. Es scheitert, wenn Nutzer davon ausgehen, dass sie identisch sind.
Ich beobachte, ob der Netzwerkstandard nicht nur Kryptografie vereinheitlicht, sondern auch Timing, Buchungs- und Bestätigungssemantik rund darum.
@Dusk #dusk $DUSK
Die naheliegende Kennzahl ist das aktive Stake. Ich finde, das ist zu oberflächlich. Entscheidend ist, wie schnell die Sicherheit verschwinden kann im Vergleich dazu, wie schnell sie sich wieder aufbauen lässt.
Diese Asymmetrie verändert das Verhalten. Wenn das Vertrauen sinkt, kann der Abfluss sofort erfolgen, während das Ersatz-Stake noch 6–12 Stunden wartet, bis es aktiviert wird. Eine gewisse Schwäche ist hier normal; Systeme brauchen betriebliche Zeitfenster. Aber der eigentliche Test ist, ob DUSK plötzliche Abgänge absorbieren kann, ohne dass eine vorübergehende Stimmungsschwankung in ein Sicherheitskonzentrationsproblem umschlägt.
Dasselbe Muster taucht auch anderswo auf. Ein Dashboard kann 100 DUSK korrekt anzeigen, während die zugrunde liegende Dezimalzuordnung falsch ist. Eine Transaktion kann schnell aufgenommen werden, während die DuskDS-Abwicklung noch nicht das ist, was eine Börse „bestätigt“ nennen sollte.
Also: Welche Ebene ist die Wahrheit – die Schnittstelle, das Protokoll oder das operative Ledger?
DUSK scheitert nicht, weil diese Ebenen unterschiedlich sind. Es scheitert, wenn Nutzer davon ausgehen, dass sie identisch sind.
Ich beobachte, ob der Netzwerkstandard nicht nur Kryptografie vereinheitlicht, sondern auch Timing, Buchungs- und Bestätigungssemantik rund darum.
@Dusk #dusk $DUSK