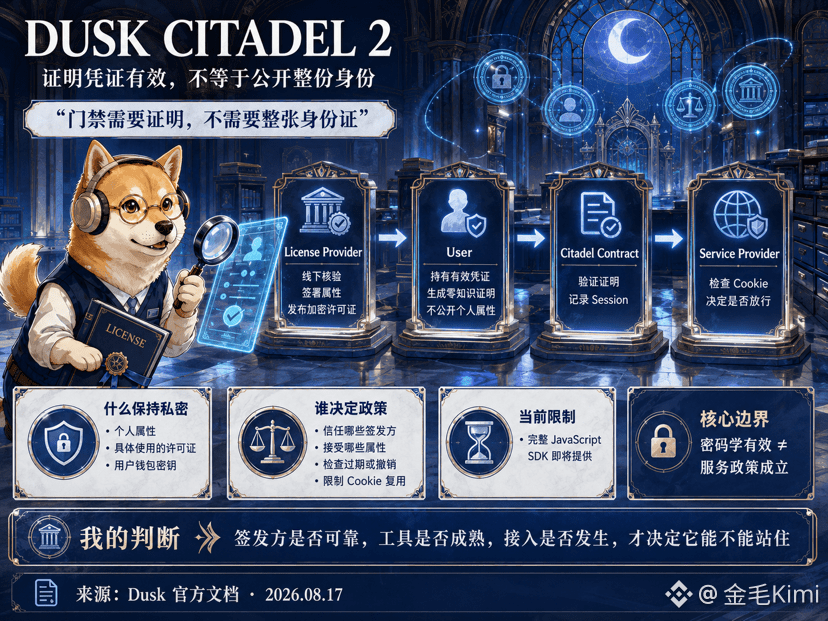
„KYC abschließen und dann on-chain handeln“ – diesen Satz glaube ich inzwischen immer weniger. Dusk’ Citadel 2 teilt die Zulassung in Nachweis-Ausstellung und Zero-Knowledge-Proof, gibt beides dann an den Service Provider für die Entscheidung weiter. Der License Provider prüft Nutzer offline, stellt nach der Unterzeichnung der Attribute eine verschlüsselte Lizenz aus und registriert sie im Contract; der Nutzer weist nur nach, dass er eine gültige Berechtigung besitzt, ohne persönliche Attribute offenzulegen, und ohne die konkreten Lizenzen zu verraten.
Das fühlt sich an wie der Eintritt in eine Mitglieder-Schatulle. Der Zugang zeigt nur „Nachweis gültig“, ohne dass man den Personalausweis kopieren muss. Der Contract prüft den Beweis und zeichnet eine Session auf. Der Nutzer übergibt den Cookie an den Service Provider, der dann entscheidet, ob er durchlässt. Dusk lässt das Minimum an Offenlegung mit verifizierbarer Zulassung koexistieren.
Die Grenzen sind sehr klar. Offizielle Dokumente machen deutlich: Kryptografie kann zwar korrekt sein, aber das heißt nicht, dass die Politik auch wirklich gilt; der Service Provider muss weiterhin entscheiden, welchen Ausstellern und Attributen er vertraut, abgelaufene oder widerrufene prüfen und die Wiederverwendung von Cookies begrenzen. Das vollständige JavaScript SDK wird weiterhin als „in Kürze verfügbar“ markiert. Citadel 2 liefert den technischen Bauplan, aber erst ob die Aussteller zuverlässig sind, die Tools ausgereift sind und die Anbindung wirklich zustande kommt, entscheidet darüber, ob es Bestand haben kann.
@Dusk $DUSK #dusk
Das fühlt sich an wie der Eintritt in eine Mitglieder-Schatulle. Der Zugang zeigt nur „Nachweis gültig“, ohne dass man den Personalausweis kopieren muss. Der Contract prüft den Beweis und zeichnet eine Session auf. Der Nutzer übergibt den Cookie an den Service Provider, der dann entscheidet, ob er durchlässt. Dusk lässt das Minimum an Offenlegung mit verifizierbarer Zulassung koexistieren.
Die Grenzen sind sehr klar. Offizielle Dokumente machen deutlich: Kryptografie kann zwar korrekt sein, aber das heißt nicht, dass die Politik auch wirklich gilt; der Service Provider muss weiterhin entscheiden, welchen Ausstellern und Attributen er vertraut, abgelaufene oder widerrufene prüfen und die Wiederverwendung von Cookies begrenzen. Das vollständige JavaScript SDK wird weiterhin als „in Kürze verfügbar“ markiert. Citadel 2 liefert den technischen Bauplan, aber erst ob die Aussteller zuverlässig sind, die Tools ausgereift sind und die Anbindung wirklich zustande kommt, entscheidet darüber, ob es Bestand haben kann.
@Dusk $DUSK #dusk