Das Essen letztes Wochenende, und der Satz des Anästhesisten „Wo ist die Packungsbeilage?“ hat mich tatsächlich eine Weile lang richtig aus dem Konzept gebracht. Auf dem Heimweg habe ich ständig darüber nachgedacht: Wenn jede Person, die Geld ausgibt, erst einmal fragt „Verstehe ich das Ding überhaupt wirklich?“, dann dürfte der Krypto-Sektor ziemlich sicher schon zur Hälfte ruhiger sein.
Also habe ich mir gestern Abend, als ich auf GitHub von @Dusk gestoßen bin, extra die Ruhe genommen und mir die Commit-Historie Seite für Seite angesehen.
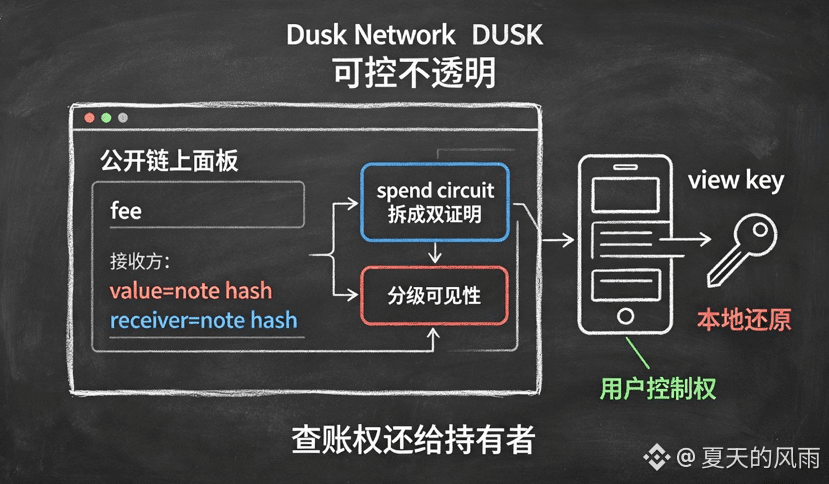
Der Umbau im April hat meine Aufmerksamkeit geweckt – sie haben den „spend circuit“ von Phoenix Note in zwei unabhängige Beweise aufgeteilt. Was bedeutet das? Man opfert ein bisschen Gas und bekommt dafür „gestufte Sichtbarkeit“. Die Ergebnisse aus dem Testnetz zeigen: Auf dem öffentlichen Panel wird nur die Gebühr angezeigt; Betrag und Empfänger werden als Note-Hash komprimiert, sodass Außenstehende überhaupt nicht erkennen können, wer wie viel an wen überwiesen hat. Aber das offizielle Wallet kann mit einem View Key die vollständigen Transaktionsdetails lokal wiederherstellen – dieser Key wird nur klientseitig abgeleitet, geht nicht über einen Server und hat keine Hintertür.
An dieser Stelle wurde mir das Ganze ziemlich klar. $DUSK ist nicht den Weg gegangen, der „aufsichtskompatible“ Münzen mit Hintertürchen nutzt. Stattdessen hat es die Prüf-/Abrechnungsbefugnis aus der Konsensschicht herausgelöst und an den jeweiligen Inhaber zurückgegeben – als Social-Tool, nicht als Compliance-Werkzeug. Wenn du jemanden die Transaktionsübersicht zeigen willst, gibst du ihm einfach den View Key; wenn nicht, kann auch niemand von außen irgendetwas aufbrechen.
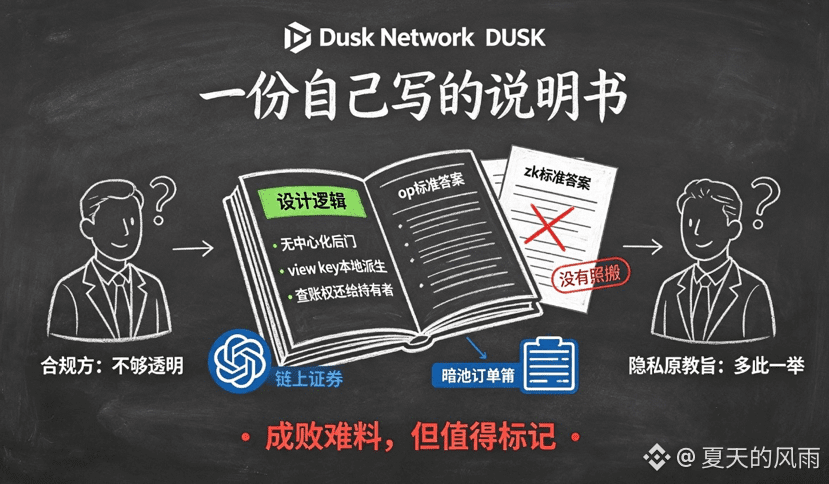
Diese Ausrichtung heißt „kontrollierbare Intransparenz“. Sie eignet sich für On-Chain-Wertpapiere, Dark-Pool-Orderbücher und ähnliche Szenarien, in denen Privatsphäre nötig ist, aber nicht vollständig ohne jegliche Aufsicht. Genau da liegt aber auch das Problem: Für die Compliance-Seite bist du nicht transparent genug, für die Privatsphäre-Urreligionisten ist es überflüssig. Beides zugleich – und beides nicht.
Ob es funktioniert, ist schwer vorherzusagen. Aber immerhin hat es nicht die Standardantworten von OP/ZK einfach kopiert und auch keinen Platz für irgendeine zentralisierte Hintertür gelassen. In dieser Branche ist es etwas, das man würdigt, wenn jemand es wagt, die eigenen Lösungswege selbst aufzuschreiben.
Wenn ich jetzt zurückdenke an den Satz des Arztes: Wenn jedes Projektteam auch wirklich bereit wäre, seine Designlogik wie eine Packungsbeilage offen zu legen, gäbe es wohl viel weniger Ärger. Diese „Packungsbeilage“ von Dusk habe ich gelesen – die Logik ist in sich stimmig. Ob es sich lohnt zu investieren, ist natürlich eine andere Frage; aber zumindest diesmal habe ich nicht im Blindflug spekuliert.
#dusk $DUSK @Dusk