Dusk-Projekt hatte ich eigentlich schon eine Weile im Blick.
Der Grund, warum ich damals angehalten habe, mir das näher anzusehen, hatte nichts mit einer bestimmten Technologie-Route oder Token-Ökonomie zu tun. Ich habe vielmehr festgestellt, dass Dusk mit anderen Privacy-Projekten spielerisch völlig anders vorgeht. Die meisten Privacy-Coins gehen den Weg: „Alles verschlüsseln, niemand soll etwas sehen“. Was bedeutet Compliance? Kann man damit etwas anfangen? Dusk geht einen anderen Weg: Es erkennt an, dass es Regulierung gibt, und dass Compliance-Organisationen Audit-Fenster benötigen. Aber es versucht, Privatsphäre und Compliance miteinander zu verbinden.
Dann bin ich auf ein Interview mit seinem CTO gestoßen. Darin fiel ein Satz—„DUSK-Überweisungen sind standardmäßig privat, aber das Protokoll enthält Mechanismen für selektive Offenlegung. Der Berechtigte kann die Details der Transaktion einsehen.“
Dieser Satz ließ mich lange nicht los.
Wer ist dieser „Berechtigte“?
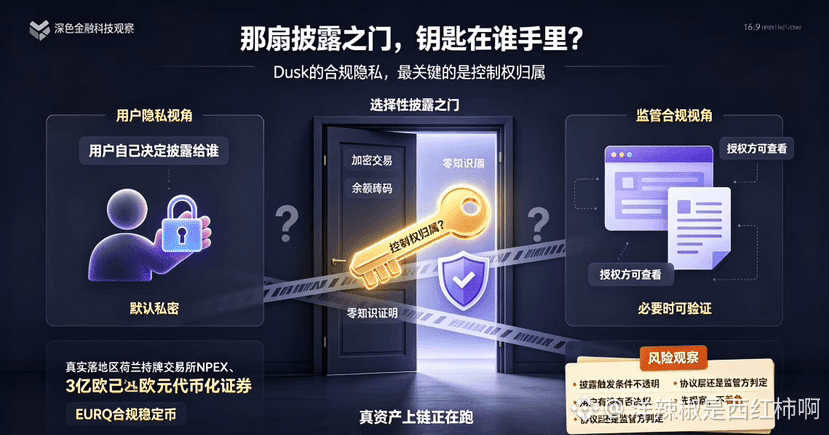
Wenn dieser Berechtigte der Nutzer selbst ist—also ich selbst entscheide, wem ich die Details der Transaktion offenlege—dann ist das echter Schutz der Privatsphäre, damit habe ich kein Problem.
Aber wenn dieser Berechtigte auf Protokollebene oder bei einer Regulierungsstelle liegt und unter bestimmten Bedingungen einseitig Offenlegung aktivieren kann, dann ist „standardmäßig privat“ nur eine Einstellung, die überschrieben werden kann—und nicht wirklich Privatsphäre.
Ich habe mir die Dusk-Dokumentation angesehen. Zu den Auslösern für selektive Offenlegung und zur Frage, wem die Kontrolle zusteht, habe ich tatsächlich keine vollständige Erklärung gefunden. Compliance ist sein Kernverkaufsargument, aber zwischen Compliance und Privatsphäre gibt es eine sehr schmale Linie. Regulatorische Compliance verlangt, dass Transaktionen bei Bedarf eingesehen werden können; der Schutz der Privatsphäre der Nutzer verlangt, dass nur die Nutzer selbst entscheiden, wer zuschauen darf. Dusk behauptet, beides zu können—aber wer entscheidet eigentlich, was „bei Bedarf“ bedeutet? Hat der Nutzer ein Vetorecht? Oder entscheiden Protokoll oder Regulierungsstellen?
Meine Einschätzung ist derzeit: Dusk-Richtung sehe ich positiv—Privatsphäre und Compliance brauchen einen Ausgleich und nicht das Entweder-oder. Dass die NPEX-Assets im Wert von 300 Millionen Euro bereits on-chain laufen, ist ebenfalls ein Fakt. Aber zur Frage, wem der Schlüssel zu dieser „Offenlegungstür“ letztlich gehört, habe ich noch keine hinreichend transparente Antwort gesehen.
Ich werde diesen Punkt weiter im Blick behalten. Bis dahin: erst beobachten, nicht eilen.
#dusk $DUSK @Dusk
Der Grund, warum ich damals angehalten habe, mir das näher anzusehen, hatte nichts mit einer bestimmten Technologie-Route oder Token-Ökonomie zu tun. Ich habe vielmehr festgestellt, dass Dusk mit anderen Privacy-Projekten spielerisch völlig anders vorgeht. Die meisten Privacy-Coins gehen den Weg: „Alles verschlüsseln, niemand soll etwas sehen“. Was bedeutet Compliance? Kann man damit etwas anfangen? Dusk geht einen anderen Weg: Es erkennt an, dass es Regulierung gibt, und dass Compliance-Organisationen Audit-Fenster benötigen. Aber es versucht, Privatsphäre und Compliance miteinander zu verbinden.
Dann bin ich auf ein Interview mit seinem CTO gestoßen. Darin fiel ein Satz—„DUSK-Überweisungen sind standardmäßig privat, aber das Protokoll enthält Mechanismen für selektive Offenlegung. Der Berechtigte kann die Details der Transaktion einsehen.“
Dieser Satz ließ mich lange nicht los.
Wer ist dieser „Berechtigte“?
Wenn dieser Berechtigte der Nutzer selbst ist—also ich selbst entscheide, wem ich die Details der Transaktion offenlege—dann ist das echter Schutz der Privatsphäre, damit habe ich kein Problem.
Aber wenn dieser Berechtigte auf Protokollebene oder bei einer Regulierungsstelle liegt und unter bestimmten Bedingungen einseitig Offenlegung aktivieren kann, dann ist „standardmäßig privat“ nur eine Einstellung, die überschrieben werden kann—und nicht wirklich Privatsphäre.
Ich habe mir die Dusk-Dokumentation angesehen. Zu den Auslösern für selektive Offenlegung und zur Frage, wem die Kontrolle zusteht, habe ich tatsächlich keine vollständige Erklärung gefunden. Compliance ist sein Kernverkaufsargument, aber zwischen Compliance und Privatsphäre gibt es eine sehr schmale Linie. Regulatorische Compliance verlangt, dass Transaktionen bei Bedarf eingesehen werden können; der Schutz der Privatsphäre der Nutzer verlangt, dass nur die Nutzer selbst entscheiden, wer zuschauen darf. Dusk behauptet, beides zu können—aber wer entscheidet eigentlich, was „bei Bedarf“ bedeutet? Hat der Nutzer ein Vetorecht? Oder entscheiden Protokoll oder Regulierungsstellen?
Meine Einschätzung ist derzeit: Dusk-Richtung sehe ich positiv—Privatsphäre und Compliance brauchen einen Ausgleich und nicht das Entweder-oder. Dass die NPEX-Assets im Wert von 300 Millionen Euro bereits on-chain laufen, ist ebenfalls ein Fakt. Aber zur Frage, wem der Schlüssel zu dieser „Offenlegungstür“ letztlich gehört, habe ich noch keine hinreichend transparente Antwort gesehen.
Ich werde diesen Punkt weiter im Blick behalten. Bis dahin: erst beobachten, nicht eilen.
#dusk $DUSK @Dusk